新たなClickFix攻撃が確認されました。ChatGPTの正規Webドメインを悪用し、被害者にリモートアクセス型トロイの木馬(RAT)を感染させます。
Huntressが今週、悪意あるカスタムGPTを使った新たなキャンペーンに関する調査結果を公表しました。カスタムGPTとは、その名のとおり、ユーザーや組織が独自に作成できるChatGPTのカスタマイズ版です。個人向けのリサーチアシスタントや従業員向けの人事ナレッジベース、顧客向けの製品サポートなど、さまざまな用途に使われています。
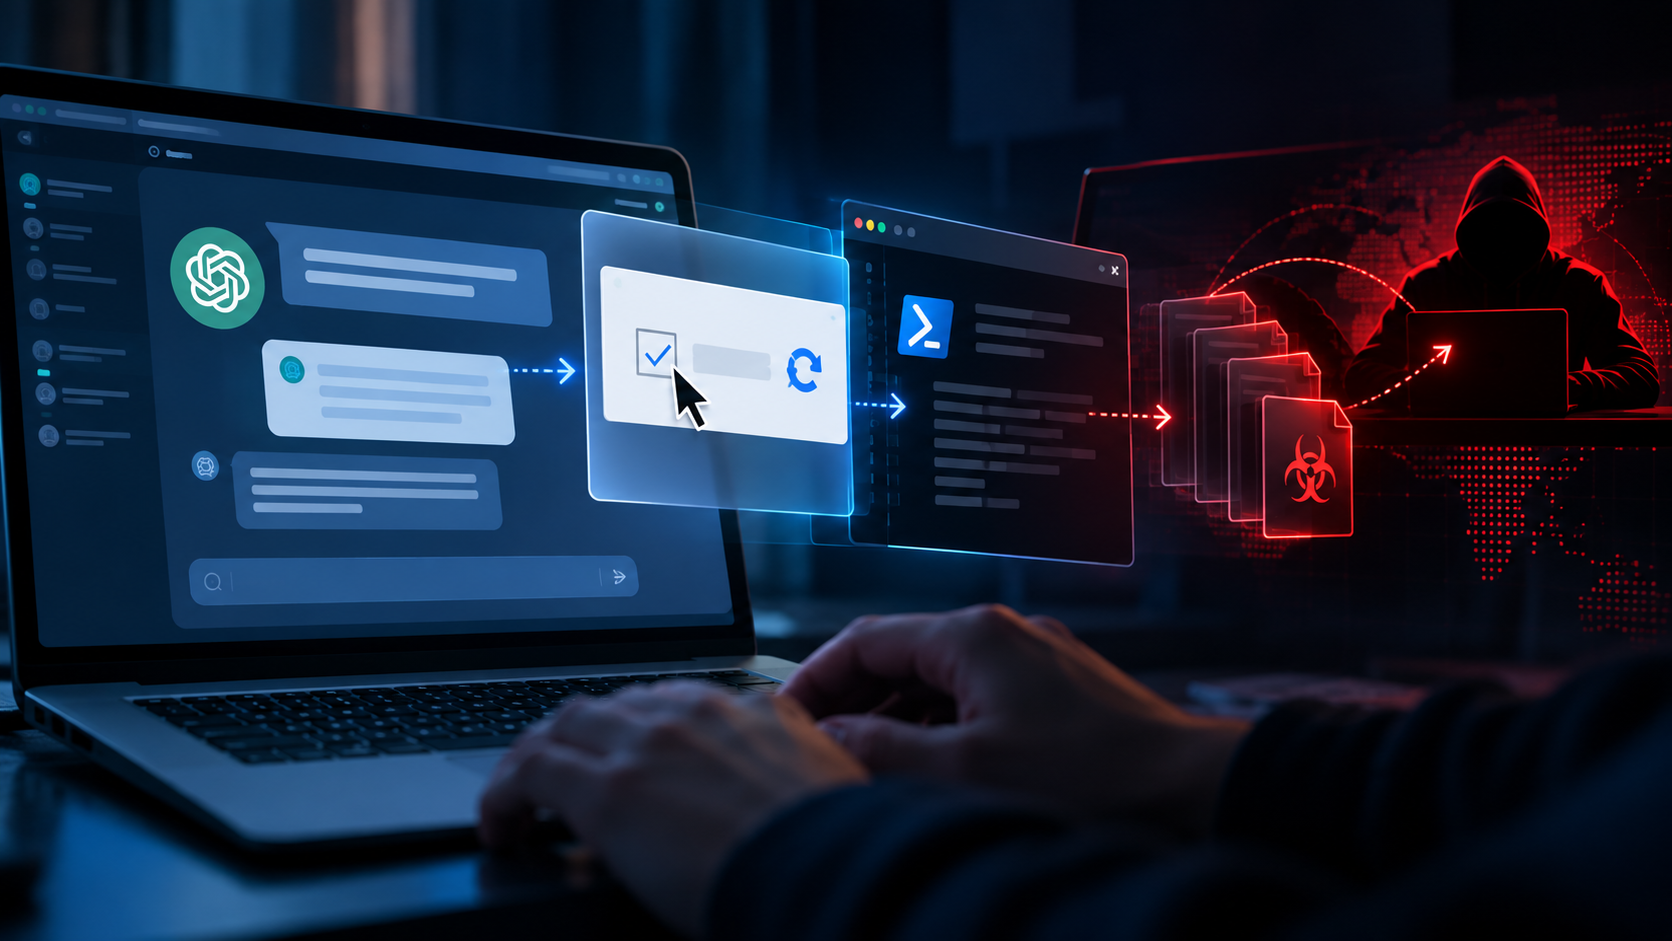
Huntressのマーク・オハロラン(Mark O’Halloran)氏とジョナサン・セモン(Jonathan Semon)氏によると、攻撃者は実在する製品を装ったカスタムGPTを作成し、OpenAIの信頼されたWebインフラを利用して被害者を悪意あるサイトへ誘導していました。被害者にはClickFix形式のプロンプトが表示されます。これはPowerShellコマンドを実行するよう仕向けるもので、実行するとMSIファイルがダウンロードされ、攻撃者による多段階の感染チェーンが始まります。Huntressは、この手口で使われたカスタムGPTを2件確認しました。
Huntressによると、このキャンペーンはこれまでに数十人のユーザーに影響を与えています。同社のセキュリティオペレーションセンター(SOC)は「この攻撃に関与した特定のGoogle Sitesドメインに起因するインシデントに少なくとも40件対応しており、そのうち2件がカスタムGPTインスタンス経由だったことを確認した」としています。
RATにつながる複雑なClickFix攻撃
ClickFixは近年、きわめて広く使われるソーシャルエンジニアリング手法になりました。典型的な流れは次のとおりです。被害者が攻撃者の管理するWebサイト(Zoomなどの正規サービスを装うことが多い)を訪れると、技術的な問題が発生していると告げられ、システムコマンドをコピーして貼り付けるよう指示されます。これが「クリック」で、問題を「修正(フィックス)」するためだと思い込ませるわけです。この手法が成立するのは、市販ソフトウェアへの信頼と、人が問題を自力で解決しようとする習性を突いているためです。
今回のキャンペーンがとくに巧妙なのは、カスタムGPTが本物のChatGPTインスタンスのように見えるよう作られている点です。訪問者は公式のChatGPTドメインを通じてアクセスします。「Plus 5.6」という名称も、多くのユーザーにはOpenAIの公式リリースに見えかねません。
被害者がこのカスタムGPTに何かプロンプトを入力すると、サービスが利用できないという警告が出力されます。対処としては、サブスクリプションをアップグレードするか、「バックアップ」ドメインを使うよう促されます。このバックアップドメインはGoogle Sitesのリンクです。リンク先はCloudflareを装った偽のランディングページで、偽のCAPTCHAが表示されます。ここでユーザーは最終的に定番のClickFixプロンプトを提示され、感染チェーンが始動します。
このPowerShellコマンドはMSIファイルをダウンロードします。このファイルは、Canonの署名が付いた正規のアプリケーションを悪用し、悪意あるDLLをサイドロードします。DLLの1つは、WAVファイルの中に隠された暗号化済みローダーを取り出して復号し、メモリ上で実行します。続いてローダーが、別の暗号化ストレージファイルからRATを取得し、展開します。研究者らは、別のローダー格納手段と別の署名付きアプリケーションを使う亜種も発見しました。ただし、感染の大まかな流れはほぼ同一とみられます。
この感染の最終的な狙いはRATの展開です。攻撃者はRATを使い、組織の環境に持続的な足がかりを築くことがよくあります。攻撃者の具体的な動機は不明ですが、RATはデータ窃取や恐喝型攻撃、スパイ活動などの土台になり得ます。
Huntressのプリンシパル・セキュリティオペレーションアナリストであるセモン氏はDark Readingの取材に対し、同社が調査したインシデントでは、侵害された被害者に対する次の一手として最も多かったのは、さらなるマルウェアのインストールだったと語りました。RATは追加のペイロードを取得し、ブラウザデータの窃取や被害者のエンドポイントの構成把握を試みていたといいます。
「幸いにも、当社のチームが検知ルールを迅速に更新できたため、これらの攻撃チェーンの大半に先手を打ち、第2段階のツールが投入される前にマシンを隔離できました」と同氏は話します。
それでも、このRATは組織にとって大きなリスクです。「放置すれば、このRATは3つのことをするよう作られています。データの窃取、マシンを使う人の監視、そしてネットワークの他の部分への足がかりになることです」とセモン氏は説明します。「隠れたリモートデスクトップセッションを実行し、カメラとマイクをオンにし、マシン上のあらゆるファイルを検索できます。独自のユーザーアカウントを作成し、攻撃者が次に望むものを何でも取り込めます。監視されていないマシンでは、これらすべてが可能だと考えるべきです」
ClickFixの手口を見据えて啓発トレーニングを見直す
攻撃の技術面については、Huntressのブログ記事に侵害指標(IoC)が掲載されています。しかし、ClickFix攻撃は、ユーザー自身に侵害の引き金を引かせる点でとくに厄介です。
さらに今回のキャンペーンでは、ソーシャルエンジニアリングの観点から最も危険なのは、被害者の環境に足がかりを築くために使われるドメインがすべて信頼されたもの、つまりChatGPTとGoogleである点かもしれません。セモン氏は、信頼されたドメインかどうかが有効な判断材料でなくなった以上、啓発トレーニングは「どこから来たかを確認する」ことから「何をするよう求められているかを確認する」ことへ移行する必要があると指摘します。
「調査したインシデントの一部では、ユーザーがGoogleで『chatgpt』と検索してスポンサー結果をクリックし、本物のchatgpt.comのページにたどり着いていました。そのページは新しいモデルのように見え、『コミュニティビルダー』という小さなラベルだけが手がかりでした」と同氏は話します。「通用するルールは単純です。どれほど精巧に見えても、Webサイトやチャットボット、サポートページ、『認証ツール』が、本人確認のためにPowerShellやターミナルへコマンドを貼り付けるよう求める正当な理由はありません」
Dark ReadingはOpenAIにコメントを求めています。