- 攻撃者がカスタムChatGPTボットとGoogle Sitesを悪用し、ClickFixマルウェアを配布
- 偽のトラブルシューティング画面で被害者をだまし、悪意あるコマンドを実行させる
- 信頼されたAIプラットフォームがソーシャルエンジニアリング攻撃に悪用される事例が増加
攻撃者がカスタムGPTとGoogleのサービスを組み合わせてClickFix攻撃を仕掛け、被害者のカメラやマイクを操作できる危険なマルウェアを送り込んでいると、専門家が警告しています。
この新たな攻撃キャンペーンを最近確認したのは、セキュリティ研究者のHuntressです。攻撃は閉鎖されましたが、数日以内に新たなものが現れました。
正規サービスの悪用
この詐欺の中心にあるのは、ChatGPTの「カスタムGPT」という機能です。これは、特定の目的に合わせてユーザーが設定できるAIツールです。毎回まっさらなAIで会話を始める代わりに、独自の指示、知識、ファイル、さまざまなツールや機能を備えたAIを作成できます。とりわけ重要なのは、独自の名前や個性、会話の開始文を設定できる点かもしれません。
カスタムGPTはChatGPT.com上でホストされます。そのため、メールやチャットのリンクから開いたユーザーは、URLが「chatgpt.com」で始まっている以上、疑う理由がありません。
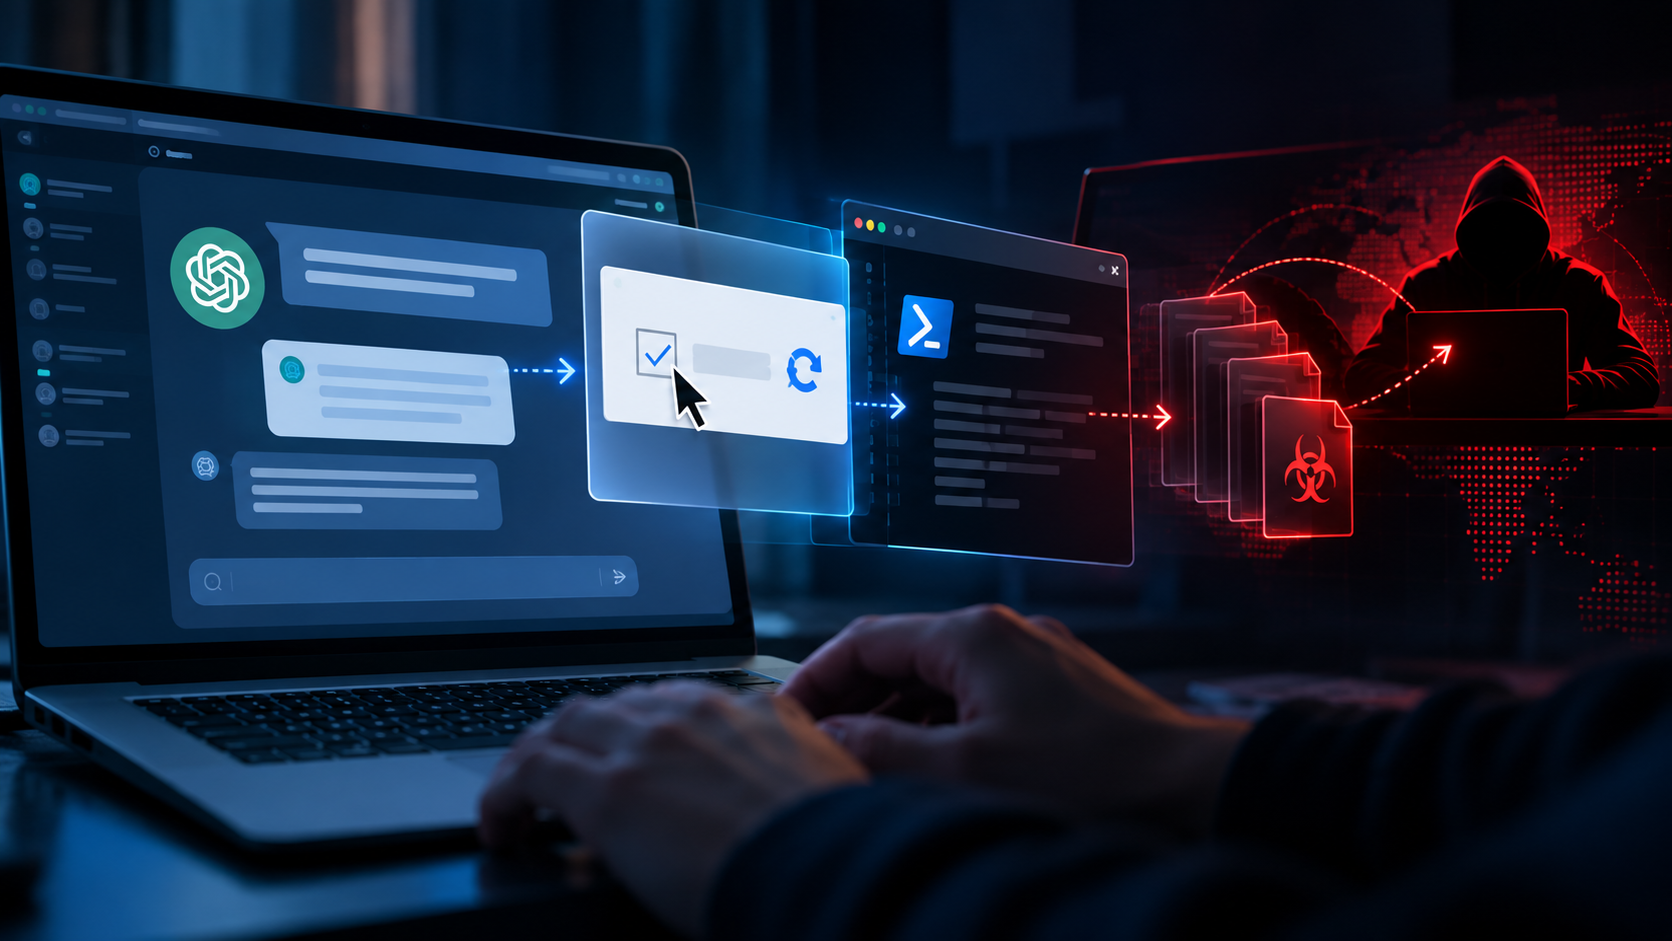
今回、正体不明のハッカーは「Plus 5.6」という名前のカスタムGPTを作成しました。OpenAIのモデルには「GPT-3.5」や「GPT-5 Pro」といった名前が付いています。そのため「Plus 5.6」はいかにもOpenAIが使いそうな名称で、AI業界の動向を細かく追っていないユーザーにはなおさらそう見えます。このGPTには、どんなプロンプトを入力されても、ある1つのメッセージだけを表示するよう指示されていました。そのメッセージは「現在、メインドメインでは利用が限定されています」というもので、その後に「バックアップドメイン」へ移動するよう促す案内が続きます。
このバックアップドメインは、Google Sites上にホストされています。Google Sitesは、コーディングの知識がなくてもウェブサイトを作成できる正規のサービスです。今回は、正規のサイトに見せかける狙いもあったとみられます。ただし、注意深い人なら疑問に思うかもしれません。OpenAIほどの企業なら、自前でバックアップドメインを用意し、自動的にリダイレクトさせることも十分可能なはずだからです。
この「バックアップドメイン」にアクセスすると、攻撃者の本当の狙いが明らかになります。サイトには偽のCloudflare CAPTCHA認証が表示され、訪問者にコードをコピーしてWindowsの「ファイル名を指定して実行」に貼り付けるよう求めます。これは典型的なClickFix攻撃です。被害者に偽の問題を見せ、その場ですぐに「解決策」を提示します。
RATの展開
この「解決策」を実行すると、Huntressが「@input」と呼ぶリモートアクセス型トロイの木馬(RAT)がダウンロードされ、実行されます。このペイロードにより、攻撃者は感染したWindowsコンピューターをほぼ完全に掌握できます。被害者の画面を確認したり、デバイスを遠隔操作したりできるほか、ウェブカメラ、マイク、システム音声をオンにして、映像や音声を監視することも可能です。
攻撃者はコンピューター内のすべてのファイルを検索し、文書の内容から価値ある情報を探し出せます。ただ、その前に、まずマシンの状況を把握できます。インストールされているセキュリティソフト、実行中のプログラム、デバイスが外部ネットワークにどう接続しているかを調べるのです。
このマルウェアは、追加のコンポーネントや別種のマルウェアをダウンロードして実行することもできます。実際、Huntressが調査したケースの大半で、まさにそのとおりの動きが確認されており、被害者は何も気づいていませんでした。研究者によると、@inputは発見を避けるため、通常のウェブ通信に紛れ込む暗号化された通信経路を使って、運営者と連絡を取ります。研究者は、このツールが十分に保守され、プロフェッショナルによって運用されているフレームワークの一部とみられるとも指摘しています。
Huntressによると、この攻撃キャンペーンの影響を受けたユーザーは「数十人」に上ります。同社のSOCは、今回の攻撃に使われたGoogle Sitesのドメインに起因するインシデントに「少なくとも40件」対応しました。研究者がOpenAIに連絡したところ、9月25日にカスタムGPTが削除されました。しかし、その2日後には新たなものが登場しています。