2026年上半期の医療データ侵害件数は、2025年上半期と比べて5.9%減少しました。2026年1月1日から6月30日までに、米国保健福祉省(HHS)公民権局(OCR)に報告された500人以上に影響するデータ侵害は397件でした。上半期としては2023年以来の最少です。前年比では改善に向かっているものの、医療分野のデータ侵害は依然として高水準で報告されています。年初からの6カ月間に、大規模な医療データ侵害は1日あたり2.2件を超えるペースで報告されました。
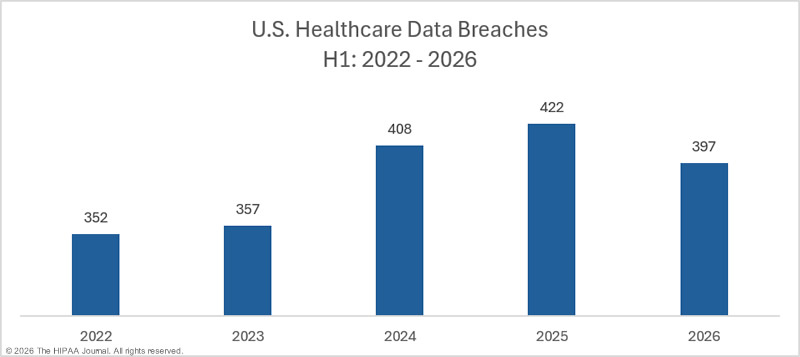
報告された397件のデータ侵害では、3,377万人の保護対象医療情報(PHI)が漏えいしたか、不適切に開示されました。影響を受けた人数は2025年上半期から22.6%減少しており、上半期としては2023年以来の低水準です。
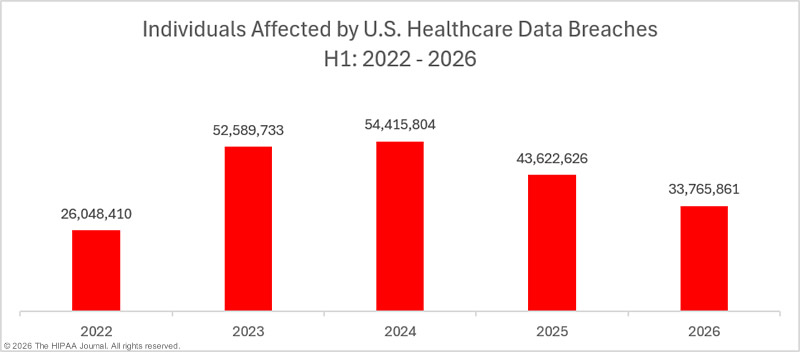
下半期も同程度のペースで報告が続けば、2026年通年の医療データ侵害件数は2025年を下回る見通しです。2025年は記録的な年で、OCRの侵害報告ポータルには現在804件が掲載されています。また、2025年には1億4,000万人以上が影響を受けたことから、今年は影響人数も大幅に減る可能性があります。ただし、今年分としてOCRのポータルにまだ掲載されていない非常に大規模な侵害がいくつかあります。
2026年上半期の主な医療データ侵害
上半期には、100万人を超える人々に影響したデータ侵害が9件報告されました。最大の侵害では580万人以上が影響を受けています。上位20件のうち、ハッキング事案またはランサムウェア攻撃によるものでなかったのは2件だけです。この2件はいずれも不正アクセス・不正開示事案で、どちらも州の人間サービス局で発生しました。
| 順位 | 規制対象事業者 | 州 | 対象事業者の種別 | 影響を受けた人数 | 侵害の種類 |
| 1 | Lumexa Imaging | NC | 医療提供者 | 5,830,949 | ハッキング事案 |
| 2 | TriZetto Provider Solutions | MO | ビジネスアソシエイト | 3,433,965 | ハッキング事案 |
| 3 | QualDerm Partners, LLC | TN | 医療提供者 | 2,951,318 | ハッキング事案 |
| 4 | Nacogdoches Memorial Hospital | TX | 医療提供者 | 2,507,073 | ハッキング事案 |
| 5 | Navia Benefit Solutions, Inc. | WA | ビジネスアソシエイト | 2,151,330 | ハッキング事案 |
| 6 | Insightin Health, Inc. | MD | ビジネスアソシエイト | 1,949,534 | ハッキング事案 |
| 7 | New York City Health and Hospitals Corporation | NY | 医療提供者 | 1,800,000 | ハッキング事案 |
| 8 | Xsolis, Inc. | TN | ビジネスアソシエイト | 1,396,519 | ハッキング事案 |
| 9 | MCBS, LLC | GA | ビジネスアソシエイト | 1,261,464 | ハッキング事案 |
| 10 | OpenLoop Health, Inc. | IA | ビジネスアソシエイト | 716,000 | ハッキング事案 |
| 11 | Illinois Department of Human Services | IL | 医療保険プラン | 705,017 | 不正開示事案 |
| 12 | ApolloMD Business Services, LLC | GA | ビジネスアソシエイト | 626,540 | ハッキング事案(ランサムウェア) |
| 13 | Erie Family Health Centers | IL | 医療提供者 | 570,000 | ハッキング事案 |
| 14 | Centers Lab NJ LLC | NJ | 医療提供者 | 542,377 | ハッキング事案 |
| 15 | Networking Technology, Inc. (RXNT) | NC | ビジネスアソシエイト | 353,844 | ハッキング事案 |
| 16 | Minnesota Department of Human Services | MN | 医療保険プラン | 303,965 | 不正アクセス事案 |
| 17 | North Texas Behavioral Health Authority | TX | 医療提供者 | 285,086 | ハッキング事案 |
| 18 | Florida Physician Specialists | FL | 医療提供者 | 276,498 | ハッキング事案 |
| 19 | Radiology Associates of Richmond | VA | 医療提供者 | 266,183 | ハッキング事案 |
| 20 | Anatomic and Clinical Laboratory Associates, P.C. | TN | 医療提供者 | 169,626 | ハッキング事案 |
2026年上半期に報告されたデータ侵害の大半は比較的小規模で、影響を受けた人数は1万人未満でした。現時点で、37件の侵害が「500人または501人」の影響として掲載されています。これらは、侵害報告の期限までにデータの精査が終わっていない場合によく使われる暫定的な数字です。37件の大半は、今後人数が引き上げられる可能性が高く、大幅に増えるケースもあり得ます。2024年のChange Healthcareのデータ侵害も、当初はOCRに「少なくとも500人」と報告されましたが、のちに1億9,270万人へ引き上げられました。
| 侵害の規模(影響を受けた人数) | データ侵害件数 |
| 100万人超 | 9 |
| 10万~99万9,999人 | 21 |
| 1万~9万9,999人 | 102 |
| 1,000~9,999人 | 175 |
| 1,000人未満 | 90 |
2026年上半期の医療データ侵害の原因
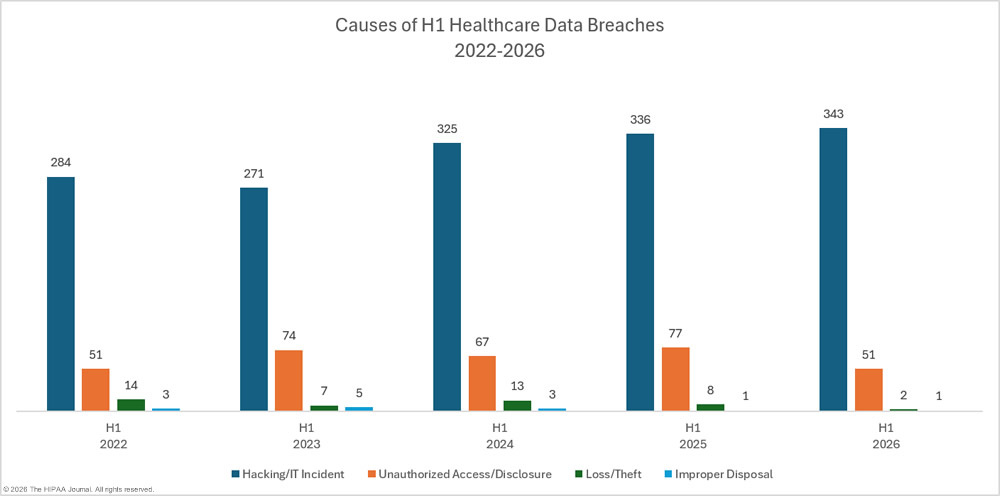
大規模な医療データ侵害の件数は前年より減少しました。ただし、今年の上半期の数字が下がったのは、不正アクセス・不正開示事案と紛失・盗難事案が減ったためです。ハッキング/IT事案は3年連続で増加しています。
2026年上半期のハッキング/IT事案
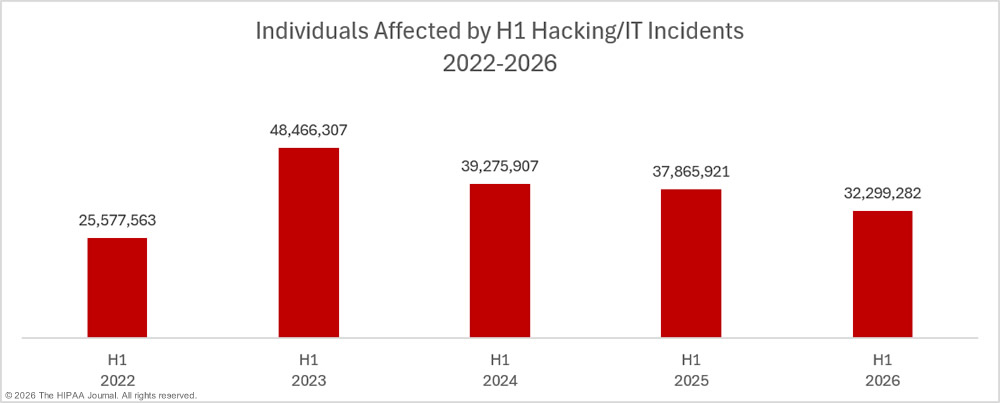
ハッキング/IT事案は、医療データ侵害の最大の原因であり続けており、2026年も再び増加しました。ランサムウェアグループは引き続き医療分野を標的にしています。さらに、データを盗んだうえで公開すると脅す一方、ファイルは暗号化しない「データ窃取・恐喝型」の事案も増加傾向にあります。
Identity Theft Resource Centerも指摘しているように、侵害を受けた事業者が侵害の内容を明らかにしないケースが増えています。原因やランサムウェアの関与の有無、さらにはデータが盗まれたかどうかまで開示されないことがあります。原因が分からなければ傾向の分析が難しくなります。データが盗まれたかどうかが不明なままでは、個人が自分の被害リスクを判断することも困難です。
上半期には、343件のハッキング/IT事案が報告され、1件あたり平均94,167人に影響しました(侵害規模の中央値は4,800人)。ハッキング/IT事案の件数は前年比2.1%増加した一方、影響を受けた人数は前年比14.7%減少しました。
2026年上半期の不正アクセス・不正開示事案
不正アクセス・不正開示事案は、2026年上半期の医療データ侵害の原因として2番目に多くなりました。ここには、ハッキングやIT関連ではない、患者記録への不正アクセスや不正開示が含まれます。たとえば、内部関係者による覗き見、誤送信されたメールや郵便物、HIPAA規制対象事業者と第三者との間の不正なデータ共有などです。
こうした事案は、ハッキング/IT事案に比べて影響を受ける人数がはるかに少ない傾向があります。ただし、例外もあります。たとえば、ピクセルなどのWebサイト追跡ツールが関わる事案では、数百万人に影響することもあります。上半期の上位20件に入った最大の不正アクセス・不正開示事案2件は、イリノイ州人間サービス局とミネソタ州人間サービス局で発生しました。前者は、内部利用向けにWebサイトへアップロードしたデータに、公衆インターネットからアクセスできた事案です。後者は、認可された医療提供者に関連するユーザーが、許可なくデータにアクセスした事案です。
上半期には51件の不正アクセス・不正開示事案が報告され、1件あたり平均28,710人に影響しました(侵害規模の中央値は2,315人)。件数は前年比3.8%減、影響を受けた人数は74.2%減です。
2026年上半期の紛失・盗難事案
保護対象医療情報を含む電子機器や紙の記録の紛失・盗難は、かつてはデータ侵害の主因でした。しかし、電子記録の普及、データの暗号化、保護対象医療情報のクラウド保管が進み、こうした事案は減っています。2026年上半期に報告されたのは、紛失1件と盗難1件の計2件のみで、いずれも比較的少数の紙の記録に関する事案でした。件数は前年比75%減、影響を受けた人数は96.7%減です。
2026年上半期の不適切な廃棄事案
不適切な廃棄事案はめったに報告されません。報告される場合も、ほぼ例外なく、紙の記録を誤って通常のごみと一緒に捨ててしまったケースです。2026年上半期にHIPAA規制対象事業者が報告したのは1件だけで、約1,000人に影響した比較的小規模な侵害でした。2025年上半期にも不適切な廃棄事案は1件報告されていますが、影響を受けた人数は前年比97%減少しました。
HIPAA規制対象事業者でのデータ侵害
2026年上半期に最も被害が大きかったHIPAA規制対象事業者は医療提供者で290件でした。次いでビジネスアソシエイトが59件、医療保険プランが48件です。ヘルスケア・クリアリングハウスは、年初からの6カ月間でデータ侵害がありませんでした。影響を受けた人数でも順位は同じで、医療提供者が19,701,297人、ビジネスアソシエイトが12,505,090人、医療保険プランが1,559,474人でした。
ただし、これらの数字だけでは実態は分かりません。ビジネスアソシエイトで侵害が発生した場合でも、報告するのがビジネスアソシエイトとは限らないためです。ビジネスアソシエイトで侵害が起きると、ビジネスアソシエイトは影響を受けたすべての対象事業者に通知しなければなりません。対象事業者は、報告や通知の義務をビジネスアソシエイトに委任することも、自ら侵害を報告したり通知書を送付したりすることもできます。そのため、委任する対象事業者もあれば、しない事業者もあります。結果として、ビジネスアソシエイトの侵害は、生の侵害データ上では実態より少なく表れがちです。
以下のグラフは、報告した事業者ではなく、侵害が発生した場所に基づいています。データ侵害件数でも影響人数でも順位は変わりませんが、ビジネスアソシエイトでは、生データの示す件数よりも100件近く多く侵害が発生していました。
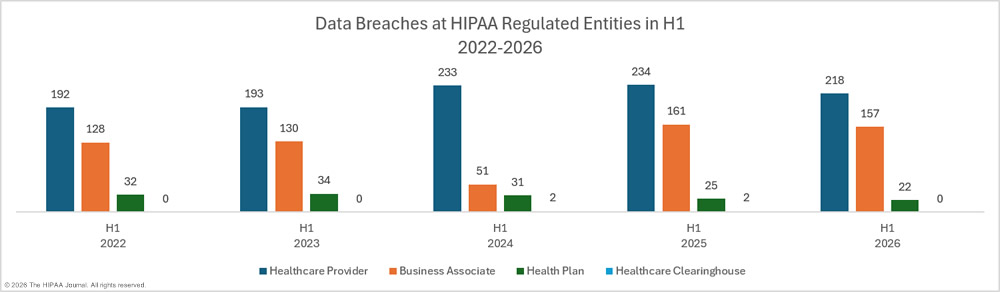
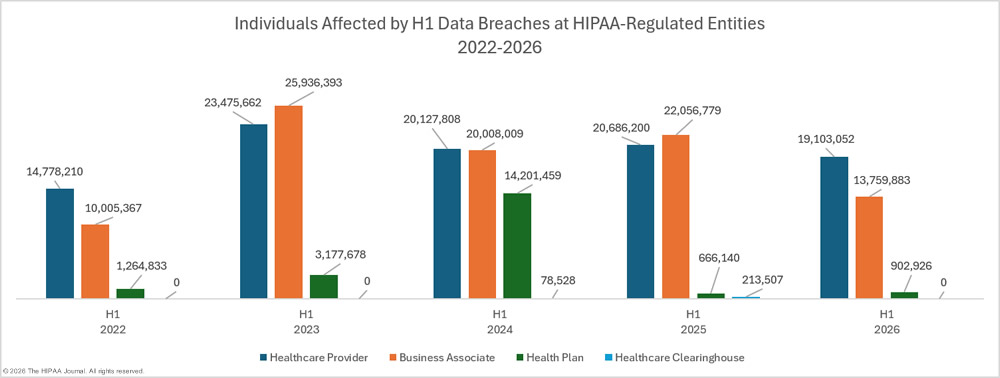
調整後のデータでは、データ侵害1件あたりの平均規模は、医療提供者が87,629人、ビジネスアソシエイトが87,643人で、ほぼ同じでした。一方、中央値は医療提供者が6,323人で、ビジネスアソシエイトの3,086人の2倍です。2026年上半期の医療保険プランの侵害は、比較的深刻度が低く、平均規模は41,042人と他の事業者の半分に満たず、中央値は2,871人でした。
侵害された保護対象医療情報の所在
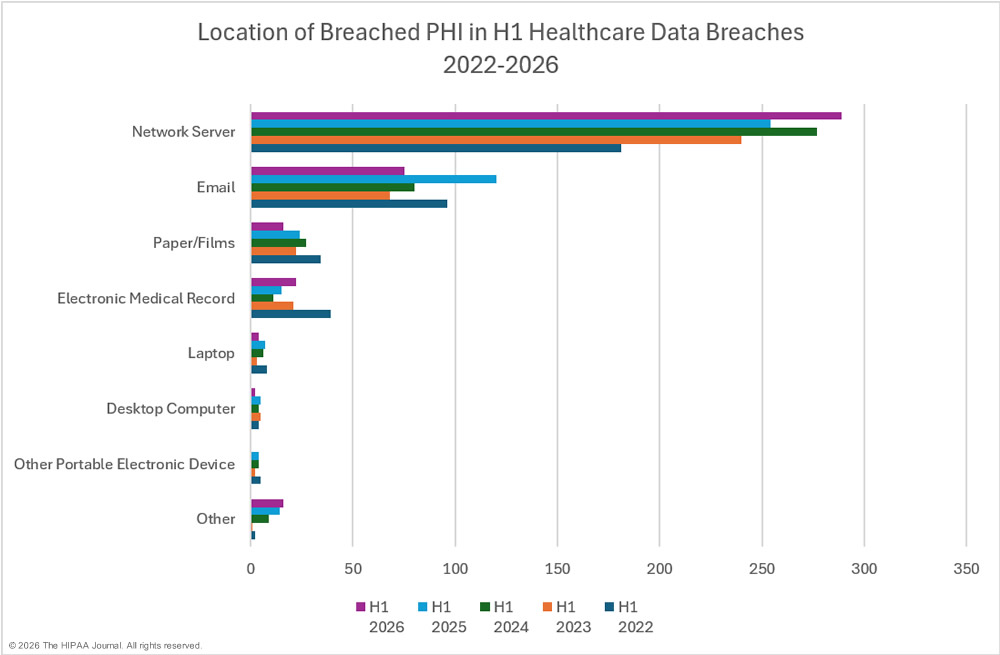
ハッキング事案が多いため、侵害された保護対象医療情報の所在として最も多いのがネットワークサーバーなのは、意外ではありません。この傾向は数年続いています。フィッシングやソーシャルエンジニアリングの事案が比較的多いことから、メールも引き続き侵害されやすい場所です。多要素認証は万能ではありませんが、こうした侵害の多くを防げたはずです。
紙の記録が関わる医療データ侵害も、数は少ないながら無視できない件数に上ります。ただし、物理的な記録が関わる事案は減少しています。一方、クラウドを含む「その他」の場所での保護対象医療情報の侵害は増えています。暗号化の普及とクラウドの利用拡大が、紛失・盗難事案の大幅な減少につながりました。
医療データ侵害の地理的分布
2026年上半期には、米国の44州、コロンビア特別区、プエルトリコのHIPAA規制対象事業者から、大規模な医療データ侵害が報告されました。上半期に侵害の報告がなかったのは、ハワイ、モンタナ、ニューメキシコ、ノースダコタ、サウスダコタ、ワイオミングの各州だけです。
一般に、人口の多い州ほど侵害件数が多く、侵害件数の少ない州ではその逆になります。人口の多い順に、カリフォルニア、テキサス、フロリダ、ニューヨークの各州が並びますが、2026年上半期の侵害件数でも同じ順位でした。
| 順位 | 州 | データ侵害件数 | 州 | 影響を受けた人数 |
| 1 | California | 38 | North Carolina | 6,358,110 |
| 2 | Texas | 36 | Tennessee | 4,635,531 |
| 3 | Florida | 24 | Missouri | 3,468,743 |
| 4 | New York | 20 | Texas | 3,188,111 |
| 5 | Illinois | 16 | Washington | 2,270,117 |
| 6 | Michigan | 15 | New York | 2,113,172 |
| 7 | North Carolina | 14 | Georgia | 2,005,142 |
| 8 | Pennsylvania | 13 | Maryland | 1,968,198 |
| 9 | Washington | 13 | Illinois | 1,756,341 |
| 10 | Massachusetts | 12 | Florida | 846,997 |
| 11 | Colorado | 11 | Iowa | 767,730 |
| 12 | Tennessee | 11 | New Jersey | 702,065 |
| 13 | Virginia | 11 | Minnesota | 486,202 |
| 14 | Minnesota | 10 | Virginia | 458,060 |
| 15 | Ohio | 10 | California | 430,336 |
| 16 | Georgia | 9 | Colorado | 324,483 |
| 17 | Indiana | 9 | South Carolina | 318,963 |
| 18 | Kentucky | 9 | Pennsylvania | 213,188 |
| 19 | Maryland | 9 | Michigan | 207,522 |
| 20 | New Jersey | 9 | Ohio | 139,151 |
| 21 | Oklahoma | 9 | Connecticut | 133,735 |
| 22 | South Carolina | 8 | Puerto Rico | 116,236 |
| 23 | Alabama | 7 | Alabama | 103,406 |
| 24 | Connecticut | 7 | Kentucky | 89,363 |
| 25 | Missouri | 7 | Utah | 82,335 |
| 26 | Iowa | 6 | Arizona | 76,546 |
| 27 | Oregon | 6 | Idaho | 66,625 |
| 28 | Utah | 6 | Massachusetts | 66,382 |
| 29 | Idaho | 5 | Mississippi | 60,133 |
| 30 | Kansas | 5 | Indiana | 49,271 |
| 31 | Maine | 5 | Maine | 45,932 |
| 32 | Louisiana | 4 | Kansas | 40,760 |
| 33 | Arizona | 3 | Louisiana | 37,963 |
| 34 | District of Columbia | 3 | Nevada | 37,796 |
| 35 | Arkansas | 2 | Nebraska | 26,937 |
| 36 | Mississippi | 2 | District of Columbia | 21,481 |
| 37 | Puerto Rico | 2 | Oklahoma | 18,392 |
| 38 | West Virginia | 2 | Oregon | 10,278 |
| 39 | Wisconsin | 2 | Vermont | 5,892 |
| 40 | Alaska | 1 | Arkansas | 5,800 |
| 41 | Delaware | 1 | Rhode Island | 5,630 |
| 42 | Nebraska | 1 | Wisconsin | 2,654 |
| 43 | Nevada | 1 | West Virginia | 1,500 |
| 44 | New Hampshire | 1 | New Hampshire | 1,221 |
| 45 | Rhode Island | 1 | Delaware | 908 |
| 46 | Vermont | 1 | Alaska | 523 |
2026年上半期のHIPAA執行状況
OCRは近年、HIPAA違反に対する制裁措置の件数を増やしています。それでも、金銭的制裁は比較的まれです。OCRは500人以上に影響するすべてのデータ侵害を調査します。HIPAA違反の可能性が確認された場合、通常は自主的な是正や技術支援によって解決されます。
金銭的制裁が科されるのは、悪質な違反や影響の大きい違反、過去にも法令違反を繰り返してきた場合、そしてHIPAA規則の特定分野を対象にOCRが執行イニシアチブを実施している場合に限られるのが一般的です。現在、OCRには主な執行イニシアチブが2つあります。1つはHIPAAプライバシー規則の「アクセス権」の不遵守を対象とするもので、もう1つはHIPAAセキュリティ規則のリスク分析の実施仕様の不遵守を対象とするものです。
HIPAAアクセス権の執行イニシアチブは2019年後半から続いており、これまでに55件を超える金銭的制裁につながっています。リスク分析の執行イニシアチブは比較的新しく、2024年10月に正式に開始されました。セキュリティ規則のこの条項が広く守られておらず、サイバーセキュリティ上も重要であることが背景にあります。これまでにこのイニシアチブの下で科された金銭的制裁は14件です。今年は、リスク分析の執行イニシアチブの対象にリスク管理も加わりました。OCRは、HIPAAに準拠したリスク分析を実施した証拠に加え、特定したリスクが適切に管理され、妥当な期間内に低く許容可能な水準まで低減されたことを示す証拠も求めています。
2026年1月1日から6月30日の間に、OCRはHIPAA規則違反の疑いを解決するため7件の和解を発表しました。7件すべてに、リスク分析違反に対する金銭的制裁が含まれています。OCRは、HIPAA違反通知規則の不遵守を対象とする個別のイニシアチブを発表していません。しかし、今年の7件のうち2件には、違反通知の不履行に対する罰金も含まれていました。2025年に科された14件の制裁のうち5件にも、違反通知の不履行に対する制裁が含まれていました。OCRが、OCR、影響を受けた個人、メディアへの違反通知に要した期間に、厳しく目を光らせていることがうかがえます。
2026年上半期のHIPAA和解および民事制裁金
| 対象事業者 | 事業者の種別 | 金額 | 和解/民事制裁金 | 理由 |
| Spencer Gifts LLC Flexible Benefits and Welfare Benefit Plans | 医療保険プラン | $450,000 | 和解 | リスク分析の不履行、プライバシー規則・セキュリティ規則・違反通知規則に関する方針と手順の未整備 |
| Regional Women’s Health Group (Axia Women’s Health) | 医療提供者 | $320,000 | 和解 | リスク分析の不履行、10,023人の電子的保護対象医療情報(ePHI)の不正開示 |
| Assured Imaging Affiliated Covered Entities | 医療提供者 | $375,000 | 和解 | リスク分析の不履行(一度も実施せず)、違反通知の不履行 |
| Consociate, Inc. (Consociate Health) | ビジネスアソシエイト | $225,000 | 和解 | リスク分析の不履行 |
| Star Group, L.P. Health Benefits Plan | 医療保険プラン | $245,000 | 和解 | リスク分析の不履行 |
| MMG Fusion | ビジネスアソシエイト | $10,000 | 和解 | リスク分析の不履行、PHIの不正な使用・開示、違反通知規則の不履行 |
| Top of the World Ranch Treatment Center | 医療提供者 | $103,000 | 和解 | リスク分析の不履行 |
HIPAA規則の主な執行機関はOCRですが、州司法長官にもHIPAAの遵守を執行する権限があり、それぞれの州で金銭的制裁を科すことができます。2026年上半期に州レベルで発表された制裁は1件だけでした。マサチューセッツ州とコネチカット州は、585,621人に影響したデータ侵害(マサチューセッツ州の住民326,426人、コネチカット州の住民22,829人)をめぐり、Comstar LLCを共同で調査しました。調査では、HIPAAセキュリティ規則およびマサチューセッツ州データセキュリティ規則への違反が確認されました。この件は、515,000ドルの金銭的制裁で和解しています。
HIPAA規制の最新動向
2026年上半期には、HIPAA規則の新たな更新はありませんでした。ただし、最終規則の公布が待たれるものが2つあります。トランプ大統領の第1期だった2020年12月、OCRはHIPAAプライバシー規則の更新を提案しました。ケアの連携を支援し、医療における個人の関与を高めることが狙いです。この規則案は2021年1月に連邦官報で正式に公表されましたが、バイデン政権下でOCRが他の課題を優先したため、最終規則は停滞しました。トランプ大統領が第2期で復帰したことで、この規則案は再び動き出しています。OCRは最終規則の公表時期の目標を2026年8月としていましたが、まだ公表されていません。
もう1つの最終規則待ちは、HIPAAセキュリティ規則の変更案です。OCRは、バイデン政権末期の2024年12月下旬に規則案の告示を発表し、2025年1月6日に連邦官報で公表しました。OCRには業界関係者から数千件のコメントが寄せられ、厳しい批判も数多く含まれていました。OCRは最終規則の公表目標を2026年5月に設定していましたが、現在は2027年7月まで延期されています。ただし、トランプ政権は最終規則を出すかどうかの最終判断をまだ下していません。
2026年上半期にHIPAAの新たな更新はありませんでしたが、HIPAAの「プライバシー実務に関する通知」要件の更新は、2026年2月16日が遵守期限でした。生殖医療のプライバシーを強化するためのHIPAA更新は現在無効となっており、この部分がその中で唯一残った規定です。この通知の遵守期限は、物質使用障害(SUD)患者の記録に関する42 CFR Part 2の規則変更の遵守期限とも一致しています。この変更は、同規則をHIPAAにより近づけるものです。
本レポートについて
本レポートは、2026年上半期にHHS公民権局へ報告された、500人以上に影響する医療データ侵害に基づいています。データは2026年9月10日にOCRから入手したもので、HIPAA Journalによる侵害報道からの補足情報も含まれています。
2009年から現在までの、より包括的な医療データ侵害の事実と統計は、データ侵害統計のページでご覧いただけます。HIPAA執行措置に関する、より包括的で最新の情報は、HIPAA違反事例のページに掲載しています。どちらも定期的に更新されています。最新の規制変更については、HIPAA更新/HIPAA変更のページをご覧ください。
翻訳元: https://www.hipaajournal.com/h1-2026-healthcare-data-breach-report/