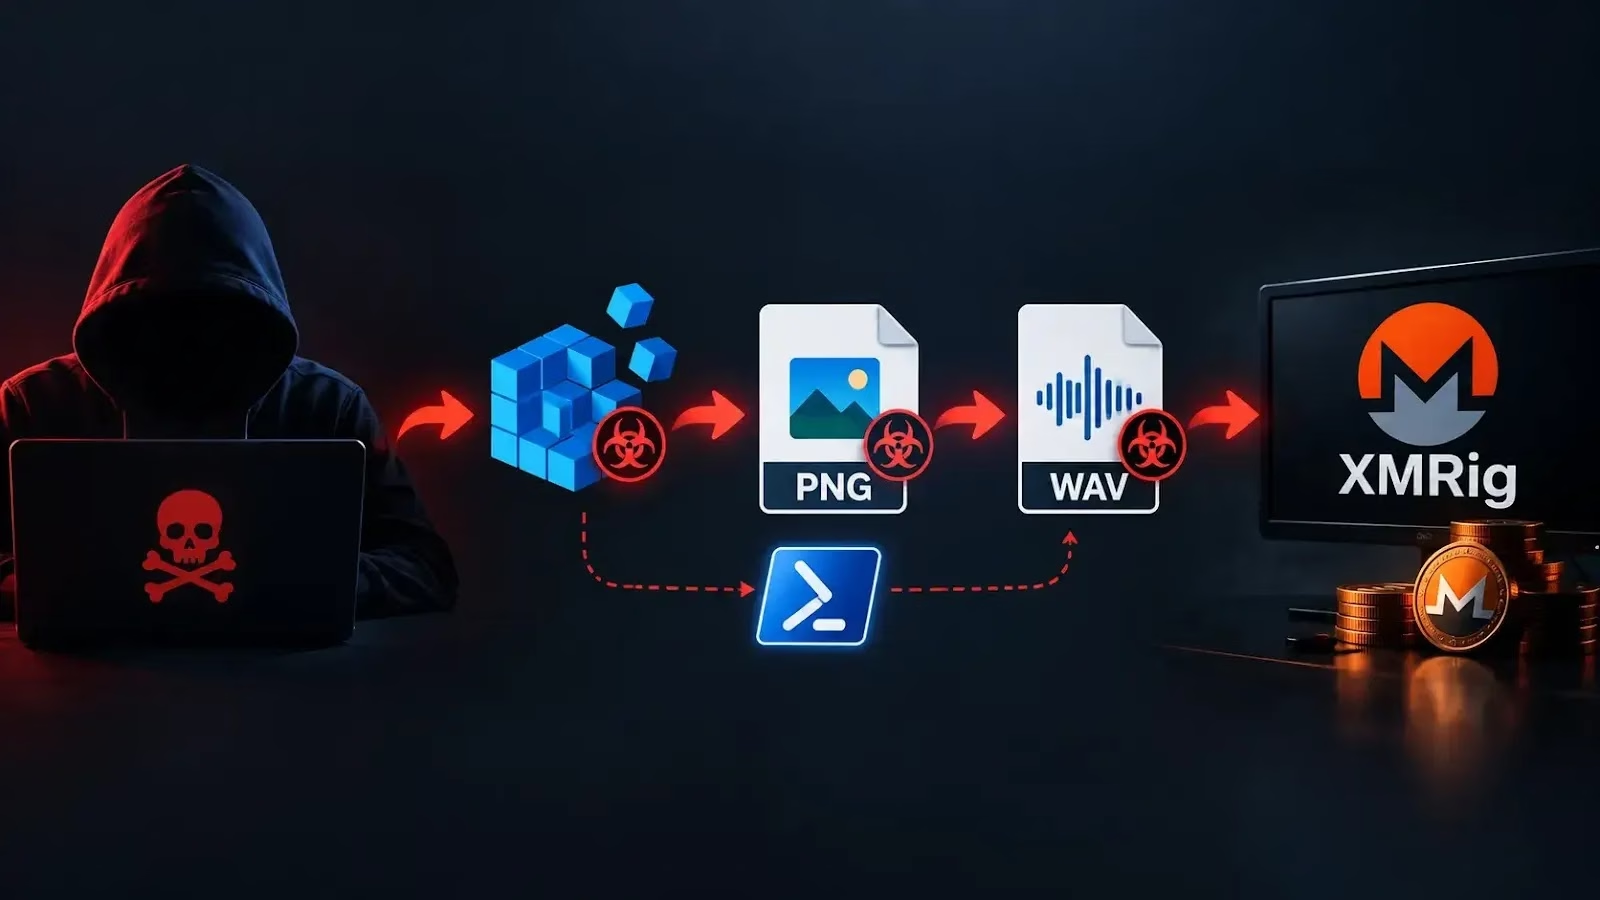
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。
この活動は当初、不審なPowerShell実行に関する繰り返しのアラートによって特定されました。初期分析によると、マルウェアはレジストリから悪意のあるスクリプトを取得する前に、-NoProfileおよび実行ポリシーのバイパス設定を伴ってPowerShellを起動していました。
このコマンドはHKLM:\Software\uf42a9660377\vstdfehzr配下の値にアクセスしており、これにより攻撃者は次段階のPowerShellペイロードを直接ディスク上に置かずに済ませていました。
このレジストリ値にはエンコードされたバイナリデータが含まれており、実行時に動的にデコードされていました。レジストリに常駐するこの段階は、sslvalidcert[.]comに関連付けられたDNS TXTレコードを照会し、その後txtcdn[.]netに切り替えていました。
マルウェアはTXTレスポンスから得た10進数値をASCII文字に変換し、最終的にframes-1zm[.]pages[.]devでホストされているPNG画像のURLを再構築していました。
攻撃者はこの画像を通常の視覚コンテンツとして使用するのではなく、PNGのピクセルデータにコードを埋め込んでいました。PowerShellローダーは画像の赤色チャンネルから情報を抽出し、隠されたスクリプトを再構築して実行していました。
K7 Security Labsによると、このペイロードはその後コマンド&コントロール通信を確立し、追加のPowerShell命令を取得していました。
次の段階では、Public\Musicディレクトリ内の既存のユーザーファイルを削除した上で、そのディレクトリにZIPアーカイブをダウンロードしていました。このアーカイブにはAtsg.wavとTmav.wavという名前のファイルが含まれており、一見無害な音声ファイルに見えるものの、実際にはエンコードされたPowerShellペイロードの格納庫として機能していました。
Atsg.wavコンポーネントは防御回避と永続化に重点を置いていました。PowerShellの設定を変更し、セキュリティおよびテレメトリ制御の弱体化を試み、Microsoft Defenderの除外設定を広範囲に追加し、PowerShellの履歴痕跡を削除していました。
さらに、ログオン時および定期的に実行されるよう設定された隠しタスクスケジューラも作成していました。研究者らはこれに加え、指定されたレジストリの状態変化をトリガーとしてペイロードを起動するよう設計されたWMIの永続イベントサブスクリプションも確認しています。
マルウェアは20文字のユニークなホスト識別子を生成し、レジストリに保存していました。Google DNSに対してDNS-over-HTTPSクエリを使用し、httptls[.]orgに関連付けられたTXTレコードを取得することで、C2発見情報を得ていました。
このインプラントはその後、X-HWIDヘッダーを使用したHTTPまたはHTTPS POSTリクエストで通信を行い、追加のPowerShellコードを配信して非同期に実行するコマンドにも対応していました。
Atsg.wavとTmav.wavの両段階とも、標準の44バイトのWAVヘッダーをスキップし、連続するバイトの下位ニブルを結合することで、隠された.NETコンテンツを抽出していました。
再構築されたアセンブリは、従来型の実行ファイルとしてディスクに書き込む方式を回避し、[Reflection.Assembly]::Load()を通じて直接メモリ上にロードされていました。
最終的な.NET実行ファイルは、RandomXのrx/0アルゴリズム向けに設定されたXMRig関連のマイナーでした。プール、ウォレット、TLS、キープアライブ、CPU使用率の各設定について、リモートの構成リソースに接続していました。また、このマルウェアはマイニング向けにCPU性能を最適化しようとする試みと一致するWinRing0.sysも投下していました。
この攻撃は、複数の隠密な配信手法を防御回避、永続化、メモリ内実行、そして稼働中のC2チャネルと組み合わせています。マイニング活動が検知された後でも、影響を受けたシステムは引き続き遠隔操作可能な状態にあり、さらなるペイロードやコマンドを受け取る可能性があります。
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])としています。再有効化はMISP、VirusTotal、あるいは自社のSIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/hackers-hide-powershell-malware-in-registry/