
Cisco Talos、AI統合型マルウェアを追跡する新ツール「CAIRN」を発表
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
Cisco Talosは、攻撃チェーンに人工知能を組み込んだマルウェアをハンティング・分類・追跡するために設計されたオープンソースの研究ツールキット「CAIRN(Cognitive Artifact Intelligence Research Network)」を公開しました。 このツールは、ある新しい発想に基づいて
脅威インテリジェンスアナリスト Optimum | アメリカ | 出社 – 求人詳細を見る 脅威インテリジェンスアナリストとして、脅威、脅威アクター、マルウェアキャンペーン、関連するTTP(戦術・技術・手順)を特定するための情報収集と分析を担当します。敵対者の行動をMITRE ATT&CKに
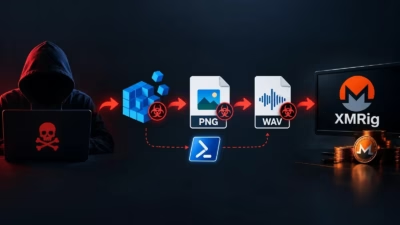
研究者らは、PowerShell、レジストリに保存されたペイロード、DNS TXTレコード、PNG画像、WAV音声ファイルを組み合わせてマルウェアを隠蔽し、侵害したWindowsシステムにXMRigベースの暗号通貨マイニングマルウェアを展開する多段階の暗号資産マイニングキャンペーンを発見しました。 この活動は当初、不
脅威アクターは、従来のエンドポイント防御やサンドボックスだけでなく、不審なコードのトリアージに利用されるようになった大規模言語モデル(LLM)搭載ツールに対してもマルウェアを適応させるようになっています。 ESETの研究者たちは、この手法をロシアと関連のある脅威アクターUAC-0099による活動と結びつけました。同グ

ビジネスセキュリティ LLMベースのコードスキャナーは攻撃者が核兵器を製造する手助けはしませんが、その「拒否」自体が攻撃者に有利に働く可能性があります マルウェア開発者は長年にわたり、自らの立ちはだかる防御策や監視の目に合わせてコードや戦術を適応させ
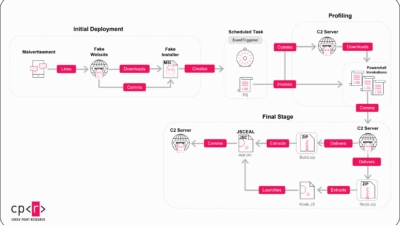
コンパイルされたコードは、もはやJSCealを守る難攻不落の殻としては機能しません。Check Pointの専門家チームは最近、完全に静的な難読化解除手法を開発しました。この革新的な手法は、隠されたマルウェアを読解可能な疑似コードへと効果的に変換します。重要な点は、動的実行を一切必要とせずにこれを
SLEEPWALKERは、特殊な細工が施されたネットワークパケットを受信するまで休眠状態を維持するよう設計された、新たに確認されたパッシブ型のWindowsバックドアです。 コマンド&コントロール(C2)サーバーへ定期的に接続する一般的なバックドアとは異なり、SLEEPWALKERは固定のC2ドメイン、IPアドレス、
eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More
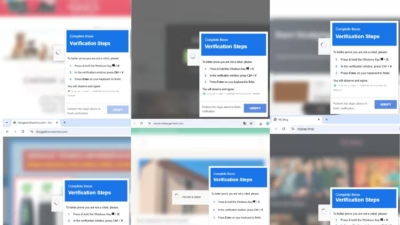
ClearFakeキャンペーンの背後にいる脅威アクターは、新たに確認されたローダー「WordlistLoader」を使い、Amatera StealerをWindowsシステムに配布しています。 このローダーは実行可能なシェルコードを一見ごく普通の英単語の羅列に偽装しており、静的解析による検知を回避したうえで、最終的
すべての記事を読み込みました