
SectopRATが復活、正規アプリケーションに潜伏
研究者らは、侵害後に活動するバックドア兼情報窃取型マルウェア「SectopRAT」の亜種が、イタリアのデジタルオーディオ企業が提供する正規ソフトウェアの中に隠されているのを発見しました。Fortinetが今週公開したレポートによると、攻撃者はソフトウェアベンダー自体を侵害したのではなく、正規アプリケーションが顧客システ
研究者らは、侵害後に活動するバックドア兼情報窃取型マルウェア「SectopRAT」の亜種が、イタリアのデジタルオーディオ企業が提供する正規ソフトウェアの中に隠されているのを発見しました。Fortinetが今週公開したレポートによると、攻撃者はソフトウェアベンダー自体を侵害したのではなく、正規アプリケーションが顧客システ
情報窃取型マルウェア「Vidar」に、埋め込み文字列を隠すための軽量な独自仮想マシンと、ビルドごとに変化するストリーム暗号の実装が導入されました。これにより、静的検知や自動リバースエンジニアリングのコストが押し上げられています。 2018年に初めて確認されたVidarは、現在も広く追跡されている認証情報窃取型マルウェ
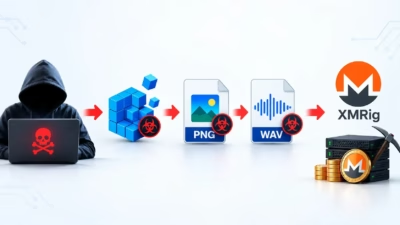
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
セキュリティ研究者らは、Abyssosという名の新たなモジュール式リモートアクセス型トロイの木馬(RAT)を発見しました。これはC++で書かれたマルウェアファミリーで、攻撃者に感染したWindowsシステムへの広範な制御権を与えます。 Zscaler ThreatLabzは2026年6月下旬にAbyssosを初めて観
新たに確認されたLampionマルウェアの攻撃キャンペーンが、日常的な財務・事務連絡を装ったフィッシングメールを使ってポルトガルのユーザーを標的にしています。 Acronis Threat Research Unit(TRU)の研究者らによると、この攻撃は肥大化・難読化されたHTMLファイルとVisual Basic

高度な難読化プロトコル 悪意あるペイロードは、ディスク上でもメモリ上でも見破られにくいほど長く潜伏できます。不正なCruciferra暗号化サービスは、複数の難読化手法を巧みに一つの枠組みへと統合しています。Proofpointがまとめたフォレンジックデータによると、複数の異なる脅威グループがこの

「Weedhack」と呼ばれる新たなサイバー脅威が、人気のMinecraftモッドを悪用してパスワードを窃取し、ゲームアカウントを乗っ取り、ウェブカメラを通じてプレイヤーを監視しています。 少なくとも2026年1月からMalware-as-a-Service(MaaS)として運用されているこの低価格なツールキットは、
サイバーセキュリティの世界では最近、2025年4月に登場した新たなランサムウェアの脅威「Payouts King」の台頭が確認されています。 内部チャットログの流出と、それに続く著名なBlackBastaグループの解散を受け、元メンバーたちは新たな活動へと移行しました。 Payouts Kingは、従来の初期アクセス
Masjesuボットネットは、高度なモノのインターネット(IoT)脅威として登場し、主に商用サービスとして利用可能な分散型サービス妨害(DDoS)のレンタル型サービスとして機能しています。 2023年初頭から活動し、2026年を通じて継続的に進化するこのマルウェアは標的としており、ARM、MIPS、SPARC、AMD

ハッカーが設定ミスのあるOpenWebUIサーバを悪用して、AI生成のペイロード...