
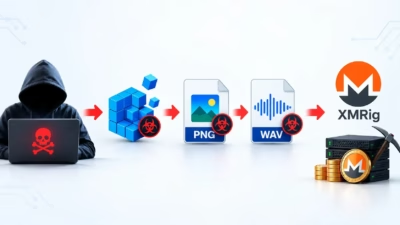
PowerShellマルウェア、レジストリとDNS TXTレコードを悪用してXMRig暗号通貨マイナーを展開
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています
高度なクリプトマイニングキャンペーンが、複数の難読化レイヤーを用いて悪意のあるPowerShellペイロードを隠蔽し、最終的にXMRigベースの暗号通貨マイナーを展開していることが判明しました。この難読化には、Windowsレジストリのエントリ、DNS TXTレコード、PNG画像、WAV音声ファイルが用いられています

MDSecの研究者が、新たにパッチが適用されたWindows特権昇格脆弱性「Re...

1年以上にわたり、Windowsアクセシビリティ機構の内部に潜む重大な脆弱性が、...