
【2026年版】インフラストラクチャ・アズ・コード(IaC)セキュリティツール11製品を比較:機能と価格
無料スキャナーの基盤を担うのはCheckov(Palo AltoのOSS。シート上では2行に分かれるが1製品として扱う)、プラットフォーム分野を牽引するのはSnyk IaCとWiz、そしてTerraformが実際に動作する場所にガードレールを組み込むのがIaC管理の3製品(env0、Spac
無料スキャナーの基盤を担うのはCheckov(Palo AltoのOSS。シート上では2行に分かれるが1製品として扱う)、プラットフォーム分野を牽引するのはSnyk IaCとWiz、そしてTerraformが実際に動作する場所にガードレールを組み込むのがIaC管理の3製品(env0、Spac
Checkov(Palo Alto Networksのオープンソース製品。比較表では2行に分かれていますが、本記事では1製品として扱います)が無料スキャナーの基盤となり、SnykのIaCとWizがプラットフォーム型の筆頭、IaC管理の3製品(env0、Spacelift、Firefly)はTerraformが実際に動
Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。 この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899
2026年7月、トロイの木馬化したTerraformプロバイダーを使い、開発者環境を狙ってクロスプラットフォーム型マルウェアを展開するキャンペーンが確認されました。 この攻撃ではまず、認証情報の窃取と初期アクセスの確保を担う「FLATROOF」が配信されます。その後、より広範なリモート制御を可能にする「ROOFDEC
ThreatLabzは2026年7月、開発者のシステムに認証情報窃取型マルウェアとバックドアを送り込む悪意あるTerraformプロバイダーを発見しました。 このキャンペーンは、信頼されたインフラ構築のワークフローを悪用してmacOSを感染させるほか、LinuxとWindowsの端末にも感染を広げます。その結果、ブラ
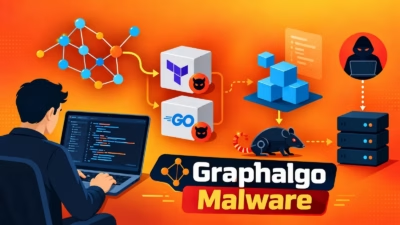
継続中のGraphalgoソフトウェアサプライチェーン攻撃キャンペーンに関連する脅威アクターが、npmおよびPyPIの枠を超えて活動範囲を拡大していることが分かりました。悪意あるTerraformプロバイダーとGoモジュールを使い、Go言語で書かれた標的型リモートアクセス型トロイの木馬(RAT)を配布しています。 今
セキュリティ研究者らが、2つのTerraformプロバイダーと2つのGoモジュールにGraphalgo関連のマルウェアを発見しました。今回のキャンペーンは、以前npmパッケージで確認された脅威を拡張したもので、通常利用時にはマルウェアを非活性状態に保つ隠しトリガーを使用しています。 Aikido Securityによ
北朝鮮とつながりのある脅威アクターTraderTraitorが、暗号資産ターゲットにとどまらない開発者狙いの侵入活動を展開しています。偽の面接課題リポジトリの中に武器化したTerraformロックファイルを仕込み、DevOpsエンジニアをmacOSバックドアに感染させています。 SentinelOneは、2026年4
北朝鮮とつながりのある脅威アクターTraderTraitorが、macOSマルウェアキャンペーンの対象を仮想通貨企業以外にも拡大し、GitHub上でホストされた偽の就職面接用プロジェクトを通じてインドのITサービス企業を標的にしていたことが判明しました。 SentinelOneの調査によると、攻撃者はFLATROOF
Coderは、身元不明の脅威アクターが同社の公式モジュールレジストリのトラフィックの一部を、攻撃者が制御するインフラへリダイレクトするという、重大なソフトウェアサプライチェーンインシデントを報告しました。 これにより、認証情報を窃取することを目的とした改ざん済みTerraformモジュールが一時的に配布される事態とな
すべての記事を読み込みました