Zscaler ThreatLabzは、トロイの木馬化したTerraformプロバイダーにマルウェアを仕込む2026年7月のキャンペーンを確認しました。標的は開発者のワークステーションとCI/CDシステムです。
この活動は、北朝鮮の国家支援グループであるTraderTraitor(Jade Sleet、UNC4899、Pressure Chollima、Slow Piscesとしても追跡されています)と大きく重なります。以前のKelpDAOインシデントとも共通点があります。
ただしThreatLabzは、独自のコードやインフラ、暗号面での関連性が確認できないため、高い確度で同グループによる犯行と断定することはできないとしています。
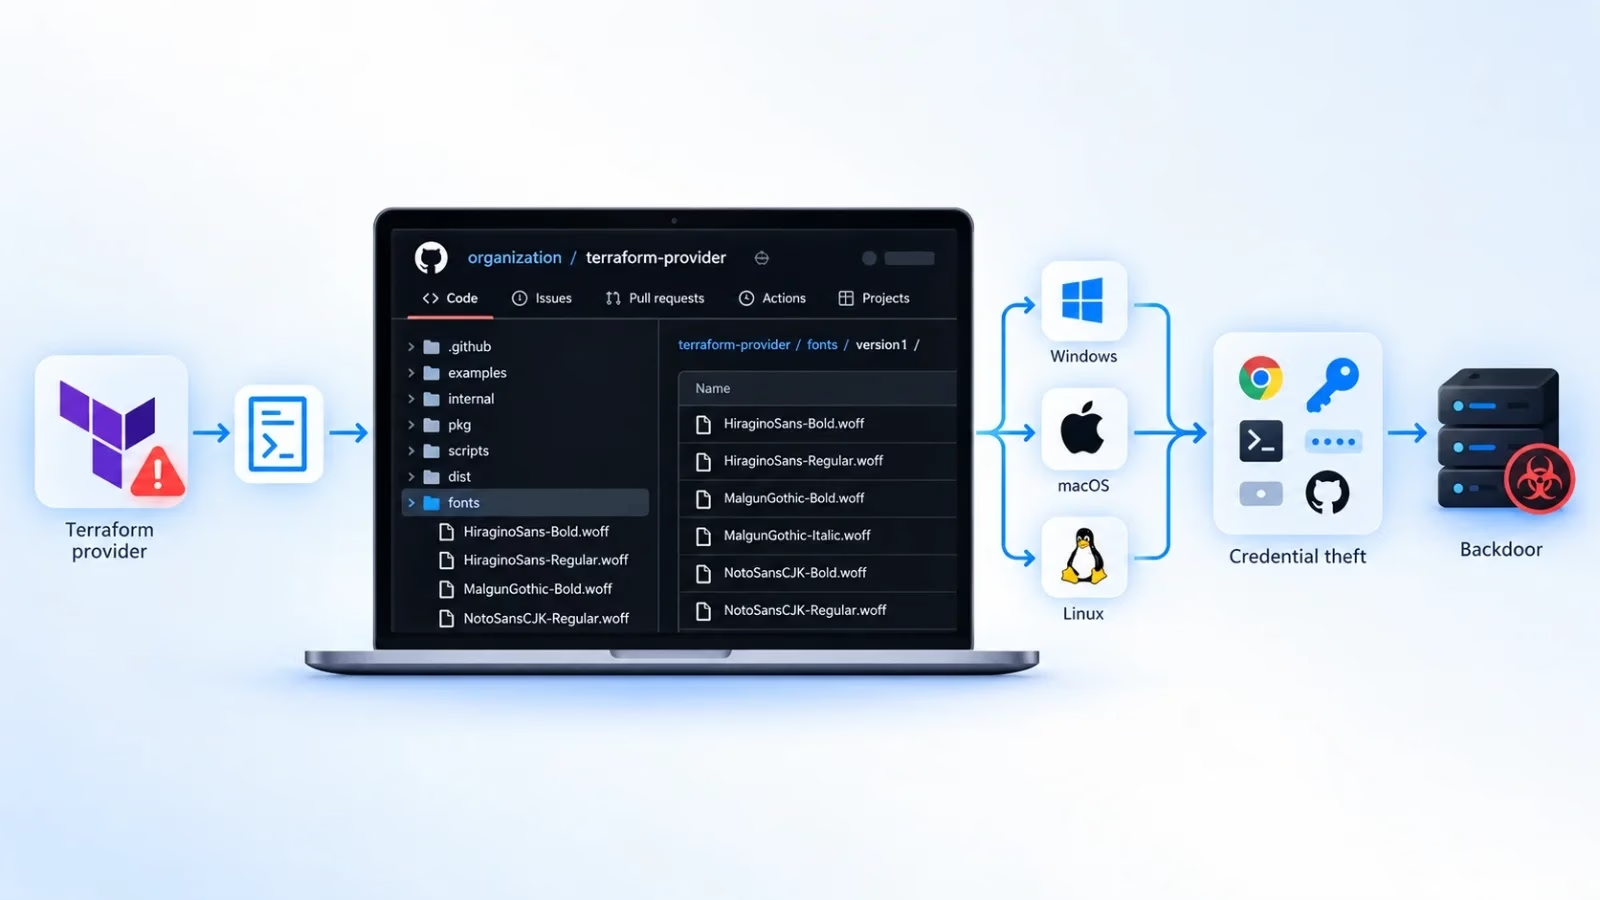
Zscaler ThreatLabzが公開した調査によると、最初のペイロードはterraform-provider-awsbeta_v1.0.0という名前のGoバイナリで、AWSプロバイダーを装っています。
攻撃者はawsbetaという悪意あるパッケージを追加し、mainから直接呼び出していました。そのため、Terraformがこのプロバイダーを読み込んだ時点でコードが実行されます。
一時ディレクトリにあるsession.lockファイルは、一度だけ実行するためのマーカーとして機能します。このファイルが存在しない場合、プロバイダーは類似ドメインのhashicorp-terraform[.]ioからBashスクリプトをダウンロードします。
プロバイダーはこのスクリプトをsafari_updaterという名前で保存して実行権限を付与し、sh -cを通じて切り離した状態で起動します。プロバイダー自体は通常どおり動作し続けるため、侵害に気づきにくくなっています。
このBashローダーは、macOS、Linux、およびCygwin、MinGW、MSYSといったWindows環境に対応します。OSとCPUアーキテクチャからファイル名を組み立てる仕組みで、LinuxはNotoSansCJK、macOSはHiraginoSans、WindowsはMalgunGothicに対応づけられます。
Bold、Regular、ExtraBold、Italicといったスタイル名がアーキテクチャを示し、HiraginoSans-Regular.woffのようなファイル名になります。
ローダーは、ダイナミックDNSのホスト、GitHubリポジトリ、Vercelサイトの順に取得を試みます。各.woffファイルには、おとりのフォントデータ、マーカー@@ENDFONT@@、暗号化された実行ファイルが順に格納されています。
ローダーはデータをBase64デコードし、AES-256-CBCで復号します。この処理にはPython、Node.js、Perl、OpenSSLのいずれかを使用できます。macOSでは、隔離属性を削除してアドホックなコード署名を適用します。
ペイロードはFLATROOFです。Rust製のバックドアで、3つのプラットフォームすべてで同一のコード構成を共有しています。設定情報はPBKDF2-HMAC-SHA256とAES-256-GCMで復号します。
C2チャネルはTelegram Bot API、GitHub APIのポーリング、HTTP Webhookの3種類に対応します。永続化の方法はプラットフォームごとに異なり、Linuxではサービス、macOSではzlogout、Windowsではレジストリの Run 値を使用します。
Windows向けスクリプトは、XORでデコードしたペイロードを一時停止状態のChromiumプロセスに注入し、ブラウザーのマスターキーを回収します。冗長なコメントや絵文字、繰り返しの多い例外処理から、コードの一部の作成にLLMが使われた可能性がうかがえます。
最終段階はROOFDECKで、WindowsとmacOSの亜種が確認されています。C2アドレスは3つの層を通じて特定します。まずローカルの設定ファイルを読み込み、次にPastebinから暗号化されRSA署名されたアドレスを取得します。
Pastebinから取得できない場合は、Nostrのプロフィールメタデータを照会します。署名検証により、第三者が感染ホストを別の接続先へ誘導することはできません。アドレスが解決されると、ROOFDECKはHTTPとWebSocketでサーバーと通信します。
機能には、リバースシェル、ファイル操作、クリップボードへのアクセス、永続化の制御、自己破壊が含まれます。
組織は、信頼できないTerraformプロバイダーの利用を制限し、プロバイダーのチェックサムを検証するとともに、開発者のマシン上で予期しないプロセス活動がないか監視する必要があります。防御側は、一時ディレクトリにあるsafari_updaterやsession.lockを監視することも有効です。
Zscalerは、このマルウェアをOSX.Backdoor.FLATROOFおよびOSX.Backdoor.ROOFDECKとして検出しています。
翻訳元: https://cyberpress.org/terraform-provider-malware/