
無料スキャナーの基盤を担うのはCheckov(Palo AltoのOSS。シート上では2行に分かれるが1製品として扱う)、プラットフォーム分野を牽引するのはSnyk IaCとWiz、そしてTerraformが実際に動作する場所にガードレールを組み込むのがIaC管理の3製品(env0、Spacelift、Firefly)です。
宣言型テンプレートを管理するには、クラウドにおける成熟したInfrastructure-as-Code(IaC)管理が欠かせません。テンプレートの1行を見落とすだけで、本番環境が即座に危険にさらされかねないためです。
スキャナー、プラットフォーム、パイプラインガバナンス、ポリシーの各分野から、合計11の選択肢を取り上げます。
総評:IaCセキュリティの最適解を一覧で確認
• OSSスキャナーの基盤:Checkov(PAN/Bridgecrew)|Trivy(Aqua)|Terrascan(Tenableがメンテナンス)
• 開発者向けプラットフォームの最適解:Snyk IaC(プルリクエスト内で修正を案内)
• クラウドコンテキストの最適解:Wiz(実際の露出度で設定ミスを順位付け)|Tenable Cloud Security
CyberSecurity Tools
• パイプラインガバナンスの最適解:env0とSpacelift(Terraform自動化内にガードレールを実装)
• ドリフト/資産把握の最適解:Firefly(実環境をコード化して監視)
• ポリシー分野:HashiCorp Sentinel(Terraformネイティブ)|Microsoft(Defender for Cloud/DevOps)
| 製品 | 分野 | 特長 | 価格体系 | 編集部評価* |
| Palo Alto(Checkov) | OSS+プラットフォーム | デフォルトのスキャナー | OSS+Prisma(要見積もり) | 4.5/5 |
| Aqua(Trivy) | OSS+プラットフォーム | 1つのスキャナーで多様な対象に対応 | OSS+段階制プラン | 4.5/5 |
| Snyk IaC | 開発者向けプラットフォーム | プルリクエスト内で完結する修正 | 無料プラン+開発者単位課金 | 4.4/5 |
| Wiz | クラウドコンテキスト | 露出度で順位付けした設定ミス | 要見積もり | 4.5/5 |
| Tenable | クラウドセキュリティ | Terrascanの系譜+プラットフォーム | 要見積もり | 4.1/5 |
| Terrascan | OSS | ポリシー・アズ・コードによるスキャン | 無料(OSS) | 4.0/5 |
| env0 | Terraformガバナンス | ガードレール付き自動化 | 公開された段階制プラン | 4.2/5 |
| Spacelift | Terraformガバナンス | OPAネイティブのワークフロー | 公開された段階制プラン | 4.2/5 |
| Firefly | ドリフト/コード化 | クラウド資産のコード化 | 段階制 | 4.1/5 |
| HashiCorp(Sentinel) | ポリシー | Terraformネイティブのポリシー | プラットフォームの段階制プラン | 4.0/5 |
| Microsoft | バンドル型 | Defender DevOpsによるスキャン | バンドル/段階制 | 4.0/5 |
*編集部による調査ベースの評価です。実機検証や有償掲載は含まれません。
評価方法
評価は調査ベースで、ルールの網羅性、修正の品質、パイプライン/プルリクエストとの統合、クラウドコンテキストとの相関、価格の透明性、プロジェクトの所有関係の明確さを軸にしています。検証結果を謳うことはせず、ベンダーの影響も受けていません。
重視したのは、OSSスキャナーの基盤を正直に評価すること、そして分野を明確に分けることです。スキャナー、プラットフォーム、Terraformガバナンスツールは、それぞれ異なる課題の半分ずつを解決します。
2026年の11の選択肢
1. Palo Alto(Checkov)― デフォルトのスキャナー、単一ベンダー
最適な用途:あらゆるパイプラインの基本スキャン。
Checkovは、このカテゴリで最も広く導入されているOSSスキャナーです。Terraform、CloudFormation、Kubernetes、ARMのマニフェストに対応し、商用エンタープライズ版はPrisma Cloudが担います。「Checkov」という単独の行も同じプロジェクトを指すため、ここでは1製品として扱います。
CheckovをCIゲートに直接組み込めば、攻撃者がCI/CDパイプラインを侵害してインフラ定義を改ざんする脅威に対する重要なガードレールになります。
主な機能:マルチフレームワーク対応のルール、グラフチェック、CI/pre-commit対応、Prisma連携。
長所:普及度の高さ、ルールの幅広さ、無料。
短所:プラットフォーム機能はPrisma側にある。
価格:OSSは無料、Prismaは要見積もり。
差別化ポイント:すでにパイプラインで動いている可能性が高いスキャナー。
2. Aqua(Trivy)― 1つのスキャナーで多様な対象に対応
最適な用途:OSSスキャナーを1つに統一したいチーム。
Trivyは、IaCテンプレート、コンテナイメージ、ソフトウェア依存関係を単一のオープンソースバイナリで検査します。上位にはAquaのエンタープライズ向けプラットフォームが控えています。
Aqua SecurityのTrivyスキャナーを狙ったサプライチェーン攻撃のような勧告を受け、セキュリティチームが運用上の注意を払い続ける状況にあっても、Trivyはクラウドネイティブ環境における重要なマルチターゲットスキャナーであり続けています。
CyberSecurity Tools
主な機能:IaC・イメージ・SCAのスキャン、CIネイティブ、ポリシーパック。
長所:ツールの集約、OSSとしての広い普及。
短所:IaCの修正の深さではSnykに劣る。
価格:OSSは無料、Aquaは段階制プラン。
差別化ポイント:IaCという刃を備えた十徳ナイフ型スキャナー。
3. Snyk IaC ― 開発者向けプラットフォームの最適解
最適な用途:プルリクエスト内で完結する設定ミスの修正。
Snykは、設定ミスの検出に加えて、インラインの修正アドバイス、ドリフトを考慮したコンテキスト、開発者に馴染みのあるワークフローを提供します。
開発者向けのSAST(静的コード解析)ツールとスムーズに連携し、Snyk IaCはプルリクエストへの修正提案を自動生成します。エンジニアはgitの作業環境を離れることなく、安全でないリソースブロックを修正できます。
主な機能:プルリクエストでの修正、カスタムルール、ドリフト検出、プラットフォームの一体性。
長所:開発者体験(DX)、修正の品質。
短所:開発者単位課金のコスト構造。
価格:無料プランあり、開発者単位課金。
差別化ポイント:設定ミスをプルリクエスト内で説明し、そのまま修正できる。
4. Wiz ― クラウドコンテキストによる順位付けの最適解
最適な用途:IaCの検出結果を実際の露出度で順位付けしたい場合。
コードスキャンをランタイムのSecurity Graphに直接結び付け、本番環境で実際に攻撃経路となる設定ミスと、安全に隔離されたままの設定ミスを見分けます。
CyberSecurity Tools
Wiz Researchが発見したgitインフラの重大なRCE脆弱性のような脅威インテリジェンスを後ろ盾に、Wizは実際の到達可能性とクラウド権限の境界に基づいてIaCの検出結果を優先順位付けします。
主な機能:コードからクラウドまでの相関分析、グラフによる順位付け、CI連携。
長所:被害範囲を正確に把握できる。
短所:プラットフォームとして見積もりが必要。
価格:要見積もり。
差別化ポイント:カテゴリではなく、結果の重大性で順位付けされた検出結果。
5. Tenable ― エクスポージャー管理プラットフォーム分野の最適解
最適な用途:クラウドとIaCのセキュリティ態勢を統合したいTenable利用環境。
Accurics由来のIaCセキュリティをTenable Cloud Securityに直接統合しています。Terrascanは、コミュニティへのオープンソース貢献として同社がメンテナンスしています。
Tenableを導入しているセキュリティチームは、テンプレートの脆弱性をホストレベルの検出結果と関連付けられます。コードとホストのセキュリティを一元管理することで、Nessus Agentの権限昇格の脆弱性のようなエクスポージャーにも対処できます。
主な機能:IaCスキャン、クラウド態勢管理、エクスポージャー管理プラットフォームとの連携。
長所:プラットフォームの一体性。
短所:先行ベンダーと比べた勢いの弱さ。
価格:要見積もり。
差別化ポイント:エクスポージャー管理の文脈にIaCの態勢管理を組み込める。
6. Semgrep ― カスタムルール対応のIaCセキュリティスキャナーの最適解
最適な用途:Terraform、Kubernetes、アプリケーションコードにまたがってセキュリティチェックをカスタマイズしたいチーム。
Semgrepは、柔軟なルールエンジンを使ってInfrastructure as Code(IaC)の構成テンプレートとソースコードをスキャンします。開発者のワークフロー内で設定ミス、安全でないパターン、ポリシー違反を直接検出でき、静的アプリケーションセキュリティテスト(SAST)ツールと宣言型インフラのチェックを橋渡しします。
主な機能:Terraform/HCLのスキャン、カスタムセキュリティルール、YAML/Kubernetesのチェック、CI/CD連携、複数言語への対応。
長所:無料のCommunity Edition、高いカスタマイズ性、コードとIaCの両方をカバー。
短所:WizやTenableのような専用IaCセキュリティプラットフォームに比べ、クラウドコンテキストの深さでは劣る。
価格:無料のCommunity Edition+有償プラン。
差別化ポイント:アプリケーションコードとインフラ構成の両方を、1つのルールエンジンで保護できる。
7. env0 ― ガードレール付きTerraform自動化の最適解
最適な用途:誰が何をデプロイするかを、ポリシーを組み込んだ形で統制したい場合。
OPAガードレール、FinOpsのコストポリシー、多段階の承認フローを備えたインフラ自動化ツールで、デプロイが実行される場所に直接ガバナンスを置きます。
env0はapply段階でポリシーを強制することで、ハッカーがTerraformのロックファイルを悪用してDevOps環境を狙う攻撃キャンペーンから環境を守ります。クラウドリソースがプロビジョニングされる前に、信頼できないプロバイダーの初期化をブロックします。
主な機能:Terraform自動化、OPAポリシー、承認フロー、コスト管理。
長所:デプロイが行われる場所でのガバナンス、公開された段階制プラン。
短所:プラットフォームの導入が前提となる。
価格:公開された段階制プラン。
差別化ポイント:デプロイボタンに同乗するガードレール。
8. Spacelift ― OPAネイティブのワークフローの最適解
最適な用途:ポリシーを重視したIaCオーケストレーション。
ワークフローのあらゆる段階でOpen Policy Agentを動かし、プランチェック、ロールベースの承認、スタック間の依存関係、ドリフトへの対応を評価します。
継続的なパイプラインセキュリティを担う主要DevSecOps企業の1つであるSpaceliftは、ポリシー・アズ・コードを外部チェックではなく、オーケストレーションのネイティブ言語として扱います。
主な機能:あらゆる段階でのOPA、スタックワークフロー、ドリフト検出、公開された段階制プラン。
長所:ポリシーの深さ、開発者体験(DX)。
短所:プラットフォームへの移行に手間がかかる。
価格:公開された段階制プラン。
差別化ポイント:パイプラインの全段階をRegoで判定する。
9. Firefly ― ドリフトとコード化の最適解
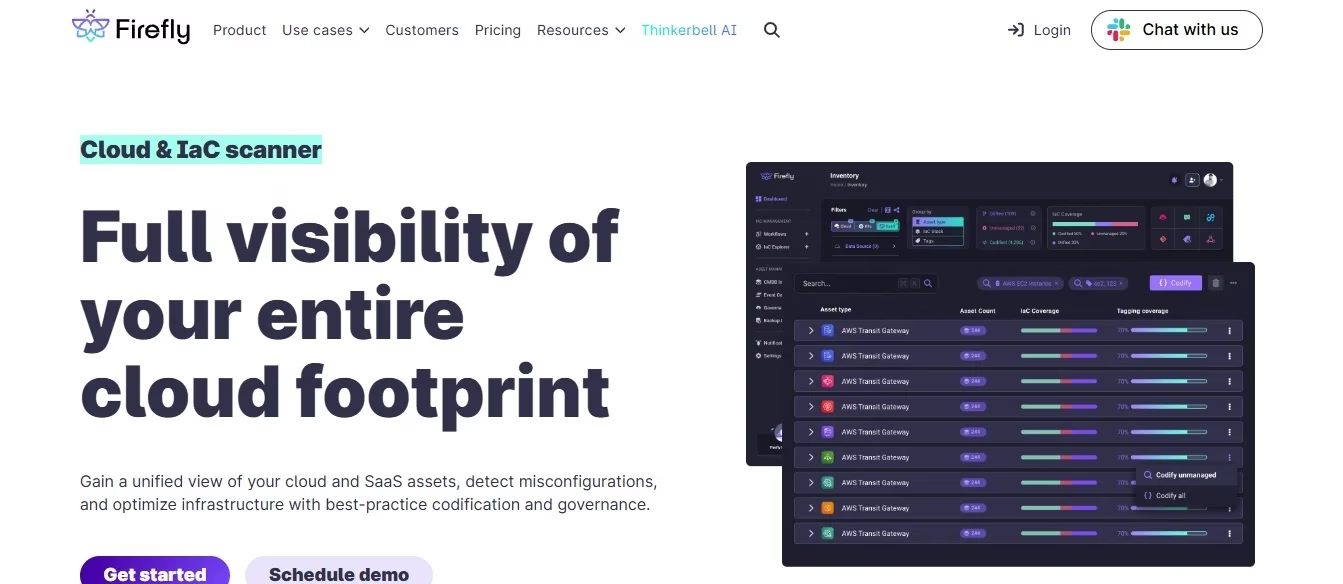
最適な用途:実際のクラウド環境と記述済みのコードを整合させたい場合。
クラウド資産の継続的なインベントリ作成、管理外リソースのリバースエンジニアリング、リアルタイムのドリフト検出を提供します。コード化されていないリソースがレビューをすり抜ける死角を解消します。
エンタープライズ向けのクラウドセキュリティ態勢管理(CSPM)ソリューションと併用することで、Fireflyは管理外の「ClickOps」リソースを、本番運用に耐えるTerraformモジュールへ自動的にコード化します。
主な機能:クラウドインベントリ、コード化、ドリフト、ポリシーチェック。
長所:実環境とコードの差異を正確に把握できる。
短所:スキャナーとの併用が推奨される。
価格:段階制。
差別化ポイント:コードが見落としたインフラを見つけ出す。
10. HashiCorp(Sentinel)― Terraformネイティブのポリシー
最適な用途:Terraform Cloud/Enterpriseを利用する環境。
Sentinelのポリシーは、外部のWebhookやサードパーティのランナーを必要とせず、Terraform Cloud内で実行プランをネイティブに制御します。
組織のポリシー統制を強制し、実行前にプロバイダーのパラメーターを検証することで、HashiCorp Vault Terraform Providerの脆弱性のような認証リスクにつながる構成を防ぎます。
主な機能:Sentinelポリシー、プランのゲート制御、Terraformプラットフォームとの一体性。
長所:ネイティブに適合する。
短所:Terraformエコシステム内に限られる。ライセンスの確認が必要。
価格:プラットフォームの段階制プラン。
差別化ポイント:プランそのものにポリシーが織り込まれている。
11. Microsoft ― バンドル型のDevOpsスキャン
最適な用途:Azure/Defender環境で、付属のチェック機能を有効化したい場合。
Defender for Cloudは、接続されたリポジトリ全体にDevOpsセキュリティを提供します。ARM、Bicep、TerraformテンプレートのIaCスキャンに加え、マルチクラウドの態勢管理も備えています。
Azureでリソースが作成される前に設定ミスを検出することで、Azure Bastionの認証バイパスに関わる重大な脆弱性をはじめとする深刻なクラウドリスクに対しても、重要な可視性を確保できます。
主な機能:リポジトリ接続、IaCチェック、Defenderとの連携。
長所:バンドルによるコスト面の利点。
短所:専用ツールの分野に比べると深さに欠ける。
価格:バンドル/段階制。
差別化ポイント:利用中のクラウドに含まれるスキャン。
比較表(全製品)
| 製品 | 分野 | OSSの基盤 | クラウドコンテキスト | 価格 |
| Checkov | スキャナー | あり | Prisma経由 | OSS+要見積もり |
| Trivy | スキャナー | あり | Aqua経由 | OSS+段階制 |
| Snyk | プラットフォーム | 無料プラン | ドリフト | 開発者単位課金 |
| Wiz | プラットフォーム | — | グラフ | 要見積もり |
| Tenable | プラットフォーム | Terrascan経由 | あり | 要見積もり |
| Terrascan | スキャナー | あり | — | 無料 |
| env0 | ガバナンス | — | — | 公開 |
| Spacelift | ガバナンス | — | — | 公開 |
| Firefly | ドリフト | — | インベントリ | 段階制 |
| Sentinel | ポリシー | — | — | プラットフォーム |
| Microsoft | バンドル型 | — | Azure | バンドル |
選び方
まず基盤から:すべてのパイプラインにCheckovまたはTrivyを導入すれば、コストをかけずに大半の問題を検出できます。
次にコンテキスト:プラットフォーム(Wiz/Snyk/Tenable)は何が重要かを順位付けし、ドリフトツール(Firefly)はコードが見落としたものを見つけます。
デプロイが行われる場所でのガバナンス:env0/Spacelift/Sentinelは、applyの時点にポリシーを置きます。
よくある失敗:Checkovを二重に数えてしまう、管理外リソースが増え続けるなかでモジュールだけをスキャンする、ポリシーをCIには置いてもデプロイ時には置かない、無料の基盤を動かす前にコンテキストを購入する、といったものです。
2026年に最も優れたIaCセキュリティツールは?
OSSの基盤にはCheckovとTrivy、プルリクエスト内で完結する修正にはSnyk IaC、露出度で順位付けしたコンテキストにはWiz、ガードレール付き自動化にはenv0/Spacelift、ドリフト対策にはFireflyが適しています。Terraformネイティブのポリシーにはsentinel、Azureバンドル型のポリシーにはDefenderがそれぞれ対応します。
Checkovは無料か。誰の製品か。
はい、オープンソースで、Palo Alto(Bridgecrewの系譜)がメンテナンスしており、商用レイヤーとしてPrisma Cloudがあります。シート上で両方が別々に記載されていても、同じ1つのプロジェクトです。
スキャナーとプラットフォーム、実際の違いは?
スキャナーは設定ミスを見つけます。プラットフォームは、それをクラウドでの露出度で順位付けし、ドリフトを追跡し、修正を統制します。まず無料の基盤をすぐに動かし、検出件数が増えて順位付けが必要になった段階でコンテキストを購入するのが現実的です。
env0とSpaceliftはどこに位置づけられるか。
ポリシー・アズ・コードのガードレールを備えたIaC自動化プラットフォームです。セキュリティを後付けのスキャンではなく、デプロイのワークフローに組み込みます。スキャナーを補完する存在であり、ガバナンスの面では決定的な役割を果たします。
スキャナーとプラットフォームの本質的な違いとは
スキャナーは、既知のルール辞書に照らして静的なコードを評価します(例:S3バケットにパブリック読み取りアクセスが設定されていないかの確認)。
プラットフォームは、これらの検出結果をライブのランタイムにおけるクラウドの態勢と関連付け、構成のドリフトを追跡します。さらに、ライフサイクル全体にわたるコンテナセキュリティツールとも連携し、実際の攻撃経路を生む欠陥を特定します。
コード化されていないインフラはどうなるか。
ここが死角です。管理外のリソースは、IaCスキャンを完全にすり抜けます。Fireflyのようなコード化ツールと、クラウド態勢管理プラットフォーム(Wiz/Tenable/Defender)がこの死角を埋めます。
まとめ
Checkov/Trivyはすべての利用者に基盤を提供し、WizとSnykは検出結果に意味を持たせ、ガバナンスプラットフォームはapplyボタンのある場所にポリシーを置きます。次の一手は、今日中に無料スキャナーをCIに追加し、規模が拡大した段階で順位付けとガードレールを導入することです。
信頼性に関する情報
著者について:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年9月。
開示事項:GBHackersの編集方針は独立しており、ベンダーが掲載や順位付けのために費用を支払うことはありません。
GBHackersのその他の記事:
• CI/CDセキュリティの比較と価格
• DevSecOpsツールのおすすめ
翻訳元: https://gbhackers.com/best-iac-security-compared/