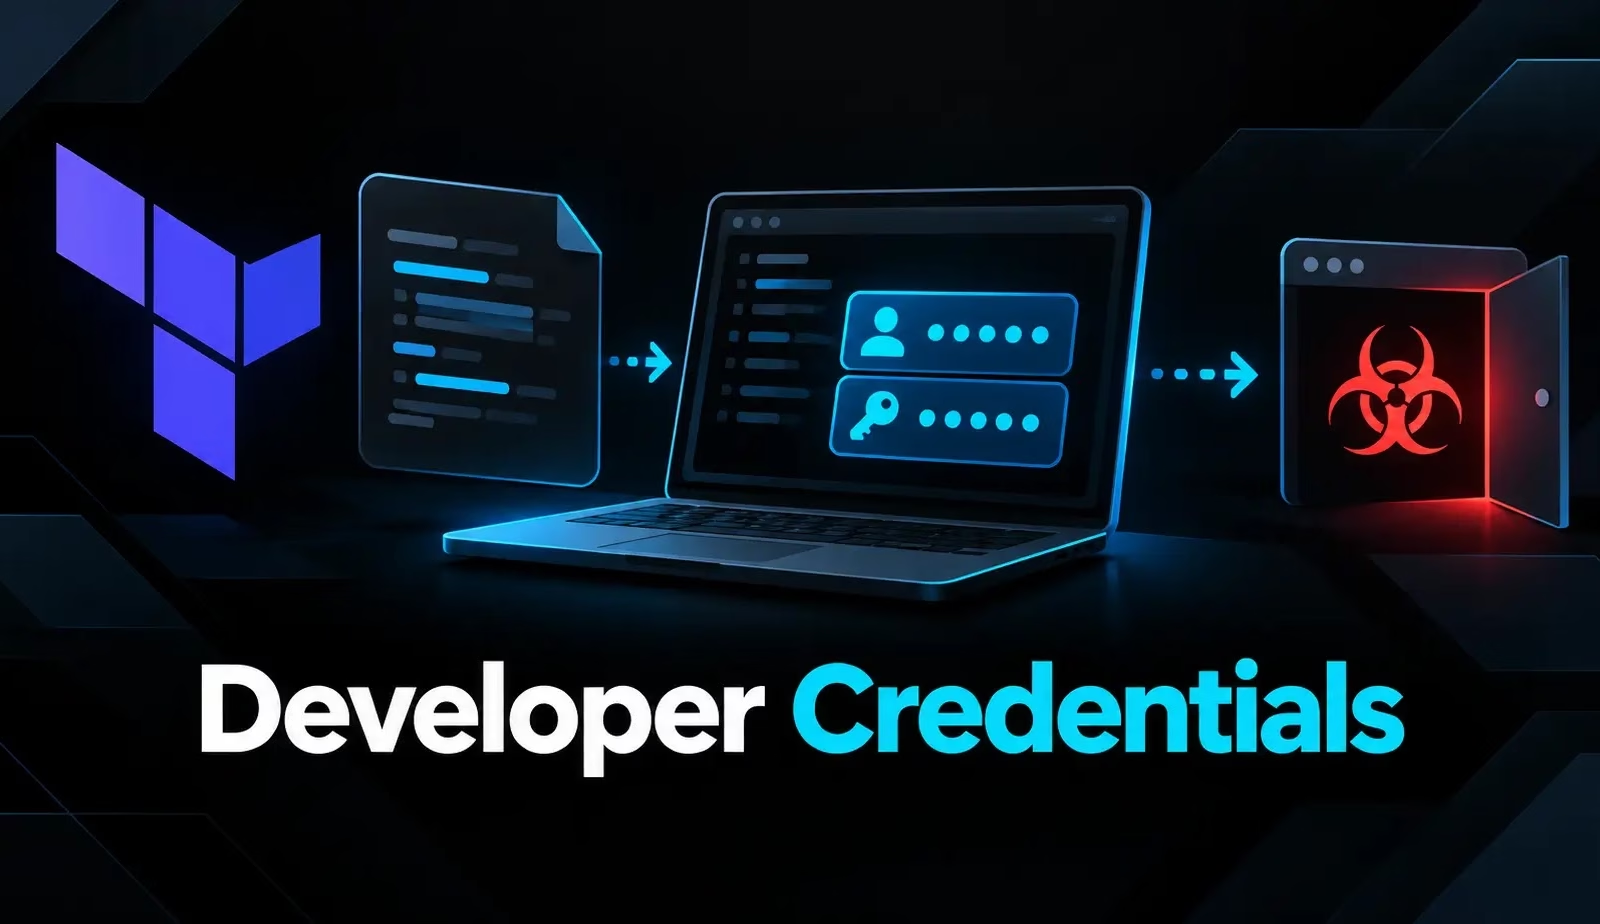
ThreatLabzは2026年7月、開発者のシステムに認証情報窃取型マルウェアとバックドアを送り込む悪意あるTerraformプロバイダーを発見しました。
このキャンペーンは、信頼されたインフラ構築のワークフローを悪用してmacOSを感染させるほか、LinuxとWindowsの端末にも感染を広げます。その結果、ブラウザーデータ、ターミナルの履歴、暗号資産ウォレットの情報といった機密情報が流出する恐れがあります。
この攻撃活動は、暗号資産関連企業を標的にすることで知られる北朝鮮の脅威グループ「TraderTraitor」に関連するキャンペーンと重なる点があります。
ただしThreatLabzは、独自のコードやインフラ、暗号技術上の証拠が不足しており、今回のキャンペーンを高い確度で単独に帰属させることはできないとしています。
研究者らは、KelpDAOのインシデントでも確認されている2種類のマルウェアファミリー「FLATROOF」と「ROOFDECK」を特定しました。
SentinelLabsも別途、関連するバックドアや、武器化されたTerraformの面接用プロジェクトについて報告しています。この中には、暗号資産との関わりがないインドのIT サービス企業に影響した活動も含まれます。
Go製の実行ファイルterraform-provider-awsbeta_v1.0.0は、AWSプロバイダーを装っています。Terraformプロバイダーは、インフラ構成とクラウドプラットフォームやその他のサービスを結びつける実行可能なプラグインです。
攻撃者は、Terraformがプロバイダーを起動した際に実行される悪意あるパッケージを追加しました。このバイナリは通常のプロバイダー機能を保持しているため、感染に気づかれにくくなっています。ThreatLabzは、このプロバイダーがどのように被害者に届いたのかを特定できていません。
マルウェアは実行前に、一時ファイルsession.lockの有無を確認します。ファイルがなければ、hashicorp-terraform[.]ioからBashローダーをダウンロードしてsafari_updaterという名前で保存し、sh -c経由で起動します。さらに、繰り返し実行されないようにマーカーを作成します。
ローダーは、オペレーティングシステムとプロセッサーのアーキテクチャーに応じて、次のペイロードを選択します。Windowsで動作させるには、Cygwin、MinGW、MSYSなど、互換性のあるUnix系シェル環境が必要です。
ペイロードは.woffフォントファイルに偽装されています。各ファイルは、おとり用のフォントデータに続いて@@ENDFONT@@マーカーと暗号化された実行ファイルを含む構造です。ローダーは隠された内容を取り出してデコードし、AES-256-CBCで復号します。
ダウンロード先は、ダイナミックDNSのホスト、GitHub、Vercelの順にフォールバックします。macOSでは、ローダーが実行前に隔離属性を削除し、アドホック署名を適用します。
復号されたペイロードは、Rust製バックドアのFLATROOFをインストールします。FLATROOFは、コマンド実行、ファイル転送、システム探索、追加ファイルのダウンロードに対応しています。
コード上はTelegram、GitHub、HTTP Webhookによる通信をサポートしていますが、個々のサンプルがすべてのチャネルを設定しているわけではありません。
永続化の手法はプラットフォームごとに異なり、Linuxではサービス、macOSではシェルのログアウト機構、Windowsではレジストリの Run エントリーが使われます。
プラットフォーム別の収集対象には、macOSのキーチェーンファイル、Linuxのキーリングデータ、WindowsのCredential Managerのエントリーなどがあります。Zscalerによると、Windows向けのスクリプトはさらに、MetaMask、Phantom、Trust Wallet、Rabbyの各ブラウザー拡張機能も標的にしています(Zscalerの報告)。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンクになったりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-weaponize-terraform-providers/