
ランサムウェア集団がAIを悪用、企業の機密データを短時間で特定して窃取
ランサムウェアの攻撃者は、生成AIを使ってフィッシングの誘い文句を洗練させ、侵害したネットワークから価値の高いデータを探し出し、カスタムマルウェアを量産しています。 Zscaler ThreatLabzによると、こうした手法により、初期侵入から恐喝までの時間が短くなっています。この分析は、同社の「2026 Ranso
ランサムウェアの攻撃者は、生成AIを使ってフィッシングの誘い文句を洗練させ、侵害したネットワークから価値の高いデータを探し出し、カスタムマルウェアを量産しています。 Zscaler ThreatLabzによると、こうした手法により、初期侵入から恐喝までの時間が短くなっています。この分析は、同社の「2026 Ranso
ThreatLabzは2026年7月、開発者のシステムに認証情報窃取型マルウェアとバックドアを送り込む悪意あるTerraformプロバイダーを発見しました。 このキャンペーンは、信頼されたインフラ構築のワークフローを悪用してmacOSを感染させるほか、LinuxとWindowsの端末にも感染を広げます。その結果、ブラ
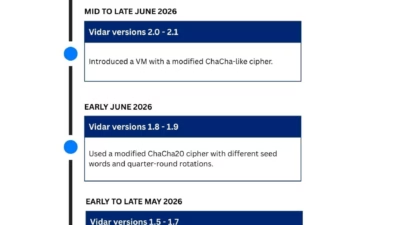
情報窃取型マルウェア「Vidar」に、埋め込み文字列を隠すための軽量な独自仮想マシンと、ビルドごとに変化するストリーム暗号の実装が導入されました。これにより、静的検知や自動リバースエンジニアリングのコストが押し上げられています。 2018年に初めて確認されたVidarは、現在も広く追跡されている認証情報窃取型マルウェ
Zscalerのセキュリティ専門家は、悪意ある攻撃者が大規模なランサムウェア攻撃の前段として展開しているとみられる、新種のバックドア「C2Looper」を発見しました。このマルウェアは攻撃者にネットワーク内への潜伏拠点を確立させ、対象ホストに関する重要な情報を収集し、任意のコマンドを実行し、さらに

ランサムウェア攻撃は、特権を持つITシステム管理者だけでなく、重要な業務プロセスを担う人物そのものを標的とする傾向を強めています。アンチウイルス&マルウェア 1カ月間の観測期間中、ThreatLabzは単一のランサムウェアキャンペーンに関連する334の組織にまたがる351人の被害者を確認しました。 これらの組

ランサムウェア攻撃者が、技術系の管理者だけを狙う従来のパターンから外れ、管理職や上級社員を標的にする傾向を強めています。 Zscaler ThreatLabzの新たな調査によると、あるランサムウェア関連キャンペーンで被害に遭った人物の62%が管理職以上の役職に就いていたことが分かりました。 この調査結果は、攻撃者が企

セキュリティ研究者らは、中東の政府機関を標的とする東アジア関連の脅威アクターと結びつく新たなモジュール型Windowsバックドア「BINDCLOAK」を発見しました。 このマルウェアは、これまで中央アジアの標的への攻撃で確認されていたバックドア「OctLurk」の亜種とみられています。 ThreatLabzは、多段階
脅威アクターが人気のオープンソースリポジトリへの侵入方法を次々と編み出すなか、ソフトウェアサプライチェーン攻撃は開発者エコシステムへの脅威であり続けています。 最近の調査では、ThreatLabzのセキュリティ研究者がPython Package Index(PyPI)上で悪意あるパッケージを発見しました。巧妙な偽装