CastleStealerにリモートシェル機能が追加されました。攻撃者は感染したシステム上でコマンドを実行し、追加のマルウェアを配信できるようになります。
このC#製の情報窃取型マルウェアは2026年4月に初めて確認されて以降も進化を続けています。新しいサンプルでは、ブラウザの保護機能を回避するほか、盗んだ情報を小さな暗号化通信に分けて送信する仕組みも確認されました。
こうした変更により、このマルウェアの役割は機密データの収集にとどまらなくなりました。攻撃者は情報を盗んだ後に活動を終えるのではなく、侵害したマシンを直接操作し、さらにペイロードを展開できます。
CastleStealerは当初、被害者にPythonスクリプトを実行させるClickFixキャンペーンで確認されました。このスクリプトは、研究者らがCastleLoaderと呼ぶローダーを実行します。
6月までに、攻撃者は別の配信手法を採用しました。悪意のある広告がユーザーを偽のNode.jsインストールサイトへ誘導します。インストーラーを装ったバッチスクリプトが、CastleStealerの配信に使われる新しいローダー「OXLOADER」をダウンロードして実行します。
OXLOADERは、複数回にわたる自己復号、API呼び出しの隠蔽的な解決、サンドボックス検知、メモリ上での直接実行といった手法を用います。
これらの手法により、感染チェーンの解析と検知は難しくなっています。Flashpointは、これらのローダーが攻撃者側で自社開発されたとみられ、高い技術力がうかがえると分析しています。
CastleStealerは実行されると、まずシステムのMultilingual User Interface(MUI)の言語にロシア語が含まれていないかを確認します。その後、コマンド&コントロール(C2)サーバーに接続し、ビルドUUIDと基本的なホスト情報を含むハンドシェイクを送信します。
通信を確立すると、マルウェアはマシンの詳細情報をさらに収集し、ブラウザ、アプリケーション、ローカルファイルを探索します。
そのほかの標的には、Steamの設定ファイルや、DiscordおよびTelegramに関連するディレクトリがあります。CastleStealerはローカルファイルも検索します。特定のファイル形式や「backup」を含むファイル名は除外し、「wallet」を含む名前を優先します。
以前のCastleStealerのサンプルは、アプリバウンド暗号化を採用した最新のブラウザから、保護されたデータを盗むことができませんでした。新しいバージョンではChromeのIElevator COMインターフェースを利用してこの保護を回避し、攻撃者が入手できるブラウザ情報が増えています。
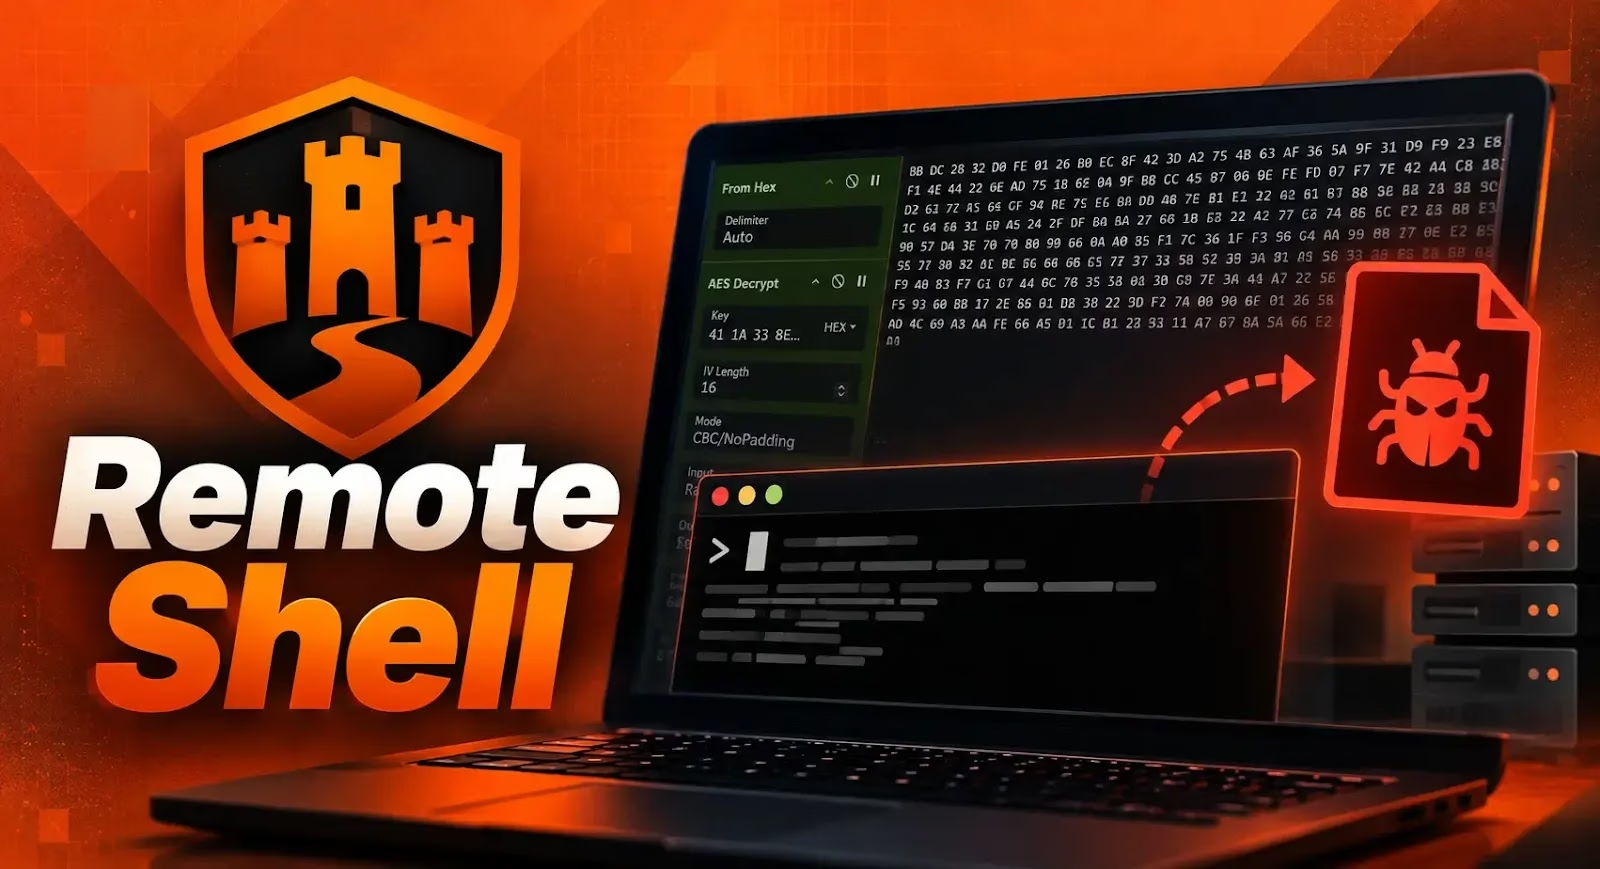
リモートシェルの追加は、もう一つの大きな変化です。オペレーターはシェルコマンドの送信、実行するファイルの提供、別のペイロードのURLの指定ができます。CastleStealerは、そのペイロードを感染マシン上でダウンロードして実行できます。
これにより、攻撃者は最初の情報窃取の後にも侵入を拡大できます。ただし、Flashpointは、脅威アクターの間で広く採用されている事例は確認していません。
また、CastleStealerは、盗んだ情報を一つの大きなアーカイブにまとめるという一般的な手口を採りません。代わりに、AES暗号化を用いて、少量ずつのデータを生のTCP接続で送信します。
パケットは、4バイトのサイズフィールド、AESの初期化ベクトル、暗号化されたデータで構成されます。Flashpointは、小分けの送信にすれば、大量転送によるトラフィックの急増を契機とする検知を回避しやすくなる可能性があるとみています。
ANY.RUNを導入する16,000以上のSOCチームに加わり、脅威調査を効率化して手作業を減らしましょう。チームで試す
翻訳元: https://cyberpress.org/castlestealer-adds-remote-shell/