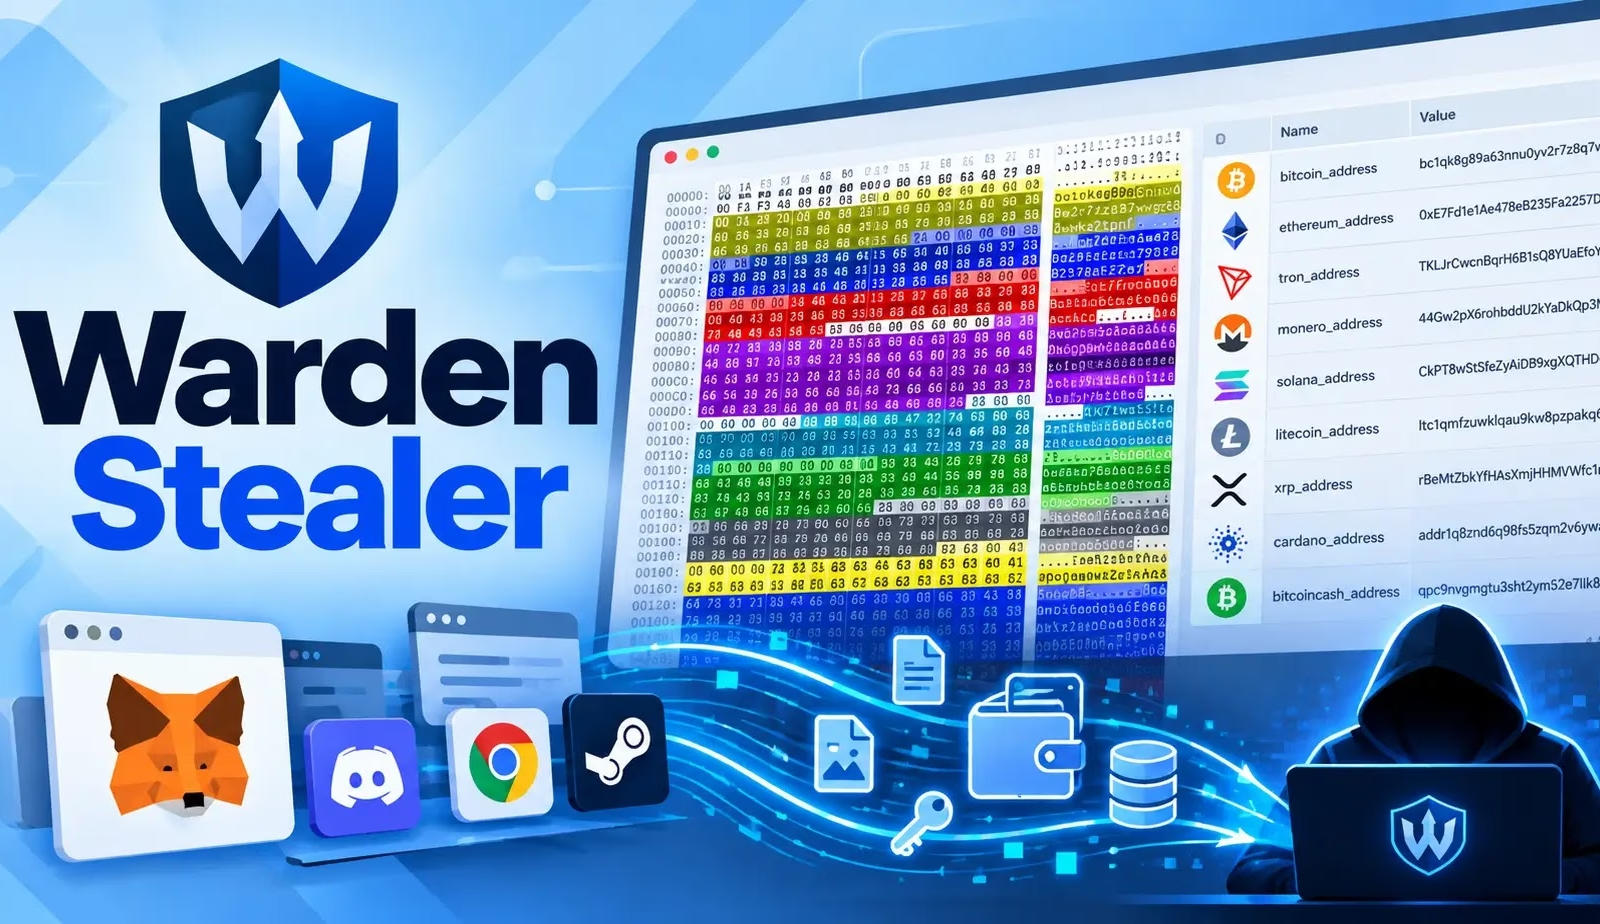
情報窃取型マルウェア「Warden Stealer」が、Windows環境で攻撃対象を広げています。暗号資産ウォレットやブラウザの認証情報、アプリケーションの機密データを狙います。
このマルウェアはRustで書かれており、インフォスティーラーのサービスとして販売されています。2026年8月以降、アンダーグラウンドフォーラムで宣伝されてきました。
開発者は、200以上の暗号資産ウォレット拡張機能と、13カテゴリにわたる360以上のアプリケーションに対応していると宣伝しています。
対象には、メッセンジャー、パスワードマネージャー、認証ツール、VPNクライアントなどが含まれます。ただし、マルウェアの設定は運用者が管理するため、実際に収集できる情報はビルドによって大きく異なることが、研究者の調査で判明しました。
このスティーラーは、Windows 8からWindows 11までをサポートしています。2026年9月29日に発表されたバージョン1.9で、Windows 7のサポートは打ち切られました。研究者は5月に初期のサンプルを確認し、8月に活動が活発化するのを観測しました。
注目すべき動きとして、WardenはClaude、Codex、Grok、CursorといったAIアシスタントやコーディングツールからも、ローカルデータを収集します。
アプリケーションによっては、これらのファイルにログイン用トークン、会話履歴、プロジェクトの詳細、Model Context Protocolの設定に保存された認証情報が含まれる場合があります。
こうした情報が漏えいすると、アカウントへのアクセスに加えて、開発者の作業に関する貴重な文脈も流出しかねません。
Gen Digitalはこの広範な傾向をすでに記録しており、盗まれたエージェントのファイルからソースコードや社内システム、再利用可能なサービス認証情報が明らかになる恐れがあると警告しています。
当初、研究者は、WardenによるAIの標的化は個々の運用者が追加したカスタム収集ルールによるものだと考えていました。その後、バージョン1.9でAIコーディングエージェントのトークン収集への対応が正式に宣伝されるようになりました。
研究者はこのマルウェアを以前、CallbackBeaverとして追跡していました。Rustでの実装、開発の時系列、ローダーの共通した特徴、暗号資産クリッパーの設定から、Wardenとの関連を突き止めています。
組み込みのクリッパーは当初、Bitcoin、Ethereum、Solanaを含む6つの暗号資産ネットワークに対応していました。バージョン1.7ではLitecoin、XRP Ledger、Cardano、Bitcoin Cashが加わり、研究者が抽出した設定の変化と一致しています。
Wardenは通常、専用のローダー経由で侵入しますが、単体のビルドも存在します。運用者は、クラックソフトウェア、ゲームのチート、悪意のある広告、ClickFixキャンペーンを通じて拡散しています。
ローダーはメモリ上でスティーラーを再構築し、多くの場合、Windowsのタスクバーを所有するプロセス(通常はexplorer.exe)に注入します。そのほかの展開方法として、DLLサイドローディングや直接実行もあります。
両コンポーネントは、独自エンコードの文字列、圧縮データ、動的に解決されるWindows関数、紛らわしいコードなど、複数の難読化レイヤーを使用しています。一部のローダーファイルには、セキュリティスキャンを妨げるために設計された大きなオーバーレイも含まれています。
Wardenはデータを収集する前に、ファームウェアの記録、CPU識別子、インストール済みソフトウェア、ディスプレイアダプターを調べ、仮想マシンの兆候を確認します。仮想環境を検知すると、報告用ワーカーが停止すると、Gen Digitalは述べています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
脅威調査を効率化し、手作業を減らすためにANY.RUNを導入している16,000以上のSOCチームに加わりませんか。チームで試してみる
翻訳元: https://cyberpress.org/warden-targets-crypto-wallets/