ウクライナの コンピュータ緊急対応チーム(CERT-UA)は、2026年9月に100以上の改ざんされたWebサイトを確認しました。これらのサイトは、偽のCloudflare認証ページを通じてLUNEXSTEALERを配布していました。
同機関はこの活動をUAC-0277として追跡しています。攻撃者は正規のWebサイトに悪意あるJavaScriptを埋め込み、通常の閲覧をWindowsコンピュータへの感染の機会に変えていました。
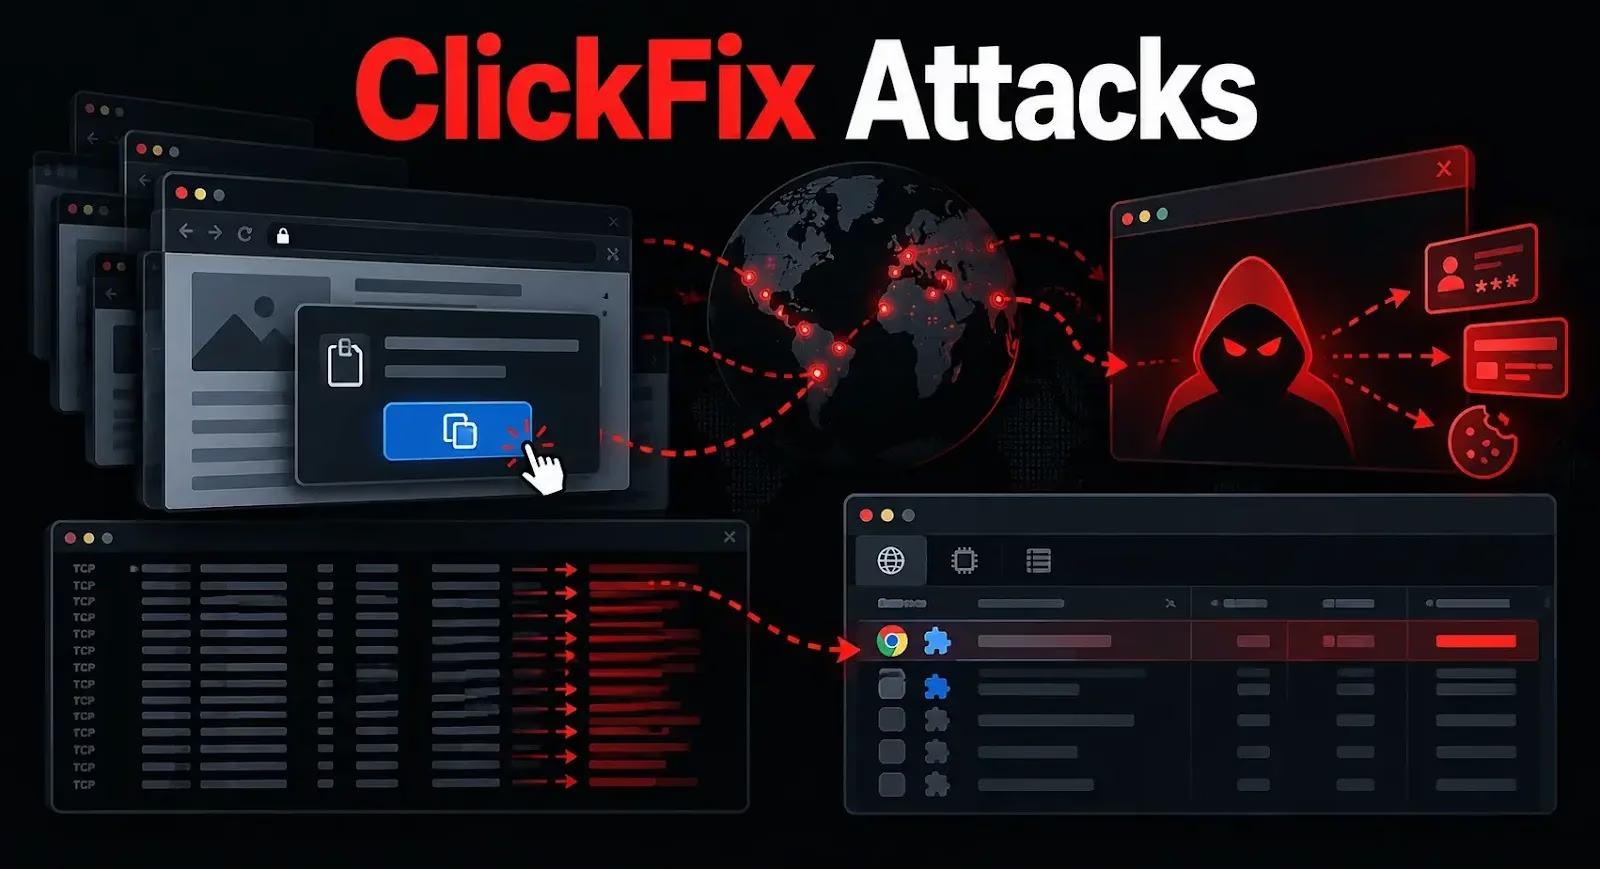
不正なページは、人間であることを証明するためとしてコマンドの実行を訪問者に求めます。しかし、実際には セキュリティチェックは行われず、コマンドが攻撃者の管理するサーバーからMSIパッケージをダウンロードしてインストールします。
この手口はClickFixと呼ばれるソーシャルエンジニアリングの手法で、ユーザー自身にコマンドを実行させる点が特徴です。
埋め込まれたスクリプトは、認証ページのドメインや動作モードをPolygonまたはEthereum上のスマートコントラクトから取得します。この仕組みにより、攻撃者は改ざんしたWebサイトに再びアクセスしなくても、ドメインやキャンペーンの設定を一括して変更できます。
配信は3つの動作モードで制御されています。モード0は活動を停止します。モード1は、訪問したWebサイトと参照元ページに関する情報を収集します。モード2は偽の認証ページを表示します。
悪意ある認証ページが表示されるのは、Google、DuckDuckGo、meta.ua、bigmir.netなどの検索エンジン経由でアクセスしたWindowsユーザーに限られていました。同じ訪問者に表示されるのは、12時間以内に最大2回までです。
CERT-UAは3種類のMSIの亜種を分析しました。1つ目はLUNEXSTEALERを直接インストールします。2つ目はローダーを使い、WindowsのUser Account Control(UAC)の回避を試みるほか、Microsoft Defenderの除外設定を追加します。
このローダーは、脆弱なAMDドライバーPDFWKRNL.sysも展開し、CVE-2023-20598を悪用してセキュリティツールの動作を妨害します。これはBring Your Own Vulnerable Driver(BYOVD)と呼ばれる手法で、その後にLUNEXSTEALERをダウンロードして起動します。
3つ目の亜種はDLLサイドローディングを利用します。正規の実行ファイルFnHotkeyUtility.exeが悪意あるspkvol.dllライブラリを読み込み、このライブラリがスティーラーを復号して実行します。
LUNEXSTEALERは64ビットのWindows向けマルウェアで、情報窃取とリモートでのタスク実行の機能を兼ね備えています。ブラウザーに保存されたパスワード、トークン、暗号資産ウォレットのデータ、システム情報を盗みます。
攻撃者は、アプリケーション、MSIインストーラー、PowerShellスクリプト、Windowsコマンドのダウンロードと実行も指示できます。
このマルウェアは、サーバーから受け取る設定に応じて、「Microsoft Office Word Editor」に偽装したChromiumブラウザー拡張機能LUNARAXEをインストールします。「psychedelicloveUtils」という名前のスケジュールタスクを作成し、永続化を図ることもあります。
別のコンポーネントであるLUNARAXE.STRIPは、 Content Security Policyヘッダーと関連するHTMLタグを削除します。これにより、悪意あるスクリプトやデータ送信を妨げかねないWebサイト側の制限が弱まります。
PowerShellベースのNAIVEMESSコンポーネントは、Native Messagingを通じてブラウザーの制御をWindowsのファイルシステムにまで広げます。ディレクトリの参照、ファイルの読み書き、ファイルの実行が可能です。
CERT-UAは、一般ユーザーに対するWindowsの「ファイル名を指定して実行」ダイアログの制限、MSIインストールの制限、リモートURLを含むmsiexec.exeの実行の監視を推奨しています。
管理者は、Microsoftの脆弱なドライバーのブロックリストを有効にし、承認済みのブラウザー拡張機能のみを許可する必要があります。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(defang)しています(例: [.])。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
16,000以上のSOCチームが、脅威調査の効率化と手作業の削減のためにANY.RUNを活用しています。 自社チーム向けに詳細を見る
翻訳元: https://cyberpress.org/uac-0277-spreads-lunexstealer-via-clickfix/