ハッカーが100を超えるウェブサイトを乗っ取り、ウクライナのユーザーに情報窃取型マルウェアを感染させていたことが、新たな報告で明らかになりました。
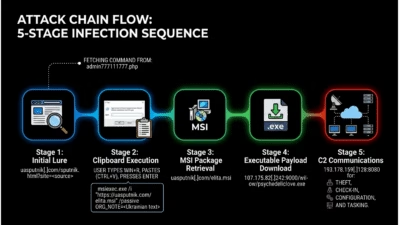
ウクライナのコンピュータ緊急対応チーム(CERT-UA)は、9月に確認されたこのキャンペーンについて発表しました。攻撃者は正規のウェブサイトに悪意あるコードを埋め込んでいました。サイトを訪れたユーザーには偽のCloudflare認証ページが表示され、人間であることを証明するために、Windowsのコマンドラインツールである PowerShell でコマンドをコピーして実行するよう指示されます。
ところが、この指示に従うと、Lunex Stealerがダウンロード・インストールされてしまいます。このマルウェアは、パスワード、認証トークン、暗号資産ウォレットのデータを盗み出すほか、攻撃者が感染したコンピュータをリモートから操作することも可能にします。
何も知らない被害者に悪意あるコマンドをコピーして実行させる手口はClickFixと呼ばれ、ユーザー自身に端末を感染させる手法として、ますます一般的になっています。
CERT-UAは、このキャンペーンの被害者を特定しておらず、感染したコンピュータの台数も明らかにしていません。ただし、改ざんされたサイトの中には、オンラインストアや子ども向けの塗り絵を提供するサイトが含まれていました。
Lunexは場合によって、「Microsoft Office Word Editor」を装ったChromiumベースのブラウザ向け拡張機能「LunarAxe」をインストールします。この拡張機能は、Cookie、閲覧履歴、ウェブサイトに入力された認証情報を盗み出せます。さらに、攻撃者はブラウザを広範に制御でき、タブの操作、ウェブページ上でのJavaScriptの実行、スクリーンショットの取得、プロキシ設定の変更が可能になります。
LunarAxeは「NaiveMess」と呼ばれる別の悪意あるコンポーネントと組み合わせると、ブラウザの外にも手を伸ばし、コンピュータのファイルシステムにアクセスできます。攻撃者は感染した端末でディレクトリの閲覧、ファイルの読み取りや上書き、プログラムの実行を行えます。
CERT-UAは、この攻撃を既知のハッキンググループによるものとは断定しておらず、識別子「UAC-0277」で活動を追跡しています。
今回の発見は、スイスのサイバーセキュリティ企業Ontinueが9月前半に公開した調査結果を補強するものです。Ontinueは、ウクライナ語話者を狙った同様のLunexの活動を報告していました。
Ontinueは、Lunexを比較的新しいMaaS(マルウェア・アズ・ア・サービス)プラットフォームだと説明しています。開発者がマルウェアのインフラを他の犯罪者に提供し、犯罪者がそれぞれの攻撃に利用する仕組みです。
研究者によると、Lunexはロシア語を話す開発者またはチームが開発したもので、複数の独立したサイバー犯罪者に販売されています。
Ontinueの調査では、LunexはGoogle Chrome、Microsoft Edge、Brave、Yandex Browser、Opera、Opera GX、Vivaldiを含む7種類のChromiumベースのブラウザを標的としており、暗号資産ウォレットやその他の機密情報を盗めることがわかりました。
このマルウェアのブラウザコンポーネントは、被害者のファイルへの持続的なアクセスも可能にします。攻撃者はディレクトリの閲覧、ファイルの読み書き、データのダウンロード、プログラムの実行ができます。Ontinueによると、Lunex本体の実行ファイルが端末から削除されても、このアクセス権は残り続ける可能性があります。
研究者は、13カ国でホストされている28台のLunexオペレーター用パネルを確認しました。このプラットフォームの管理パネルは、デフォルト言語がロシア語で、ロシア語のインターフェース要素が数多く含まれています。
研究者は、このプラットフォームがなお活発に開発中とみられ、認証情報の窃取や、正規ブランドになりすましたフィッシングキャンペーンに使われていると指摘しています。
翻訳元: https://therecord.media/clickfix-campaign-ukraine-lunex-stealer