
MATCHBOIL:新たな手口を加えても変わらない悪意
ESETの研究者らは、ロシアと連携するAPTグループ「UAC-0099」が使用するC#製のカスタムダウンローダー「MATCHBOIL」の進化を明らかにしました。このマルウェアは、グループのC&Cサーバからペイロードをダウンロードしてインストールし、永続化を図る役割を担います。MATCHBOILは202
ESETの研究者らは、ロシアと連携するAPTグループ「UAC-0099」が使用するC#製のカスタムダウンローダー「MATCHBOIL」の進化を明らかにしました。このマルウェアは、グループのC&Cサーバからペイロードをダウンロードしてインストールし、永続化を図る役割を担います。MATCHBOILは202
新たな調査によると、ロシア寄りのハッカーが、システム情報を収集するために設計され、絶えず進化を続けるマルウェアを使い、ウクライナの運輸、製造、エネルギー関連企業を狙っています。 「MatchBoil」と呼ばれるこのマルウェアを使用しているのは、サイバースパイ集団「UAC-0099」です。スロバキアのセキュリティ企業
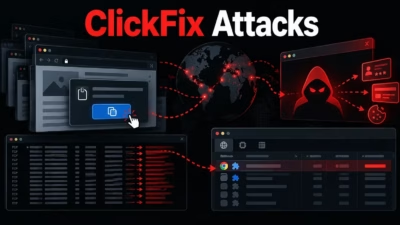
ウクライナの コンピュータ緊急対応チーム(CERT-UA)は、2026年9月に100以上の改ざんされたWebサイトを確認しました。これらのサイトは、偽のCloudflare認証ページを通じてLUNEXSTEALERを配布していました。 同機関はこの活動をUAC-0277として追跡しています。攻撃者は正規のWebサイト
100以上の侵害されたWebサイトを使ってLUNEXSTEALERを拡散するキャンペーンが確認されました。LUNEXSTEALERはWindows向けの情報窃取型マルウェアで、攻撃者にブラウザーの遠隔操作を許すブラウザー拡張機能をインストールします。 この拡張機能「LUNARAXE」は、Chromiumベースのブラウ
ハッカーが100を超えるウェブサイトを乗っ取り、ウクライナのユーザーに情報窃取型マルウェアを感染させていたことが、新たな報告で明らかになりました。 ウクライナのコンピュータ緊急対応チーム(CERT-UA)は、9月に確認されたこのキャンペーンについて発表しました。攻撃者は正規のウェブサイトに悪意あるコードを埋め込んで
ウクライナのサイバーセキュリティ専門家は、軍関係者や政府職員のスマートフォンを標的としたサイバー攻撃が深刻化し、急増していると厳重に警告しました。CERT-UAによる2026年上半期の報告書によると、iOSとAndroidの両方のモバイル端末が、それぞれ独立した優先度の高い標的として正式に位置づけ
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
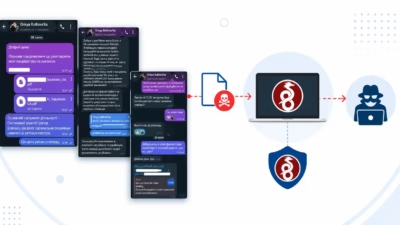
Sandworm関連の脅威アクターが、偽の求人面接を利用してIT担当者にトロイの木馬化したWireGuard VPNクライアントをインストールさせる手口を用いていることが分かりました。 ウクライナのCERT-UAは、この活動をUAC-0002(別名Sandworm、APT44、Seashell Blizzard)のサ
UAC-0145に起因する高度な採用偽装型侵入キャンペーンが確認されました。このクラスターにはサブクラスターUAC-0002も含まれており、Sandworm、APT44、Seashell Blizzardとしても追跡されています。 この活動は少なくとも2026年5月から観測されており、求人検索プラットフォーム上で始ま
ロシアの脅威グループSandworm関連のハッカーたちが、少なくとも2026年5月以降、偽の求人情報を通じてシステム管理者やITプロフェッショナルを標的にしています。 ウクライナのコンピュータ緊急対応チーム(CERT)による報告書は、UAC-0145によるソーシャルエンジニアリングキャンペーンの詳細を伝えています。こ
すべての記事を読み込みました