
新型Rapuncel情報窃取マルウェア、Microsoft署名済みドライバを悪用して145種類のセキュリティツールを無効化
Rapuncelと呼ばれる新たに特定された情報窃取キャンペーンが、Microsoftの認証を受けたカーネルドライバを悪用し、最大145種類のアンチウイルス(AV)およびエンドポイント検知・対応(EDR)プロセスを終了させていることが判明しました。これにより攻撃者は、ブラウザの認証情報、暗号資産ウォレットのデータ、チャ
Rapuncelと呼ばれる新たに特定された情報窃取キャンペーンが、Microsoftの認証を受けたカーネルドライバを悪用し、最大145種類のアンチウイルス(AV)およびエンドポイント検知・対応(EDR)プロセスを終了させていることが判明しました。これにより攻撃者は、ブラウザの認証情報、暗号資産ウォレットのデータ、チャ
サイバー犯罪者たちの間で、「Luciferus」と呼ばれる新たな「無検閲」型AIサービスが宣伝されています。一般的なAIプラットフォームに備わっている安全対策を回避し、リモートアクセス型トロイの木馬(RAT)のコンポーネントを含む悪意あるコードを生成できると謳われています。 Sophos Counter Threat
独自開発によるフルスタックのマルウェア・アズ・ア・サービス(MaaS)プラットフォームが登場し、サイバー攻撃者は組織の企業ネットワークを侵害するために必要なものをすべて手に入れられるようになりました。カスタムマルウェアを用いたサイバー犯罪ビジネスの立ち上げコストが、住宅ローンの返済額よりも安くなりつつある現状を示す事例
サイバー犯罪者たちが『グランド・セフト・オートVI』への関心の高まりを悪用し、偽のRockstar Gamesサイトを通じてVidar情報窃取マルウェアを配布しています。 これらのサイトは存在しないGTA 6のデモを宣伝し、説得力のある「Play Now」ボタンでgta6_installer.exeという名前の悪質な
新たに発見されたマルウェアローダーは、ごく普通の英単語のリストを使って悪意あるコードを隠蔽・再構築する手口を用いており、急速に感染を広げているインフォスティーラーが被害者を感染させる前に検知を回避するのを助けています。Gen Threat Labsの研究者らは最近、Amateraインフォスティーラーの感染に使われるロー
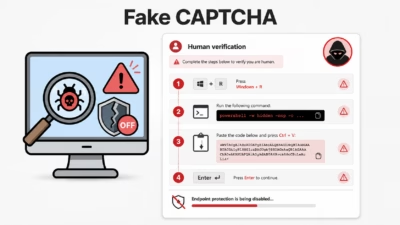
脅威アクターは、偽のCAPTCHA認証ページと、エンドポイント防御を無効化できる商用マルウェアローダーを組み合わせ、被害者自らが悪意のあるPowerShellコマンドを手動実行するところから始まる、影響度の高い感染チェーンを作り上げています。マルウェア除去ツール 2026年7月下旬、ErrTrafficというマルウェ

Octagonと名付けられた新種のAndroidマルウェアプラットフォームが、隠し遠隔操作機能とアクセシビリティ機能の悪用を通じて、暗号資産ウォレット、銀行アプリ、メッセージングサービスを標的にしていることが判明しました。 脅威インテリジェンスチームは2026年6月にこのマルウェアを発見しました。このツールは、And
Rubrik Zero Labsは、アンダーグラウンドのサイバー犯罪フォーラムで最近宣伝されていたマルウェア・アズ・ア・サービス(MaaS)製品「Azalea RAT」を発見し、分析を行いました。モジュール型マルウェアプラットフォームとして宣伝されているAzalea RATは、侵害後に利用できる幅広い機能を備えており、
隠しデスクトップはWindowsの正規機能であり、専門ソフトウェアで利用されることが多いものの、マルウェアに悪用されるケースも見られます。 MedusaHVNCは、マルウェア・アズ・ア・サービス(MaaS)として販売されているリモートアクセス型トロイの木馬(RAT)です。専用サイトとTelegramチャンネルを通じて
サイバー犯罪フォーラムに、新たなマルウェア・アズ・ア・サービス(MaaS)「WARDEN」が登場しました。認証情報窃取、仮想通貨ハイジャック、ペイロード配信機能を、単一の高機能コントロールパネルにまとめたWindows向けインフォスティーラーとして売り込まれています。 「WardenStealer」というハンドルネー
すべての記事を読み込みました