
Warden Stealer、200以上の暗号資産ウォレット拡張機能と360以上のアプリケーションを標的に
情報窃取型マルウェア「Warden Stealer」が、Windows環境で攻撃対象を広げています。暗号資産ウォレットやブラウザの認証情報、アプリケーションの機密データを狙います。 このマルウェアはRustで書かれており、インフォスティーラーのサービスとして販売されています。2026年8月以降、アンダーグラウンドフォ
情報窃取型マルウェア「Warden Stealer」が、Windows環境で攻撃対象を広げています。暗号資産ウォレットやブラウザの認証情報、アプリケーションの機密データを狙います。 このマルウェアはRustで書かれており、インフォスティーラーのサービスとして販売されています。2026年8月以降、アンダーグラウンドフォ
中国と関係が深いスパイ活動グループに関連する脅威アクターが、Tencentの「捜狗输入法(Sogou Input Method)」Windows版に存在する深刻な脆弱性(CVE-2026-51990)を悪用し、バックドア「GrayRabbit」を展開していることが分かりました。 サイバーセキュリティ企業Gen Dig
ソーシャルエンジニアたちが、偽の企業買収(M&A)案件を装い、企業に自社口座への高額送金を持ちかけようとしています。これはサイバーセキュリティの世界で最も古い手口の一つである前金詐欺の新世代版であり、賭け金はさらに大きくなっています。セキュリティブランドNortonとAvastの親会社であるGenは、企業買収を
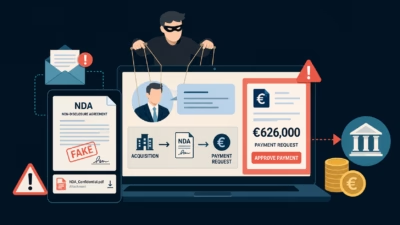
脅威アクターがGenの経営幹部や大手コンサルティングファームになりすまし、標的型のビジネスメール詐欺(BEC)型の手口で偽造した秘密保持契約(NDA)を使って法務部門の従業員を孤立させ、香港の企業へ626,735.45ユーロを送金するよう圧力をかけていたことが分かりました。 「Phantom Deal」と名付けられた
PrettyPrategueと名付けられたプルーフ・オブ・コンセプト(PoC)エクスプロイトが公開され、Gen DigitalのAvastアンチウイルスに存在するとされるゼロデイ脆弱性を悪用することで、ローカルユーザーがWindowsのセキュリティアカウントマネージャー(SAM)データをダンプし、NT AUTHORI
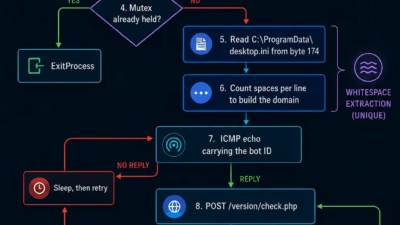
ある極めて異例なWindowsバックドアが、1台の企業向けコンピューター上で何年もの間検出されずに潜伏していました。驚くべきことに、このマルウェアは指令サーバー(C2)のアドレスを、信じがたいほど目立たない場所に隠していました。標準的なdesktop.iniシステムファイル内に埋め込まれた、連続す

2026年上半期に検出された脅威全体のうち、実に46%近くをスキャムが占め、単一カテゴリーとして最大規模となったことが、Norton、Avast、LifeLock、MoneyLionを傘下に持つGen Digitalが新たに公表した「Threat Report H1 2026」で明らかになりました。
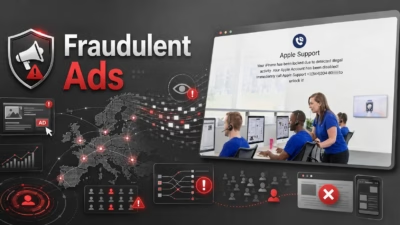
欧州連合(EU)と英国において、詐欺広告が1カ月足らずの間に3億400万件を超えるインプレッションを記録しました。この結果は、広告プラットフォームが依然として詐欺実行者に大規模なリーチを与え続けている実態を浮き彫りにしています。 この調査結果は、ヨーロッパのユーザーに配信された数百万件の広告を分析したGenの「Sca

Genの研究者は、GhostPairingと名付けられた新しいWhatsAppア...

Avastは、セキュリティ研究とアンチウイルスアプリに加え、Chrome拡張機能やモバイルアプリなどの他のツールも提供しています。しかし、最近の報告では、Avastがユーザーデータを収集し、閉鎖されたエンティティを通じて販売していたことが判明しました。FTCの命令により、Avastは補償金を支払い、今後のデータ収集には明示的な同意が必要とされています。