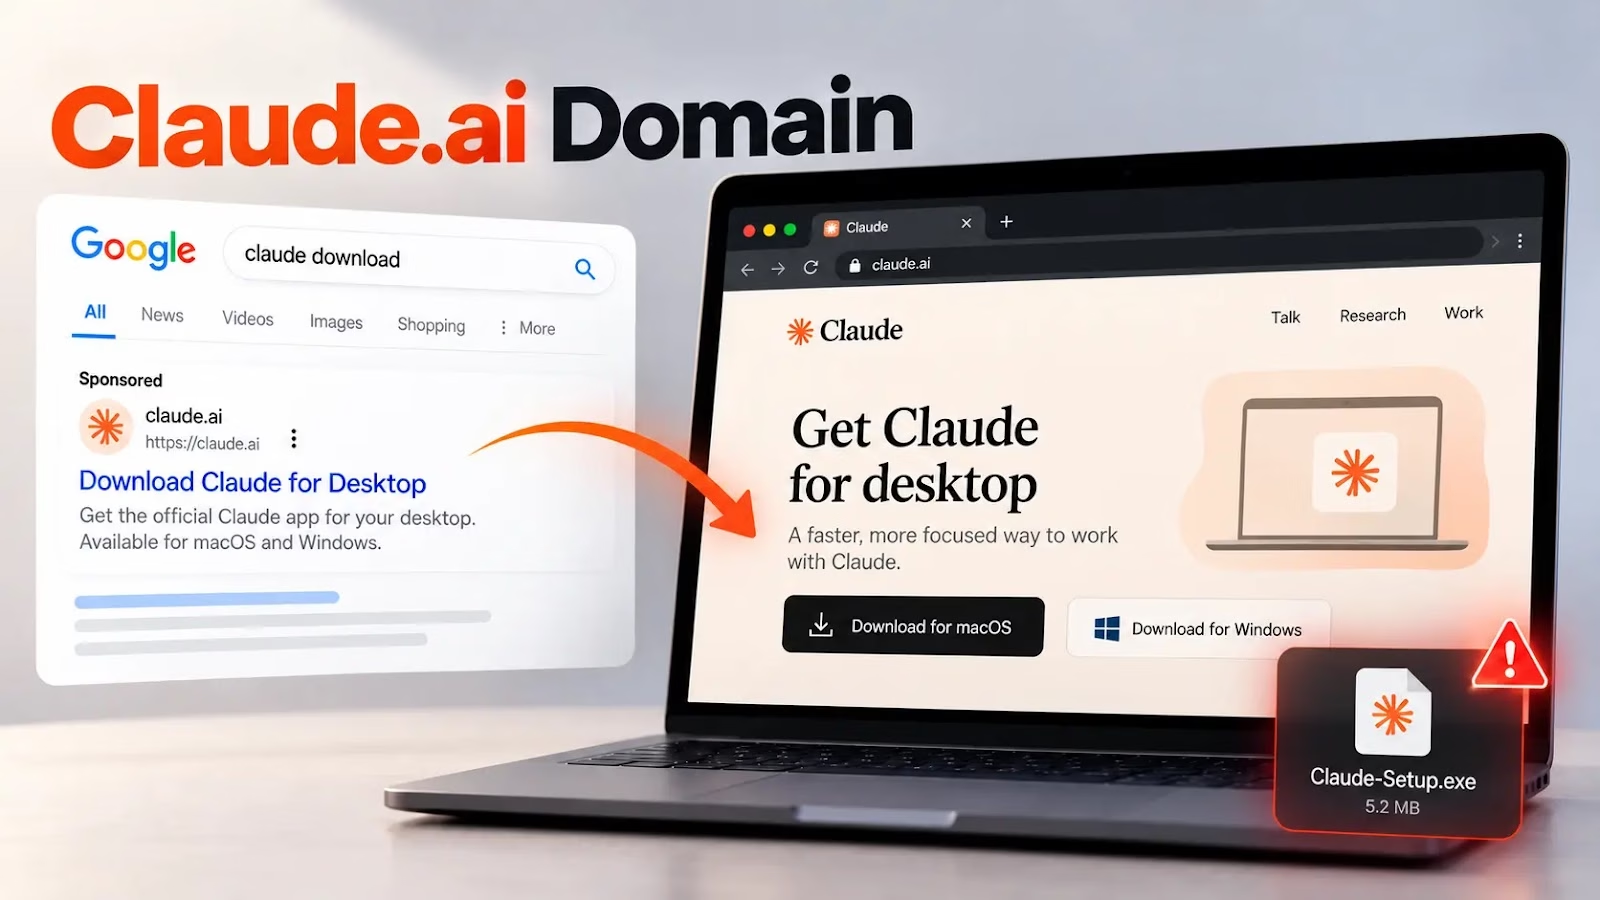
ハッカーがGoogle広告を購入し、Anthropicの正規ドメインであるclaude.ai上にホストされた偽のClaudeダウンロードページを宣伝しています。コンテンツ共有機能を悪用して、マルウェアを配布する手口です。
Ethicalhacking tools
この攻撃にAnthropicのインフラへの侵入は必要ありません。攻撃者は共有チャット(Shared Chats)や公開アーティファクト(Artifacts)を通じて悪意ある手順を公開します。プラットフォームのドメインとブランドを借りて、訪問者自身にコマンドを実行させます。
重要なのは、正規のドメインでホストされていても、ユーザーが作成したコンテンツが公式のソフトウェア配布になるわけではないという点です。
不正なページは、claude.ai/share/およびclaude.ai/artifact/のパス配下に現れます。Claudeのロゴやレイアウト、ダウンロードの案内文を再現しています。
Claudeはこれらを未検証のユーザー作成コンテンツと示す警告を表示します。しかし、その警告は、説得力のある見た目に埋もれてしまいます。正規のデスクトップ版ダウンロードページはclaude.com/downloadです。
研究者は、分析したリンクからgclidやgad_campaignidといったGoogle広告のパラメータを確認しました。
複数のアーティファクトが2つの広告キャンペーンに紐づいていました。単発の悪質ページではなく、配布先を入れ替えながら運用する攻撃とみられます。別の誘導例では、「Claude Code on Mac」というタイトルの共有会話が使われていました。
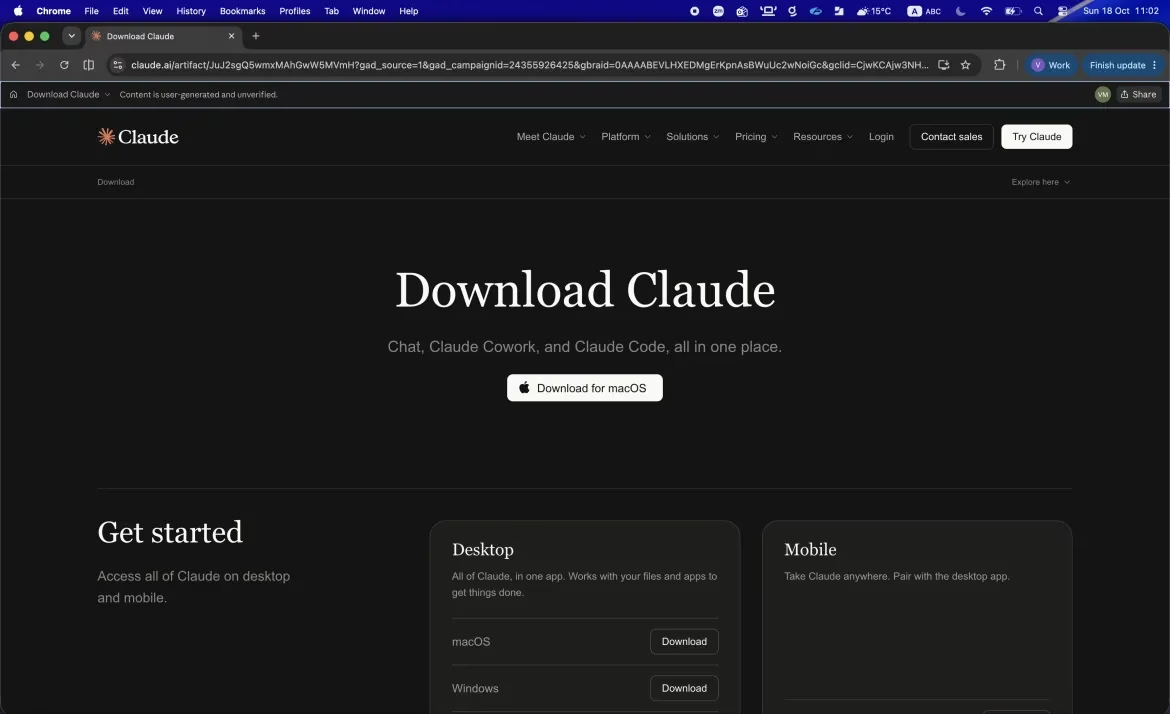
Gen Digitalの研究者が特定したのは、macOS向けとWindows向けの別々のキャンペーンです。一見信頼できるページを足がかりに、認証情報の窃取、暗号資産の狙い撃ち、リモートアクセスを行います。
標的となるClaudeユーザー
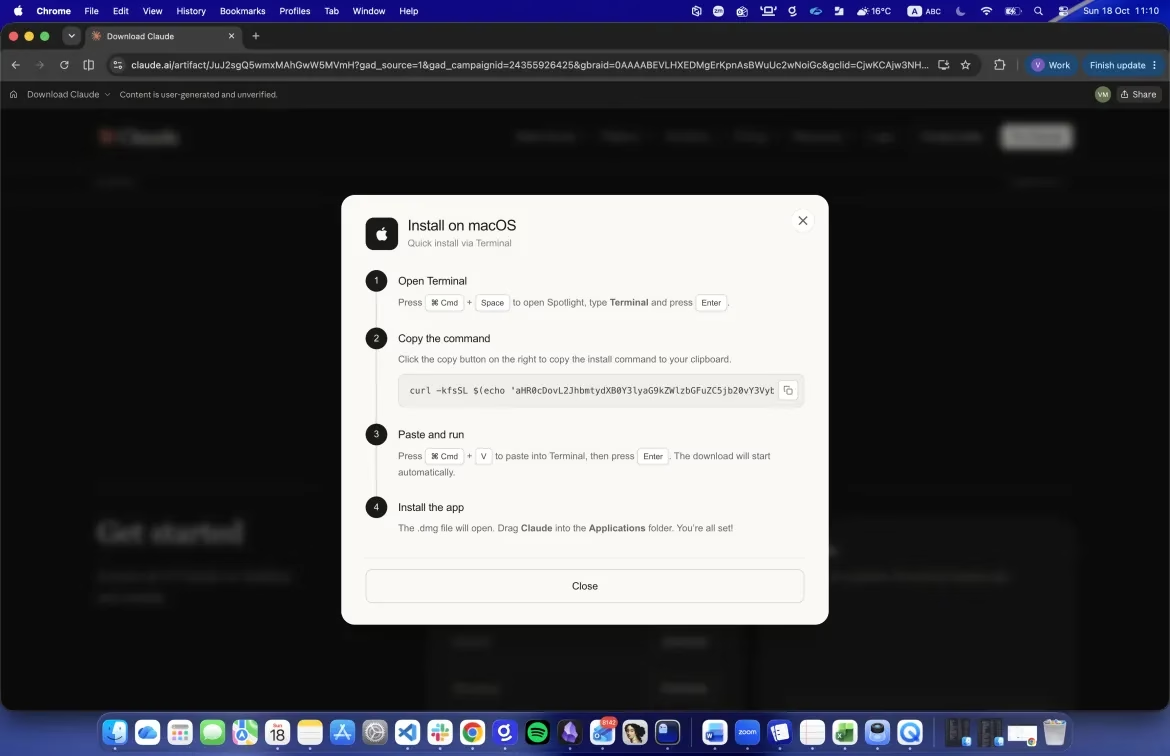
macOS向けのページは、インストーラーを配布する代わりに、「ターミナルでクイックインストール」という手順を提示します。コピーボタンを押すと難読化されたコマンドがコピーされ、訪問者はそれを貼り付けて実行するよう指示されます。
これはClickFixと呼ばれる手法です。実行をユーザー自身に委ねるとともに、攻撃者のインフラをエンコードされた内容の中に隠します。
コマンドを実行すると、段階的な感染チェーンが始まります。最初のローダーが別のスクリプトを取得して展開します。そのスクリプトがAppleScriptベースのペイロードをダウンロードして実行します。Gen Digitalは、このペイロードをAtomic macOS Stealer(AMOS)と特定しています。
このマルウェアは、データを収集する前にフルディスクアクセスの権限を確認します。権限がない場合は、誤解を招くアクセス要求を表示します。さらに、シェルの起動ファイルを書き換え、次にターミナルを開いたときに実行が再開されるようにします。
ProtectDevices
権限を得ると、偽のmacOSパスワード入力ダイアログを表示します。被害者が正しいログインパスワードを入力するまで、このダイアログは表示され続けます。
この情報窃取型マルウェアは、ブラウザーのパスワードやセッションCookie、キーチェーンの情報、暗号資産ウォレット、機密文書を収集します。
収集した情報はZIPアーカイブに圧縮され、攻撃者のインフラにアップロードされます。その後、一時ファイルが削除されます。
暗号資産を狙う機能は、単なる情報窃取にとどまりません。Ledger Live、Ledger Wallet、Trezor Suiteがインストールされている場合、マルウェアは正規のアプリケーションをトロイの木馬化したバージョンに差し替えることがあります。
その後、「復元」や「検証」を装ったプロンプトでリカバリーフレーズを求めます。入力された情報は別の収集サーバーに送信され、ウォレットが盗まれるおそれがあります。
Windows版は別のClaudeアーティファクトを使い、被害者にWin+R、Ctrl+V、Enterの順にキーを押させます。
貼り付けられたPowerShellコマンドは、安心させるような進行状況のメッセージを表示します。その裏で、github.ioのページから次の段階のコードを取得します。これは暗号化・パックされた.NETペイロードです。
この実行ファイルは、正規のWindowsプロセスに自身を注入します。インストールされているウイルス対策製品を確認し、スクリーンショットを取得し、アクティブウィンドウのタイトルを読み取ります。さらに、攻撃者が制御する接続を維持します。
デスクトップ版の暗号資産ウォレットや、ブラウザーのウォレット拡張機能も探索します。
研究者は、単一目的の情報窃取型マルウェアというより、リモートアクセスツールに近い挙動だと説明しています。
Claudeは、共有会話やアーティファクトからではなく、公式のダウンロードページから入手してください。広告経由のインストール案内からコピーしたコマンドは、実行しないでください。
これらのコマンドを実行した場合は、そのエンドポイントが侵害されたものとして対処してください。セッションを失効させ、安全なデバイスから認証情報をリセットします。流出した可能性のあるウォレットのリカバリーフレーズは、直ちに新しいものに切り替えてください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/claude-users-targeted/