
新たなインフォスティーラー、AIアカウント・パスワード・2FAコード・暗号資産ウォレットを標的に
セキュリティ研究者らは、Windowsを標的とする新たな情報窃取型マルウェア「Remus」を発見しました。AIアシスタントの認証情報、ブラウザのパスワード、認証コード、暗号資産ウォレットなどを狙うものです。 このマルウェアは2026年3月にアンダーグラウンドの闇市場で出現し、その後も機能拡張を重ねており、個人・企業双
セキュリティ研究者らは、Windowsを標的とする新たな情報窃取型マルウェア「Remus」を発見しました。AIアシスタントの認証情報、ブラウザのパスワード、認証コード、暗号資産ウォレットなどを狙うものです。 このマルウェアは2026年3月にアンダーグラウンドの闇市場で出現し、その後も機能拡張を重ねており、個人・企業双
新たに確認されたWindows向けインフォスティーラー「Remus」が、認証情報窃取の手口を拡大し、OpenAIやAnthropicを含むAIプラットフォームに紐づくAPIトークンやローカル利用データを標的にしていることが分かりました。 SpyCloud Labsの研究者によると、最近のRemusの亜種はブラウザデー
7-Zipの脆弱性を悪用すると、特別に細工されたアーカイブから展開されたマルウェアがWindowsのMark-of-the-Web(MotW)ラベルを失う可能性があります。 このラベルがないと、被害者が展開されたファイルを実行した際に、Windows SmartScreenが通常表示するはずの評価警告が表示されないこ
研究者たちは、ロシア語圏のサイバー犯罪キャンペーン「Operation STANDOFF」を発見しました。このキャンペーンは、Microsoft Defenderを無効化し、複数のマルウェアファミリーを展開し、偽のcsrss.exeプロセスを通じて長期的なアクセスを確立する「ペイ・パー・インストール」型ローダーを使用
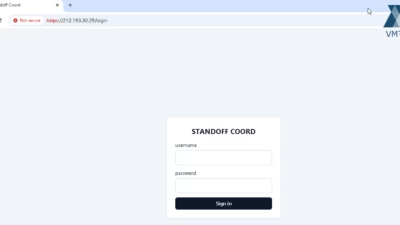
作戦「スタンドオフ」の全貌 単一の不正インストーラーが、巨大な犯罪エコシステムへの入り口となっていました。このエコシステムは、エンドポイントの侵害、機密データの窃取、被害者の帯域幅を利用したプロキシリレー化、そして大規模な偽アカウントネットワークの運用を同時並行で行っていました。VMRay Lab

金銭目的の脅威グループUAC-0006が主導する新たなフィッシングキャンペーンが...

新たに特定されたCoffeeLoaderと呼ばれるマルウェアローダーが、エンドポ...
シスコTalosのセキュリティ研究者によって、さまざまな悪意あるペイロードの配信...