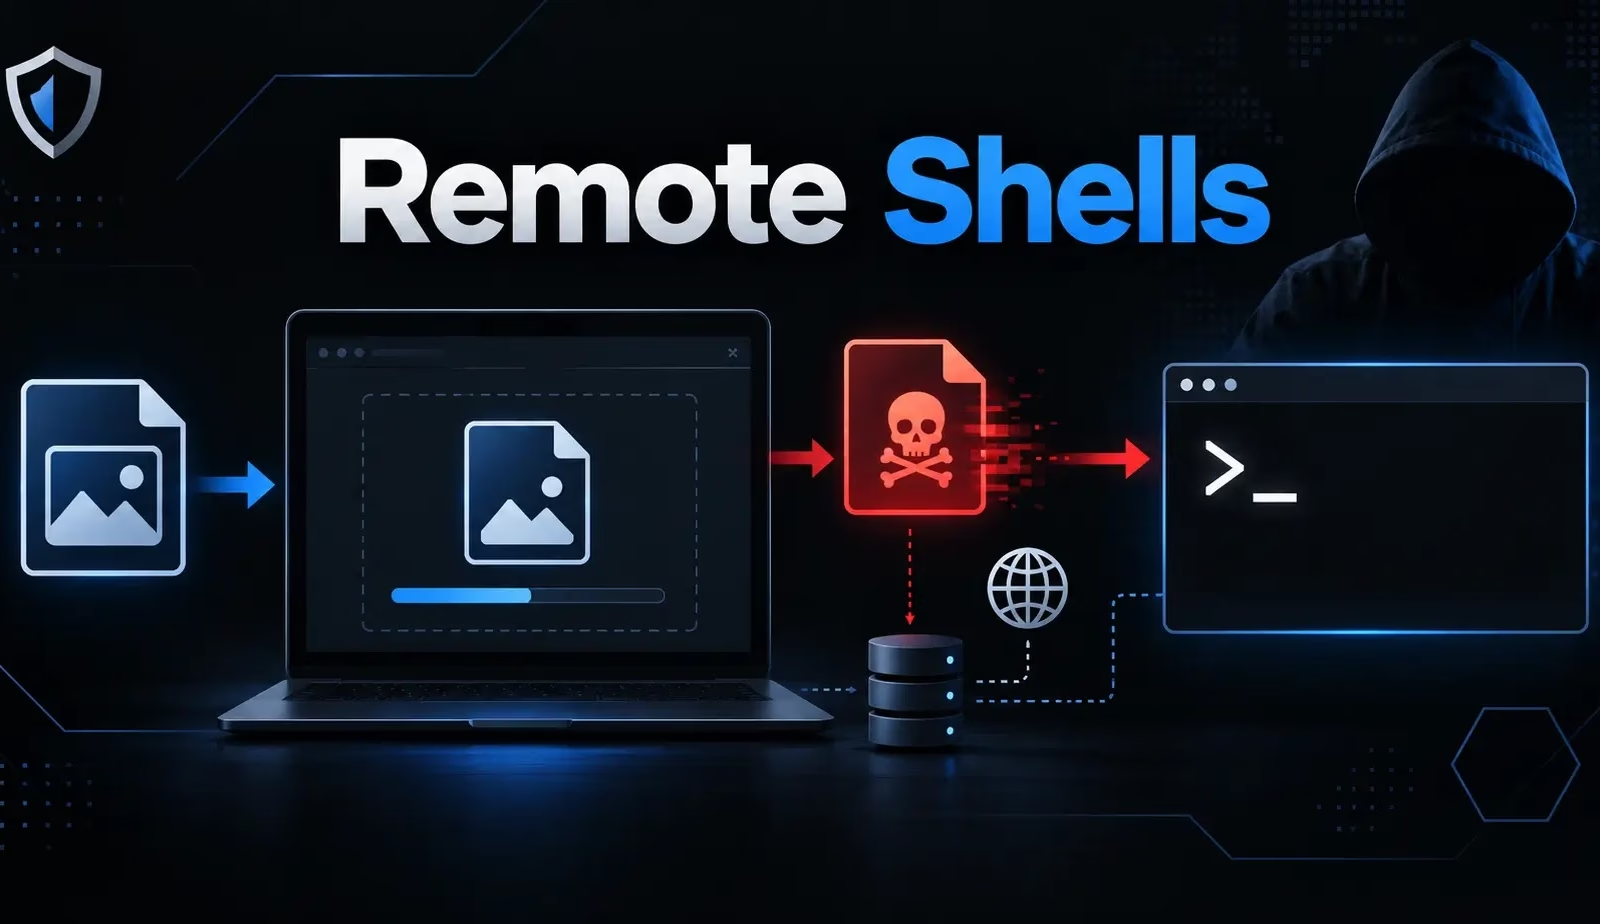
セキュリティ研究者らは「HEIF Heist」と名付けた一連の画像解析の脆弱性を公表しました。これを悪用されると、脆弱なアップロードサービスがデータ窃取やアカウント侵害、リモートコード実行への足がかりに変わる恐れがあります。
この研究は、HEIF、HEIC、AVIFといった画像をデコードするソフトウェアの弱点に焦点を当てています。これらの最新の画像フォーマットは、スマートフォンやWebアプリケーション、クラウドプラットフォーム、コンテンツ管理システムなどで広く使われています。
細工が施された悪意ある画像を脆弱なサービスにアップロードすると、アプリケーションがその画像を処理する際にメモリ破損のバグを引き起こす可能性があります。
Hacktronの研究者によると、この問題は高効率画像フォーマットのデコードに使われる2つのライブラリ、libheifとlibde265を利用する脆弱な導入環境に影響します。
研究者らは、攻撃コードが一見普通の画像ファイルの中に隠されているため、攻撃者がアプリケーションレベルのセキュリティ制御を回避できるシナリオがあると説明しています。
研究者らによれば、破損した画像ファイルはデコード処理におけるメモリ管理のエラーを悪用できます。影響を受けるアプリケーションや導入環境によっては、この脆弱性が任意のヒープメモリの漏洩やリモートコード実行につながる可能性があるとのことです。
ヒープ情報の漏洩は特に危険です。というのも、アプリケーションのメモリ内に一時的に保存されている機密データが露出する可能性があるためです。これには環境変数、アクセストークン、ユーザーデータ、認証情報、暗号鍵、内部サービス情報などが含まれます。
「リモートコード実行がすぐには実現できない場合であっても、この攻撃プリミティブによって任意のヒープ情報の漏洩が引き起こされる可能性があります」と研究者らは記しています。
実際のところ、攻撃者は深刻な被害をもたらすためにリモートシェルをすぐに手に入れる必要はないかもしれません。漏洩したトークンや秘密情報があれば、クラウドアカウントやソースコードリポジトリ、内部API、あるいは連携する第三者サービスへのアクセスが可能になる恐れがあります。
Hacktronのレポートは、エンタープライズソフトウェア、Webフレームワーク、GitHub Enterpriseサーバー、Discourseフォーラム、クラウド環境、大規模オンラインプラットフォームなど、複数の潜在的な標的を挙げています。
実際の影響度は、対象プラットフォームがユーザー制御下の画像を受け付けるかどうか、そして処理パイプラインの中で未パッチのデコーダーを使用しているかどうかによって左右されます。
研究チームによると、脆弱なコードパスの特定と分析にはAnthropicとOpenAIのAIシステムを活用したとのことです。
Hacktronは、社内のHarnessプラットフォームおよびAIモデルの支援を受けつつ、Harsh Jaiswal氏、Mohan SRK氏、Rahul Maini氏、Sudhanshu Rajbhar氏という人間の研究者たちの功績を認めています。
OpenAIを対象とした別の概念実証(PoC)では、研究者らは画像パーサーの脆弱性を含む2つの脆弱性を連結させ、従業員アカウントを侵害したと報告しています。
この侵害によって内部リポジトリへのアクセスが可能になり、侵害したCodexの認証情報を使ってOpenAIの一元化されたモノレポにプルリクエストを送信できたと、cyberscoopは伝えています。
研究者らによると、最初の脆弱性は7月25日に特定され、数日のうちに修正されました。脆弱性の発見からリポジトリへのアクセスに至るまで、攻撃チェーン全体の所要時間は72時間未満だったとのことです。OpenAIはこの研究チームに6,500ドルのバグバウンティを授与しました。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/malicious-image-uploads-spawn-shells/