
WordPressにHEIC形式の画像を悪用する攻撃、リモートコード実行の恐れ
悪意のある画像ファイルによって、通常の投稿権限が、サーバー全体の深刻な侵害につながる恐れがあります。セキュリティ企業のFortbridgeは、細工したHEICファイルをWordPress経由でアップロードし、特定のサーバー上でリモートコード実行(RCE)を引き起こす攻撃を実証しました。攻撃に成功すると、攻撃者は
悪意のある画像ファイルによって、通常の投稿権限が、サーバー全体の深刻な侵害につながる恐れがあります。セキュリティ企業のFortbridgeは、細工したHEICファイルをWordPress経由でアップロードし、特定のサーバー上でリモートコード実行(RCE)を引き起こす攻撃を実証しました。攻撃に成功すると、攻撃者は
libheifに存在する重大なヒープバッファオーバーフローの脆弱性により、認証済みのWordPressユーザーが、標準のメディアライブラリから細工したHEIC画像をアップロードするだけで、リモートコード実行(RCE)を達成できる恐れがあります。Hacking& Cracking この脆弱性は「GHSA-x8r
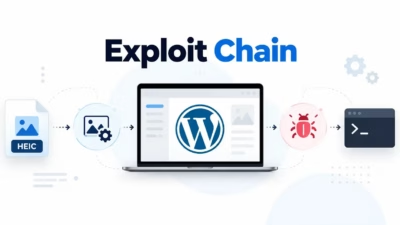
libheifに存在する重大な脆弱性を悪用されると、悪意あるHEICファイルをアップロードされた際にWordPressの画像処理中にメモリが破壊され、環境条件が厳密に一致するサーバーではリモートコード実行(RCE)に至る恐れがあります。問題は非圧縮画像デコーダーunciに存在し、libheifバージョン1.23.3で
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H
セキュリティ研究者らは「HEIF Heist」と名付けた一連の画像解析の脆弱性を公表しました。これを悪用されると、脆弱なアップロードサービスがデータ窃取やアカウント侵害、リモートコード実行への足がかりに変わる恐れがあります。 この研究は、HEIF、HEIC、AVIFといった画像をデコードするソフトウェアの弱点に焦点を
研究者らは、AnthropicのClaudeとOpenAIのCodexを用いて、広く使われているソフトウェアデコーディングツールに埋め込まれた深刻な欠陥を特定したと明らかにしました。この欠陥は、主要なインターネットプラットフォームや企業向けサービス、Webフレームワークをデータ窃取やリモートアクセスの脅威にさらす可能
セキュリティ企業Hacktronの研究者らは、Claudeを使って画像処理ライブラリの脆弱性に対する実働エクスプロイトを構築し、これをOpenAIのサインインシステムにあった欠陥と組み合わせることで、従業員のChatGPTおよびCodexアカウントを乗っ取り、最終的には社内コードリポジトリへのアクセス権も獲得しました
セキュリティ研究者らが「Claude Opus 5」を使い、OpenAI従業員のChatGPTアカウントを乗っ取りOpenAIコミュニティフォーラムの画像処理の欠陥を悪用し、リポジトリへのフルアクセスを取得脆弱性発見からリポジトリアクセスまでの全工程は72時間未満OpenAIのバグバウンティプログラムに参加してい