
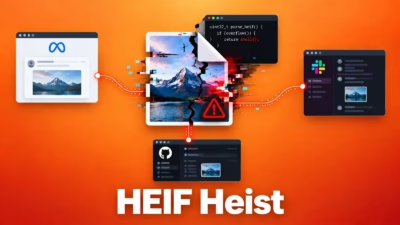
「HEIF Heist」画像処理の脆弱性、Meta・Slack・GitHub Enterpriseで攻撃者がRCEを取得可能に
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H
「HEIF Heist」と呼ばれる広範な画像処理攻撃経路のクラスにより、脅威アクターが悪意のあるHEIF、HEIC、AVIFファイルのアップロードをリモートコード実行や機密データの露出、アカウント侵害へと転化させ、主要なテクノロジー企業やエンタープライズプラットフォーム全体に影響を及ぼすことが明らかになりました。 H
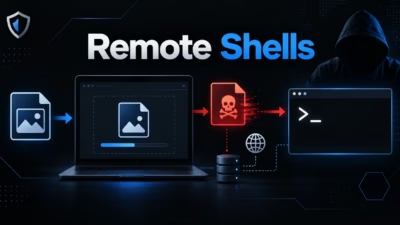
セキュリティ研究者らは「HEIF Heist」と名付けた一連の画像解析の脆弱性を公表しました。これを悪用されると、脆弱なアップロードサービスがデータ窃取やアカウント侵害、リモートコード実行への足がかりに変わる恐れがあります。 この研究は、HEIF、HEIC、AVIFといった画像をデコードするソフトウェアの弱点に焦点を
研究者らは、AnthropicのClaudeとOpenAIのCodexを用いて、広く使われているソフトウェアデコーディングツールに埋め込まれた深刻な欠陥を特定したと明らかにしました。この欠陥は、主要なインターネットプラットフォームや企業向けサービス、Webフレームワークをデータ窃取やリモートアクセスの脅威にさらす可能
セキュリティ企業Hacktronの研究者らは、Claudeを使って画像処理ライブラリの脆弱性に対する実働エクスプロイトを構築し、これをOpenAIのサインインシステムにあった欠陥と組み合わせることで、従業員のChatGPTおよびCodexアカウントを乗っ取り、最終的には社内コードリポジトリへのアクセス権も獲得しました