イラン国家系のサイバー攻撃者が、政権にとって脅威とみなす人物を標的に「CHOSEN BRICK」と呼ばれるマルウェアを展開していることが、西側3か国の情報機関の警告で明らかになりました。攻撃者はソーシャルメッセージアプリを通じて標的に接触し、Windowsデバイスに感染させています。
英国の国家サイバーセキュリティセンター(NCSC)、FBI、オランダの情報保安総局(AIVD)によると、このキャンペーンは少なくとも2025年以降、英国、米国、オランダの反体制派、活動家、ジャーナリストを標的にしてきました。
「CHOSEN BRICKにより、イランの国家系サイバー攻撃者は標的の連絡先、メール、ソーシャルメディアのメッセージに関する情報を収集でき、それによって行動を追跡できる可能性があります」と勧告には記されています。
「一部のケースでは、イランの情報機関が、政権の敵とみなす人物を国際的に誘拐したり殺害したりする作戦を計画していました」
攻撃の始まり方
このキャンペーンはメッセージングプラットフォーム上での接触から始まります。最も多いのはWhatsAppとTelegramです。攻撃者は標的がすでに知っている人物、またはプラットフォーム自体のテクニカルサポートを装い、悪意あるものを送る前に時間をかけて信頼関係を築きます。
信頼が確立されると、標的はファイルをダウンロードして開くよう誘導されます。これらのファイルは、Pictory、RunwayML、Norton Antivirus、Telegram、Adobe Flash Player、KeePassの偽版など、正規のソフトウェアを装って現れます。MRIスキャン結果に見せかけたケースもありました。
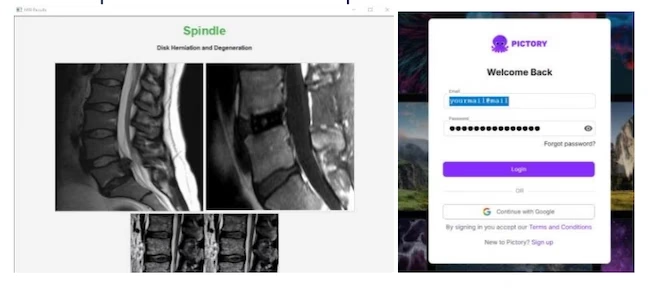
誘導ファイルの一例(出典:合同勧告)
各機関は、攻撃者がまず標的の業務用デバイスを狙うことが多いと指摘しています。それが失敗した場合、あるいは検知されるリスクが高いと判断した場合は、標的に個人用デバイスでファイルを開くよう仕向けます。これにより、職場が導入しているセキュリティ対策を回避できるためです。
潜伏と再起動後の生存を狙った設計
このマルウェアが感染するのはWindowsシステムのみです。Microsoft Defenderに除外設定を追加して検知を逃れ、レジストリキー(最も多いのは「HKCU\Software\Microsoft\Windows\CurrentVersion\Run」にあるRunキー)を利用して再起動後も生き残ります。
「これにより、マルウェアがインストールされた時点でログインしていたユーザーがログインするたびに、マルウェアが実行されます」と勧告は述べています。
CHOSEN BRICKはこれまでのところ単一デバイスへの感染にとどまっていますが、追加のマルウェアをダウンロード・インストールする機能を持つため、技術的にはさらなる拡散に利用され得ると各機関は指摘しています。
このマルウェアはTelegramを通じて運用者と通信し、感染したデバイスごとに個別のボットが割り当てられます。そのため、一台の被害端末が発見されても、他の被害者を辿ることはできません。
窃取される情報
ここから、CHOSEN BRICKは実行中のプロセスやシステム情報を記録し、スクリーンショットを撮影し、マイクを起動し、ブラウザからWhatsAppやTelegramのデータを抜き取り、メールを盗み、ファイルを削除し、さらなるマルウェアをダウンロードし、あるいはデバイスを完全に消去することができます。
各機関は、この作戦が被害者の連絡先や所在地、日常の行動パターンを把握する手段として、画面キャプチャが最も一般的な方法の一つであると指摘しています。こうしたデータは、一部のケースで親イラン派のリークサイトに後日公開されたことが確認されています。
このキャンペーンは業務用デバイスだけでなく個人用デバイスも意図的に標的にしているため、各機関はリスクがある可能性のある職員に勧告を共有し、自身のスマートフォンやノートパソコンも確認できるようにすることを組織に推奨しています。
「CHOSEN BRICKが実行された疑いがある組織は、社内・社外を問わずITプロバイダーに連絡し、調査を依頼すべきです」
西側各国政府は、特に2026年2月28日に米国とイスラエルがイランへの空爆を実施して以降、イランのサイバー活動について繰り返し警告を発してきました。
8月には、英国の小規模な発電所が4日間停止した事件でイランのハッカーが関与を疑われました。4月には、米国の各機関がエネルギー、水道、政府ネットワークを標的としたイランの活動が活発化していると警告しました。さらに7月下旬には、ミネソタ州の水道事業者30社を標的にした協調攻撃が発生し、正式には確認されていないものの、これもイランとの関連が指摘されています。