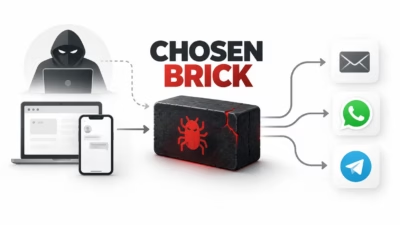
イラン国家と関連のあるサイバー攻撃者が、偽のAIアプリケーション、アンチウイルスツール、さらには捏造したMRI検査結果を悪用して、Windows環境を標的とするスパイウェア「CHOSEN BRICK」を配布していることが分かりました。この攻撃は、反体制派、活動家、ジャーナリストを監視する目的で行われています。
英国国家サイバーセキュリティセンター(NCSC)、FBI、オランダのAIVD(総合情報保安局)による共同勧告では、この攻撃キャンペーンが少なくとも2025年以降、英国、米国、オランダを含む世界各国の個人を標的にしてきたと警告しています。
サイバーセキュリティ脅威インテリジェンス
このマルウェアは、その監視機能だけでなく、展開されている運用上の文脈という点でも注目に値します。
当局は、イランによるこうしたサイバー活動が、体制にとって脅威とみなされる人物への弾圧を支援する目的で行われていると評価しています。
一部のケースでは、イラン情報機関が海外の標的に対して誘拐や暗殺作戦を実行したとされており、これにより個人端末の侵害は単なるデータセキュリティ上の問題にとどまらず、身体的安全に関わる深刻な問題になり得ます。
攻撃者は被害者が知る人物になりすましたり、メッセージングサービスのテクニカルサポート担当者を装ったりすることがあります。
このソーシャルエンジニアリングの口実は、標的に関する詳細な調査に基づいて作り込まれており、送りつけるファイルが関連性の高い信頼できるものに見えるよう工夫されています。
これまでに確認された偽装対象には、Pictory、RunwayML、Norton Antivirus、Telegram、Adobe Flash Player、KeePassといった正規ソフトウェアが含まれます。
また別のケースでは、攻撃者がMRI検査結果を装ったファイルを送信しており、その中には椎間板ヘルニアに言及した偽装文書も確認されています。
攻撃者は多くの場合、まず標的の業務用・会社支給端末を通じて接触します。企業側のセキュリティ管理によってファイル実行が阻止された場合や、検知されるリスクが高いと判断した場合には、会話を被害者個人の端末へ移行させようとします。
この誘導は、企業のエンドポイント保護、アプリケーション制御ポリシー、そして一元的な監視体制を回避することを狙ったものです。
悪意のあるファイルを開くと、そのテーマに合わせた巧妙な偽装画面が表示されます。
その裏側では、CHOSEN BRICKの中核コンポーネントがダウンロード・実行されます。これまで確認されているケースはすべてWindowsシステムのみを標的としています。
GBHackersと共有されたレポートの中でNCSCの研究者らは述べています。攻撃者はまず、WhatsAppやTelegramを含むソーシャルメッセージングプラットフォームを通じて信頼関係を構築するところから始めるとのことです。
CHOSEN BRICKマルウェアについて
CHOSEN BRICKは、WindowsレジストリのRunキーを通じて永続性を確立します。
HKCU\Software\Microsoft\Windows\CurrentVersion\Run
この仕組みにより、管理者権限を必要とせずに、侵害されたユーザーがログインした際にマルウェアが起動する仕組みが実現されています。
また、このマルウェアはMicrosoft Defenderの除外設定への追加も試みることで、自身のファイルがスキャンされたり削除されたりする可能性を低減させています。
コマンド&コントロール(C2)通信には、CHOSEN BRICKはTelegramを利用しています。
報告によれば、被害者ごとに個別のTelegramボットIDが割り当てられており、これは侵害されたホスト間の重複を減らし、帰属特定や一括検知を困難にする運用上のセキュリティ対策となっています。
最近のサンプルでは、Telegram関連の通信を隠蔽するためにHTTPSおよびSOCKS5プロキシも使用されています。
このスパイウェアは追加のペイロードをダウンロードし、それらに対して永続性を確立することも可能です。
調査担当者は自動化された横展開(ラテラルムーブメント)はまだ確認していないものの、このモジュール式のダウンロード機能によって、攻撃者は初期インプラントを超えて活動範囲を拡大する柔軟性を得ています。
CHOSEN BRICKは、広範な情報収集機能と破壊的な動作の両方をサポートしています。
攻撃者はプロセスやシステム情報の列挙、スクリーンショットの取得、マイクを通じた音声録音、メール内容の窃取、ブラウザからのTelegramおよびWhatsAppデータの収集、ファイルのダウンロード、データの削除・消去などを実行できます。
データガバナンスコンサルティング
スクリーンショットは特に諜報活動上の価値が高く、連絡先、会話内容、スケジュール、所在地、生活パターンなどを明らかにする可能性があります。
この勧告によると、過去の被害者の一部について個人情報が親イラン系のリークサイトに掲載されたことが確認されており、嫌がらせや身体的安全へのリスクがさらに高まる恐れがあるとしています。
窃取されたデータは、Telegramボットを通じて外部に送信されるほか、VultrObjectsやStorjShareといったクラウドストレージサービスが使われる場合もあります。
防御担当者は、api[.]telegram[.]org、backblazeb2[.]com、vultrobjects[.]com、storjshare[.]io、iproyal[.]com、lightningproxies[.]netへの予期しないアクセスを調査すべきです。特に、こうした通信が通常の業務利用と合致しない場合は注意が必要です。
高リスクの要人を支援する組織は、検知・対応の範囲を管理対象の企業エンドポイントの外側にまで広げるべきです。
このキャンペーンが意図的に個人端末へと標的を移していることを踏まえると、セキュリティチームは職員、ジャーナリスト、活動家、その他標的になりやすい個人に対して、的を絞った注意喚起や支援を提供する必要があります。
管理者は、不審なレジストリRunキーのエントリ、想定外のDefender除外設定、Telegramに関連する通信、そして通常とは異なるディレクトリに保存された異常な実行ファイルがないか調査すべきです。
確認されたペイロードの保存先の一例はC:\Windows \SysWOW64で、「Windows」の後に意図的にスペースが挿入されており、正規のWindowsファイルシステムの活動に紛れ込ませることを狙った非標準のディレクトリパスとなっています。
ユーザーは、依頼していない添付ファイルやメッセージ内のリンクを通じて配布されるソフトウェアのインストールを避け、アプリケーションは公式ベンダーのサイトまたは信頼できるアプリストアからのみ入手し、Windowsおよびセキュリティソフトを常に最新の状態に保ち、SmartScreenの警告を単なる煩わしいものとしてではなく重要なシグナルとして扱うべきです。
FBIは同じマルウェアファミリーを「HEAVYGRAM」という名称で追跡しており、防御担当者が脅威ハンティングやインテリジェンス業務で考慮すべき呼称がさらに増えることになります。
★ 7段階のメトリックゲート型AI SOC導入フェーズを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/chosen-brick-malware/