英国、米国、オランダの各セキュリティ機関は火曜日、イランの国家支援ハッカーが体制に対する脅威とみなした個人を標的とするために使用しているスパイウェアツールについて警告を発しました。
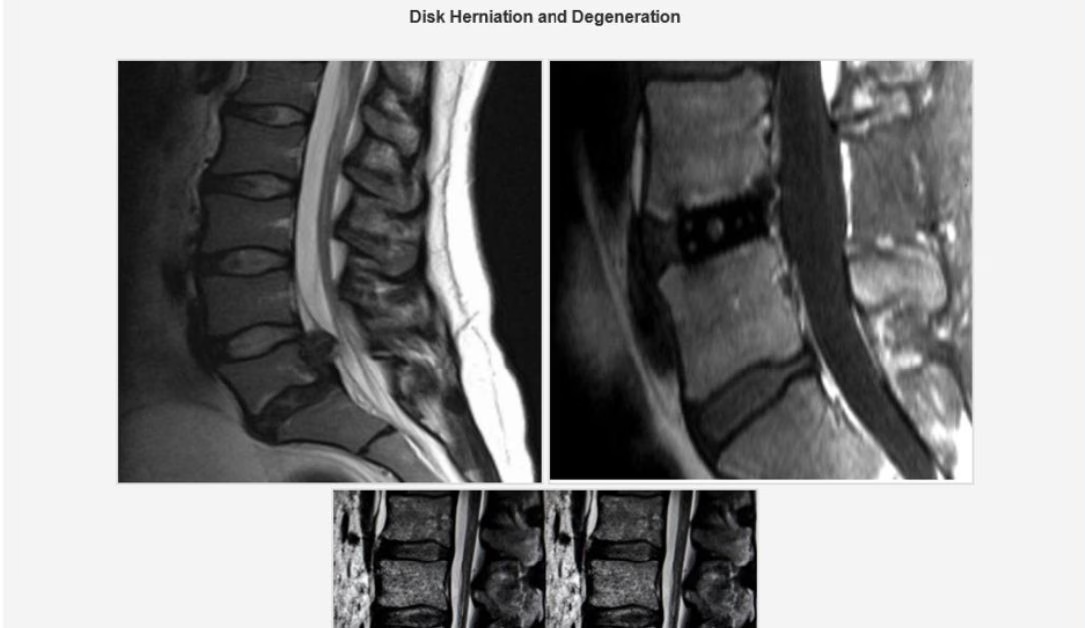
英国情報機関が「CHOSEN BRICK」と名付けたこのマルウェアは、椎間板ヘルニアの偽のMRIスキャン画像を含む、さまざまな誘い文句を用いて配布されています。攻撃者は被害者の信頼を得るため、大規模なソーシャルエンジニアリング活動を事前に展開しています。
英国の国家サイバーセキュリティセンター(NCSC)によると、イランはこうした活動や類似のサイバー活動を用いて、「反体制活動家、活動家、ジャーナリストなど、体制への脅威とみなされる個人の弾圧を支援」してきたといいます。
同機関は、イラン情報機関が体制の敵とみなす個人を、国際的な事例を含めて誘拐・暗殺する計画を立てたケースもあると警告しています。
関連記事: イラン情報機関、暗殺計画のためヘルズエンジェルズのメンバーを麻薬密売人を通じて勧誘
CHOSEN BRICKは、標的のデバイスから連絡先、メール受信箱、SNSメッセージなど、幅広い情報を窃取できます。さらに、画面上の内容をキャプチャしたり、デバイスのマイクを起動したりすることも可能です。
各機関は、こうして得られたデータが被害者の「生活パターン」――所在地、人間関係、日々の行動を示す地図――の作成に利用され、被害者に対する物理的な危険を増大させると警告しています。今回の勧告によれば、こうして盗まれた個人情報は親イラン派のリークサイトに流出し、被害者へのさらなる嫌がらせに使われているといいます。
この警告はNCSC、米連邦捜査局(FBI)、オランダの総合情報保安局(AIVD)が共同で発表したもので、3カ国における2025年以降の被害事例を対象としています。
各機関によると、この作戦の実行者は標的ごとに手法を使い分けており、そのため侵害の端緒には大きなばらつきが見られるといいます。
ただし、攻撃の流れには基本的な共通パターンがあると勧告は指摘しています。実行者はまずWhatsAppやTelegramなどのメッセージングアプリを通じて接触し、多くの場合、知人やテクニカルサポート担当者を装って信頼関係を築いた上で、悪意あるファイルを送りつけるというものです。
これらのファイルは、それぞれの口実に合わせて偽装されています。MRIスキャン画像のほか、攻撃者はPictory、RunwayML、Norton Antivirus、Telegram、Adobe Flash Player、KeePassといった正規の製品になりすましています。
CHOSEN BRICKマルウェア自体はWindowsシステムでのみ動作し、ログイン時に自動的に再起動するよう設計されているため、デバイスを再起動しても生き残ります。またMicrosoft Defenderに除外設定を追加し、検出される可能性を低減させます。
インストールされると、マルウェアはコマンド&コントロールにTelegramを使用します。被害者ごとに個別のTelegramボットが割り当てられており、1台のデバイスが侵害されても他への波及リスクを抑える仕組みになっています。盗み出したファイルも、Telegramや他の商用クラウドストレージサービスを通じて送信されます。勧告によれば、最新版のスパイウェアは通信を隠蔽するためにプロキシを使用しているとのことです。
NCSCはまた、攻撃者が職場のセキュリティを回避するため、標的を個人所有のデバイスに誘導しようとする可能性があるとも警告しています。同機関は、危険にさらされている可能性のある職員を抱える組織に対し、この警告を共有し、従業員自身のスマートフォンやパソコンを確認する手助けをするよう呼びかけています。
NCSCはこの作戦の背後にいる具体的なイラン政府機関を特定していませんが、その手口は3月に出回ったFBIの緊急警告でFBIが「イラン政府情報保安省(MOIS)の代理として活動する」実行者によるものと断定した活動と酷似しています。
FBIによると、2023年秋以降、これと類似したTelegramベースのマルウェアがイランの反体制派やジャーナリストを標的にしてきたといいます。同局は2025年7月に発生したハッキング・リーク作戦を、オンライン上のペルソナ「Handala Hack」に関連付けており、これはMOISが運営し、別のグループ「Homeland Justice」ともつながりがあると評価しています。
同じく3月、米国務省はFBI長官カシュ・パテル氏の個人メールアカウントが侵害された事件を受け、イランのサイバー実行者に関連するハッカーの情報提供に対する1,000万ドルの報奨金を再度提示しました。同月、FBIはさまざまな被害者から盗まれた情報のホスティングに使われていたMOIS関連のリークサイトを複数摘発・押収しています。
今回の警告は主にサイバーセキュリティに関するものですが、イランによる監視活動がもたらす脅威は現実世界での物理的な攻撃にも及んでいます。
2025年10月、英情報局保安部(MI5)のケン・マッカラム長官は、英国の治安当局が過去1年間でイランが関与する20件以上の殺害を目的とした計画を把握していたと明らかにしました。これにはジャーナリストやイラン政府への反対者に対する脅威も含まれています。
翻訳元: https://therecord.media/iran-cyber-spies-use-fake-mri-scans-as-lure