研究者たちは、放置状態にあるAndroid版IoT(モノのインターネット)連携アプリ61,500件にわたり、重大なセキュリティ・プライバシーリスクを確認しました。
Softwaresupply chain
この調査により、これらのアプリの73.6%に、潜在的な脆弱性、リスクのある組み込みリソース、または安全でない通信経路のいずれかが少なくとも1つ存在することが判明しました。
放置されたIoTアプリに潜むリスク
「When Apps Outlive Vendors: Security Implications of IoT Abandonware」と題されたこの研究は、IoTのライフサイクルにおいて見過ごされがちな側面、すなわちベンダーがアプリストアから削除したり更新提供を停止したりした後も、インストールされたまま動作し続けるモバイルアプリを検証しています。
研究者たちは「IoT放置アプリ(abandonware)」を、Google Playから削除されたアプリ、または2年以上更新を受けていないアプリと定義しています。分析対象のデータセットのうち、54,886件のアプリがGoogle Playから削除されており、6,614件のアプリは2023年3月以降更新されていませんでした。
確認された最も一般的な問題は、古いサードパーティ製ソフトウェアの使用でした。研究者たちは、全体の73.6%にあたる45,248件のアプリに、既知のCommon Vulnerabilities and Exposures(CVE)に関連付けられたライブラリが含まれていることを突き止めました。
これらのCVEのうち、67.6%が「高(High)」または「緊急(Critical)」の深刻度に分類されていました。研究では、放置されたアプリは新たな脆弱性が公表されても修正を受けられないため、デバイス制御機能、クラウドアカウント、位置情報、カメラ、マイク、連絡先、ローカルストレージへのアクセス権を依然として保持している可能性があるアプリケーションに対し、持続的な攻撃対象領域が生じると警告しています。
ただし、著者らは、CVEとライブラリを照合する手法により誤検知が生じる可能性があると注意を促しています。100件のアプリのサンプルを手動検証した結果、バージョン照合後のCVE該当性について52.5%の誤検知率が判明しました。
したがって、「アプリの73.6%がリスクにさらされている」という結果は、フラグが立てられたすべてのアプリが直接的に悪用可能であることの確定的な証拠としてではなく、大規模なリスク指標として捉えるべきです。
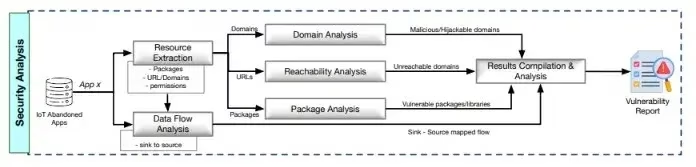
放置されたIoTアプリはまた、旧式または安全性に懸念のあるオンラインインフラへの参照を数多く保持していました。データセット内のすべてのアプリに、到達不能な完全修飾ドメイン名(FQDN)が少なくとも1つ含まれており、69.4%には少なくとも1つのブロックリスト登録済みドメインが含まれていました。
研究者たちは168,718件のユニークなドメインを抽出し、そのうち24.2%がDNS解決を通じて到達不能であることを発見しました。過去の登録情報が入手可能な代表的サンプルでは、5.6%のドメインで所有権が変更されていました。
こうした変更は、アプリがエンドポイントをハードコードしており、かつベンダーによる更新手段が存在しない場合に特に危険です。新たなドメイン所有者が、本来のサービス宛てに送られるはずのトラフィックを受け取ってしまう可能性があるためです。
研究者たちは、マルウェア、フィッシング、詐欺、スパイウェア、または不審なものに分類されるインフラを含む少なくとも1件の悪意あるURLを含むアプリを3,066件確認しました。
放置に関する調査結果の中で最も懸念されるのは、データフローに関するものでした。静的解析の結果、放置アプリにおけるユニークなデータシンクの40.8%が、到達不能・ブロックリスト登録済み・所有権変更済みのいずれかのドメインに関連付けられていることが判明しました。
一方、積極的に保守されているIoTアプリ500件からなる参照サンプルでは、この問題が見られたのはわずか0.4%でした。これらのデータフローには、デバイス識別子、加入者データ、正確なGPS座標など、機微な情報が含まれる場合がありました。
Datarecovery services
調査では、確認された機微データフローの98%がWi-Fiを利用していたことが判明しており、セキュリティが不十分な通信経路や侵害されたバックエンドインフラに依存するアプリケーションにおいて、露出リスクを高めていることが分かりました。
さらに、研究者たちはインストール数が最も多い放置アプリ1,000件を評価しました。その結果、人気の高さが放置後のセキュリティの強さとは相関していないことが判明しました。約40%に1件から3件の緊急(Critical)レベルのCVEが含まれており、62%には高(High)深刻度のCVEが存在し、30件のアプリが破損した外部エンドポイントへデータを送信していました。
これらの調査結果は、デバイスが販売されたり、そのアプリがアプリストアから削除されたりしても、IoTセキュリティの課題が終わるわけではないという事実を改めて浮き彫りにしています。
組織や消費者は、連携アプリの棚卸しを行い、可能な限りサポートが終了したソフトウェアを削除し、不要な権限を取り消し、旧式のIoTデバイスを隔離した上で、サポート終了時期やセキュリティ更新について明確な方針を示しているベンダーへの切り替えを検討すべきです。
SOCのすべてのアラート調査を21分短縮。即時対応のためのIOCコンテキストでSOCを強化: TI LookupをSOCに統合する
翻訳元: https://gbhackers.com/researchers-find-security-risks-in-73-6-of-61500-abandoned-iot-apps/