- ShinyHuntersがライバル集団Cl0pをハッキングし、ソースコード、ログ、Onionサービスの鍵を窃取
- 同グループはGrav CMSの脆弱性を悪用してCl0pのサイトを改ざんし、自らのロゴと過去の脅迫に対する挑発文を掲載
- 2022年のContiの崩壊を彷彿とさせる抗争で、犯罪グループ間の「サイバー戦争」がエスカレートするリスクが浮上
悪名高いサイバー犯罪集団Cl0pが、それを上回る悪名を誇るデータ漏えい集団ShinyHuntersにハッキングされたとみられます。
攻撃の全貌はまだ明らかになっていませんが、これはまさに「ハッカー同士の因縁対決」と呼べるものであり、本格的なサイバー戦争へとエスカレートする可能性すらあります。
ShinyHuntersは自らのデータ漏えいサイトにCl0pを追加し、72時間以内に身代金を支払わなければ全データをサイバー犯罪の闇市場に流出させると通告しました。今回の攻撃で窃取されたとされるファイルには、ソースコード、Grav CMSのプラグイン、システムログ、その他の情報が含まれるとCybernewsは報じています。ShinyHuntersがCl0pのファイルを非公開のままにする条件として、どれほどの金額を要求しているのかは明らかになっていません。
今もダウンロード中
「われわれが盗んだデータには、ソースコード、gravCMSのプラグインなどが含まれている。現在もダウンロードと確認作業を続けている」と、ShinyHuntersはBleepingComputerに語ったとされています。
同グループはまた、サーバーの/var/logディレクトリ内のすべてのファイルも窃取したと主張しています。これには、システム活動の記録、認証ログ、サーバーへの接続に関連づけられたIPアドレスなどが含まれます。もっとも、これによってCl0pのメンバーの身元が特定できる可能性は低いと考えられます。仮に特定できたとしても、メンバーの多くはおそらくロシア人であり、その活動はほぼ野放しの状態にあるため、大きな意味は持たないでしょう。
とはいえ、身元の暴露(ドキシング)は、防御側が同グループのインフラを妨害する一助になるかもしれません。
ShinyHuntersのこれまでの動きを踏まえると、実際にそうした対応が必要になるかどうかは今後の展開次第です。攻撃者側はさらに、Cl0pのTor Onionサービスの秘密鍵も窃取したと主張しています。
「われわれは彼らのOnion鍵を手にしている。だから、たとえ彼らがこちらを締め出そうとしても意味がない。同じOnion URLをそのままホストできる秘密鍵を、われわれが握っているのだから」と同グループは述べています。
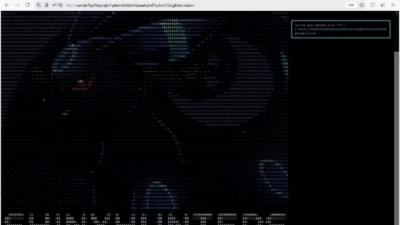
さらにShinyHuntersは、Cl0pのウェブサイトを改ざんしました。同グループは、Cl0pが使用していたGrav CMSに未認証のファイルアップロードの脆弱性を発見し、標的のサーバーやウェブサイトなどへのアクセス権を得たとされています。Cybernewsは、当該サイトが実際に改ざんされ、現在はShinyHuntersのロゴを模したASCIIアートと、自らのTorサイトへのリンクが掲載されていることを確認しました。サイトには次のような大きなメッセージも表示されています。
「THIS SITE HAS BEEN PWN3D BY SHINYHUNTERES #Skids10p ― 次はわれわれを脅さない方がいいぞ」。さらに「’19年からお前らのシステムをルート奪取してるんだよ ;)」とも書かれています。
この「次はわれわれを脅さない方がいいぞ」という一文は、以前Cl0pのメンバーが行ったとされる脅迫に対する当てつけとみられます。この人物はShinyHuntersに対して暴力をちらつかせ、さらに彼らの身元を公に暴露すると脅したとされています。この発言は、Cl0pが2025年に実行したOracle E-Business Suiteへの攻撃キャンペーンの最中になされたものです。
「昨年彼らが実行し、私から情報を盗んだOracle EBSのキャンペーンの最中、Cl0pの人間から個人的にメッセージが届いた。原文はロシア語だが、翻訳すると『俺はお前ら全員合わせたよりも金を持っている。近いうちに殺してやる』というものだった」と、ShinyHuntersはBleepingComputerに語りました。
共食いの世界
サイバー犯罪者はしばしば協力し合います。リソースを共有し、互いのサービスを貸し借りし、キャンペーンを補完し合うこともあります。しかし、それは彼らが何らかの意味で「友人」や「仲間」であることを意味するわけではありません。多くの場合それは単なる便宜上の結びつきにすぎず、少しでもトラブルの気配があれば簡単に崩れ去ります。直近でこうした大きな「内輪もめ」が見られたのは、2022年、ロシアによるウクライナ侵攻が始まったばかりの頃でした。当時、Contiと呼ばれるグループがロシア政府への「全面的な支持」を公然と表明し、ロシアのインフラを狙うサイバー攻撃者に対して自らのリソースを行使すると脅しました。
この発表は大失態に終わりました。Contiの提携先の多くが同グループとの協力関係を断ち、別の一部は公然と同グループを攻撃対象にしたのです。その直後、あるウクライナ人研究者と、内部関係者とみられる人物が6万件以上のメッセージを流出させ、同グループの運営体制や内部組織を白日の下にさらしました。
こうした一連の出来事が、同年後半のContiの崩壊につながりました。ただし、そのメンバーが消え去ったわけではありません。彼らはBlack Basta、Royal、Quantumといった複数のグループへと分裂しました。Contiに関与していた犯罪者の一部は、今も活動を続けているとされています。