
ガレージ・ランサムウェアが出現、パンツァーとインフラ共有の痕跡
新たに確認されたランサムウェア「Galago(ガラゴ)」は、Panzer(パンツァー)グループと連携していると主張しています。両者のTorリークサイトのアドレスに共通のプレフィックスが見られることから名称上のつながりは裏付けられますが、それだけでは運営者やマルウェア、システムへのアクセス権を共有している証拠にはなりま
新たに確認されたランサムウェア「Galago(ガラゴ)」は、Panzer(パンツァー)グループと連携していると主張しています。両者のTorリークサイトのアドレスに共通のプレフィックスが見られることから名称上のつながりは裏付けられますが、それだけでは運営者やマルウェア、システムへのアクセス権を共有している証拠にはなりま
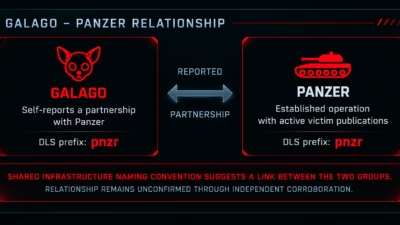
Galagoという名称で追跡されている新興のランサムウェア活動が確認され、既存のPanzerランサムウェアグループとの運用上のつながりが疑われています。世界中の組織を標的とする二重恐喝エコシステムの拡大が懸念されています。 研究者らは2026年9月15日から、Galagoのダークリークサイト(DLS)を直接監視し始め
新たに確認されたランサムウェア・アズ・ア・サービス(RaaS)組織「Panzer」が姿を現しました。Windows、Linux、VMware ESXi、FreeBSDに対応するペイロードを謳っており、企業環境と仮想化環境の両方を狙うクロスプラットフォーム型の脅威として位置づけられています。 このグループは被害者情報の
イタリアではランサムウェアの活動が勢いを増しており、新興のランサムウェア・アズ・ア・サービス(RaaS)グループ「Panzer」が急速に注目を集めています。 Ransomfeedの報告によると、2026年9月上旬までにイタリアの組織に対する攻撃は212件に達しており、これは2025年通年で記録された169件をすでに上
Panzerと呼ばれる新たに確認されたランサムウェアの活動グループが、11カ国にまたがる16件の被害組織をリークサイトに掲載したと報じられています。これは、アフィリエイト主導の二重恐喝キャンペーンを支援するRaaS(Ransomware-as-a-Service)プラットフォームがまた一つ台頭したことを示しています。
Panzerランサムウェアは新たなRaaS(Ransomware-as-a-Service)として登場し、これまでに11カ国16件の被害を公表しています。データ窃取とファイル暗号化を組み合わせた手口が特徴です。DownloadReference Apps CyberXtronの調査によると、専用のリークサイトは202