「PDF Identity Verifier」と呼ばれるこのアドオンは、2026年9月3日にFirefoxアドオンストアに登場しました。悪意のある機能は9月11日公開のバージョン1.4で追加されています。
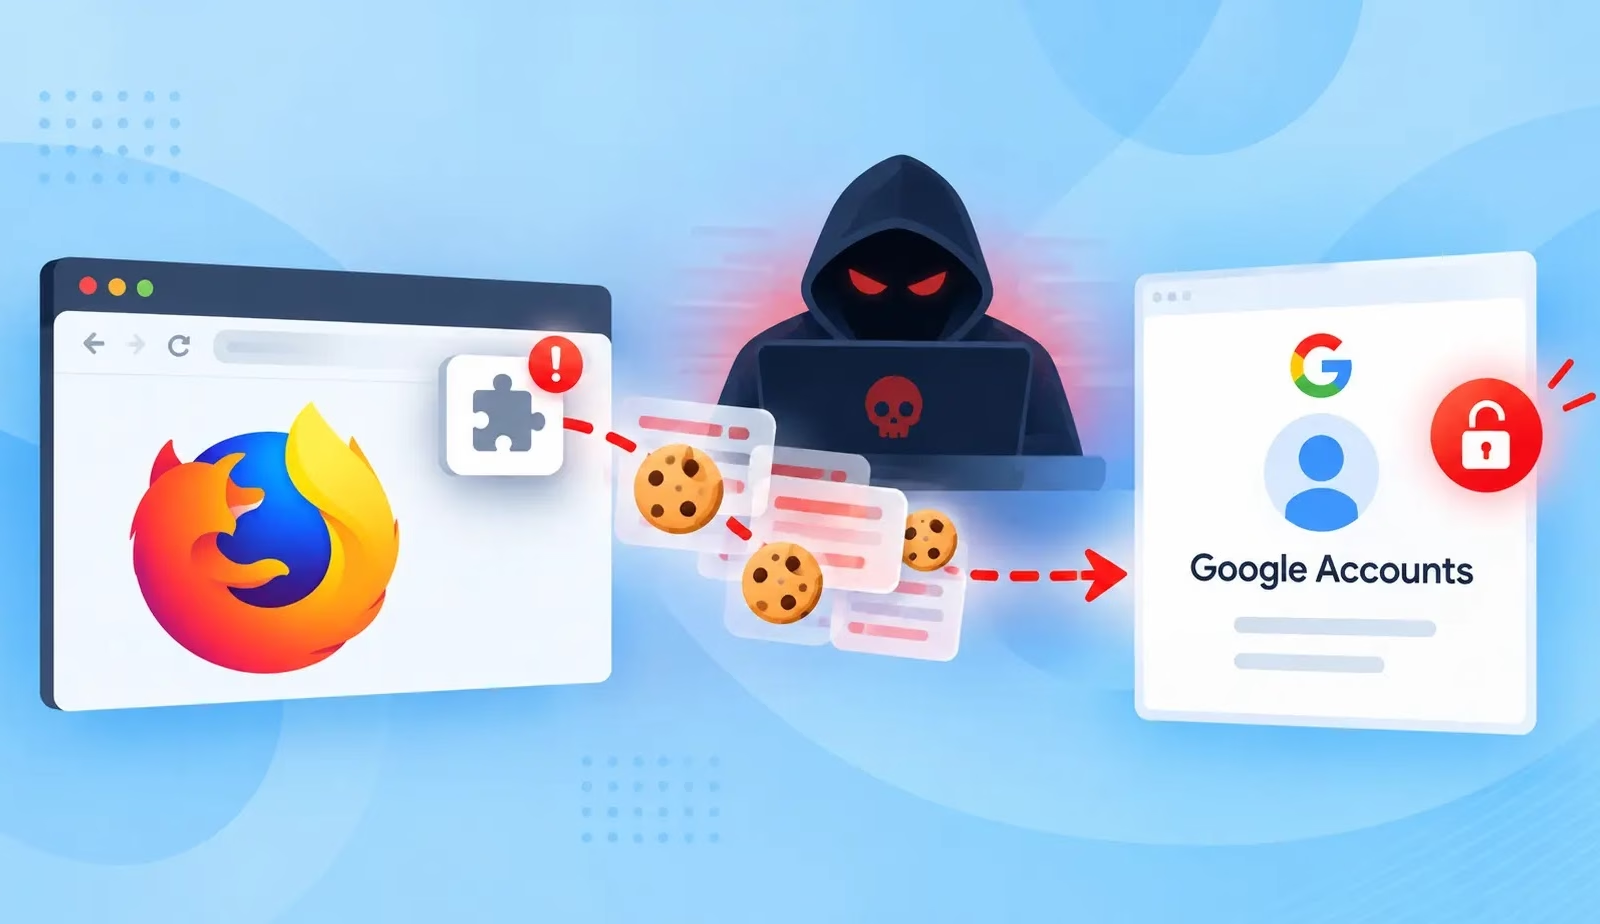
Socketによると、この拡張機能の利用者は少数にとどまっており、想定される影響は限定的だといいます。ただし、その設計は注目に値します。ストアに提出されたファイル自体には、窃取処理のハードコードされたルーチンも、狙われるGoogleアカウントの情報も、窃取先アドレスも一切含まれていません。拡張機能は、インストール後になって初めてこれらの指示を受け取る仕組みになっています。
インストールされると、拡張機能は5秒待ってからpdf[.]gusercontent[.]com/oninstalledを開きます。これはGoogleの正規ドメインであるgoogleusercontent.comではなく、攻撃者が管理するなりすましドメインです。
このページ上のスクリプトは、コンテンツスクリプト内のメッセージブリッジを介して設定データを拡張機能に送信します。
バックグラウンドスクリプトはそのデータをbrowser.storage.localに保存します。そして、受け取った文字列を使ってネットワークレスポンスのリスナーを登録し、ブラウザのタブに注入するコードを選択します。
つまり、この拡張機能の危険な挙動は、提出されたファイル内に完全なルーチンとして可視化されているのではなく、実行時に組み立てられる仕組みになっているのです。
ランディングページのスクリプトは、GoogleのFederated Credential Management APIも利用し、サインイン済みのアカウントを特定します。被害者のメールアドレスと識別子を取得したうえで、攻撃者がホストする2つ目のスクリプトを取得し、ブラウザを正規のaccounts.google.comのサインインページへと誘導します。
このページが開くと、拡張機能は取得したスクリプトをタブに注入します。全画面表示の「本人確認中です…」というオーバーレイでこの動作を隠しながら、スクリプトはGoogleのサインインフローを操作していきます。
Googleがパスワード変更を要求した場合、このスクリプトは新しいパスワードを生成して送信することができ、そのパスワードは攻撃者にも把握されています。さらにSocketによると、アカウントページの内容をリアルタイムで、約0.5秒ごとに攻撃者のインフラへ送信しているといいます。
なお、このパスワード変更の挙動は条件付きで発動するものであり、露出したすべてのアカウントでパスワードが変更されたことを示す証拠ではありません。この拡張機能の識別子は[email protected]です。
ポルトガル語によるPDF確認を口実にしている点や、ローカライズされた文字列から見て、ポルトガル語圏・スペイン語圏のユーザーを主な標的としているとみられますが、報告されているインストール数自体は依然として少数にとどまっているとSocketは述べています。
注: IPアドレスとドメインは、誤ってアクセスやリンク化されることを防ぐため、意図的に無害化表記(例: [.])にしています。再度有効な形式に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。貴チーム向けの詳細はこちら
翻訳元: https://cyberpress.org/firefox-extension-hijacks-google-accounts/