脅威アクターがFortinet製品とF5製品の複数の脆弱性を悪用し、タイのブロードバンド事業者3BBのシステムに侵入していたことが、Hunt.ioの調査で判明しました。
今回の攻撃が発覚したのは、ハッカーがタイ国内のインフラでホストされているオープンディレクトリに、自らの侵入ツール一式を残していたことがきっかけでした。
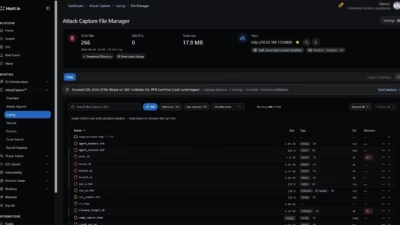
このディレクトリには30個のサブディレクトリにまたがる298個のファイルが含まれており、複数のエクスプロイトスクリプト、ブルートフォースおよび特権昇格ツール、認証情報窃取スクリプト、侵害済みマシンの一覧、さらに永続的なバックドアとして設定されたMeshCentralインスタンスエージェントなどが確認されました。
「これらのファイルはExploit、Victim、Config、Historyといった運用カテゴリー別にタグ付けされており、稼働中のステージング環境と一致する構成でした」とHunt.ioは指摘しています。
同社によれば、これらのツールはタイ最大級の固定回線ブロードバンドサービス事業者の一つで数百万人のユーザーを抱える3BB(Triple T Broadband)、および同社の旧親会社であるJasmineを標的として、専用に作成されたものだといいます。
初期侵入は、FortiGate SSL-VPNエンドポイントに対する入念なフィンガープリンティングによって達成されました。攻撃者は8本のシェルスクリプトを用いて機器のファームウェアバージョンを特定し、脆弱性の有無を調べたうえでエクスプロイトを展開しました。
攻撃者はCVE-2018-13379、CVE-2022-42475、CVE-2023-27997、CVE-2024-21762といった脆弱性をスキャンで探し出し、対象インスタンスのファームウェアバージョンを確認したうえで、CVE-2024-21762を狙ったエクスプロイトを展開し、リモートコード実行(RCE)を達成しました。
これと並行して、脅威アクターは被害者のF5 BIG-IPインスタンスに対しても偵察活動を実施し、CVE-2021-22986、CVE-2022-1388、CVE-2023-46747など複数の脆弱性を調査したほか、ロードバランサーの背後で稼働していた3BBの社内向け営業代理店ポータルに対しても探索を行いました。
初期侵入に成功した後、ハッカーはPwnKitやDirty COWのエクスプロイト、さらに専用のSUIDバックドアインストーラーを使い、複数のLinuxシステムでroot権限の奪取を試みました。
「ホストの侵害に成功した後、攻撃者はMeshCentralをコマンド&コントロール(C&C)プラットフォームとして利用し、リモート管理を目的とした永続的なリモートアクセスを確立しました」とHunt.ioは述べています。
続いて攻撃者は、ホストの探索、リモートアクセス、認証情報の窃取を目的とした各種スクリプトを用いて、3BBの社内環境全体を横方向に移動していきました。
攻撃者はSSHキー、PHP設定情報、データベースの認証情報、SNMPコミュニティ文字列、RADIUS認証データの窃取を試み、さらに社内データベースに対してパスワードなしのMySQL認証を試みていました。
さらに脅威アクターは、「機密ファイルの読み取り、PHP製Webシェルの展開、SSHキーの挿入、データベース権限の変更」を行う2本のスクリプトを使用し、環境全体にわたって永続化と横展開のための複数の手段を確保していた、とHunt.ioは指摘しています。
最後に攻撃者は、脆弱性の悪用やバックドア展開に関連する痕跡を消去するためのスクリプトを実行し、PHP製Webシェル、MeshCentralの展開用スクリプト、システムログなどを削除しました。
「このスクリプトは最後に、隠されたSUIDバイナリの確認やMeshCentralサービスが依然として稼働していることの確認など、永続化の仕組みが機能し続けているかどうかを検証して終了します。このことから、この痕跡消去作業は侵入を隠蔽しつつ、侵害済みシステムへの継続的なリモートアクセスを確保することを意図したものだったとわかります」とHunt.ioは述べています。
翻訳元: https://www.securityweek.com/thai-broadband-provider-hacked-via-fortinet-vulnerability/