
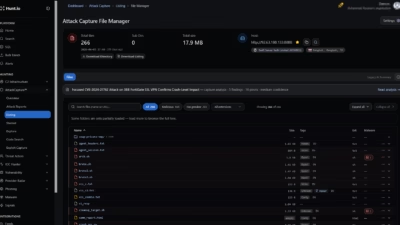
設定ミスのサーバーからタイ大手ISPへの大規模侵入が露呈
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
脅威アクターがFortinet製品とF5製品の複数の脆弱性を悪用し、タイのブロードバンド事業者3BBのシステムに侵入していたことが、Hunt.ioの調査で判明しました。 今回の攻撃が発覚したのは、ハッカーがタイ国内のインフラでホストされているオープンディレクトリに、自らの侵入ツール一式を残していたことがきっかけでした
脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。 攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベー