脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。
攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベースを標的にしたほか、侵害したシステムへの制御を保持しつつ証拠を消去するためのスクリプトを準備していました。
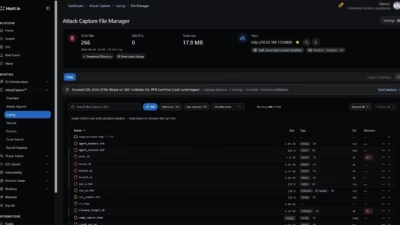
Hunt.ioが発見したこの攻撃活動は、タイ国内のサーバー92.63.180[.]133:8888上でホストされていた公開ディレクトリを特定したことがきっかけでした。
公開されていたツールキットからは、攻撃者がmail.3bb.co[.]th:10443のFortiGate 60F SSL-VPNアプライアンスに対して組織的な偵察を行っていたことがわかります。
スクリプトはこのデバイスのフィンガープリンティングを行い、FortiOSのビルドを特定したうえで、複数の既知のFortiGate脆弱性への該当性を検証し、VPN認証情報のテストも実施していました。
脅威アクターが最終的に狙いを定めたのは、CVE-2024-21762です。これはFortiOSのSSL-VPNにおける境界外書き込みの脆弱性で、影響を受けるシステム上で未認証のリモートコード実行を可能にする恐れがあります。
復元されたスクリプトからは、攻撃者が段階的なチェックを用いてこの脆弱性を検証していたことがうかがえます。具体的には、制御されたサービスクラッシュのテストや、脆弱なアプライアンスとパッチ適用済みのものを見分けるための不完全なHTTPリクエスト手法が含まれていました。
標的の脆弱性を確認した後、攻撃者はエクスプロイトチェーンを使用してポート9443経由で92.63.180[.]133へのリバースシェルを確立したとみられています。
このディレクトリには、FortiOSのファームウェアイメージを取得するためのスクリプトも含まれており、標的のFortiGateのモデルやファームウェアバージョンに合わせてリターン指向プログラミング(ROP)ペイロードを調整する目的だったとみられます。
初期アクセス後、攻撃者はMeshCentralを展開しました。これは正規のオープンソースリモート管理プラットフォームですが、ここではコマンド&コントロール用のチャネルへと転用されていました。
復元されたmeshagent.mshの設定ファイルには、TH-3BBという名前のデバイスグループが参照されており、/agent.ashxのWebSocketエンドポイントを使ってwww.ayuthayatech[.]comに接続していました。
devices.jsonのエクスポートデータからは、複数のデバイスがMeshCentral環境に登録されていたことが示されています。インベントリが生成された時点で複数のシステムが稼働中であったと報告されており、エージェントはroot権限で実行されていました。
また、この攻撃活動にはインストールスクリプトとフォールバック用の展開手法も含まれており、攻撃者が一つの永続化経路が失敗した場合に備えて、アクセスを維持する意図があったことがうかがえます。
攻撃者の目的は、VPNの境界にとどまらなかったとみられます。スクリプトは内部の10.11.x.xのネットワーク範囲、SSHサービス、FTPサーバー、MySQLインスタンス、そして内部のPentaho/Tomcatサーバーを標的にしていました。
このツール群には、SSHキー、PHP設定ファイル、データベースのパスワード、シェル履歴、SNMPコミュニティ文字列を収集するために設計された認証情報窃取用のルーチンも含まれていました。
また、このアクターはJasmineおよびTriple T Broadbandの環境に紐づくOpenVPNの設定のほか、Jasmineブランドのシステムに関連するセッションの痕跡も保有していました。
これは関連インフラに対する並行的な攻撃活動の可能性を示唆していますが、現時点で入手できる証拠だけでは、侵害の全容を独自に裏付けるには至っていません。
クリーンアップ用スクリプトは、ログ、エクスプロイトに使用したファイル、Webシェル、シェル履歴を削除する一方で、MeshCentralエージェントと隠されたSUIDバックドアは温存していました。
各組織は、影響を受けるFortiGateアプライアンスへ直ちにパッチを適用するとともに、VPN認証ログを監査し、不正なMeshCentralの展開がないか調査したうえで、特権を持つ認証情報と証明書をローテーションし、復旧作業の前にフォレンジック証拠を保全すべきです。
16,000以上の組織から得た最新のインテリジェンスで、脅威の検知率を58%向上。TIフィードを統合することで、貴社のSOCを強化しませんか