
脅威アクターが、FortiGateのSSL-VPNに存在する重大な脆弱性 CVE-2024-21762 を悪用し、タイのブロードバンド事業者Triple T Broadband(3BB)を標的にしました。攻撃者は同社の内部環境へのアクセス権を獲得し、永続的な制御を維持するためにMeshCentralのリモート管理エージェントを展開していました。
脆弱性評価サービス
Hunt.ioは、AttackCaptureがタイに設置されたサーバー上でインターネットからアクセス可能なディレクトリを発見したことをきっかけに、この攻撃活動を突き止めました。このディレクトリには、悪用ツール、認証情報窃取用のスクリプト、VPN関連の資料、セッションクッキー、そして侵害済みデバイスの一覧が保存されていました。
2026年6月3日に最初に確認された時点で、92.63.180[.]133:8888に置かれたこのディレクトリには、30個のサブディレクトリにわたって298個のファイルが格納されていたと報告されています。
FortiGateの悪用チェーン
回収されたツール類から、攻撃者が当初、mail.3bb.co[.]th:10443で稼働するFortiGate 60F SSL-VPNアプライアンスに狙いを定めていたことが判明しました。
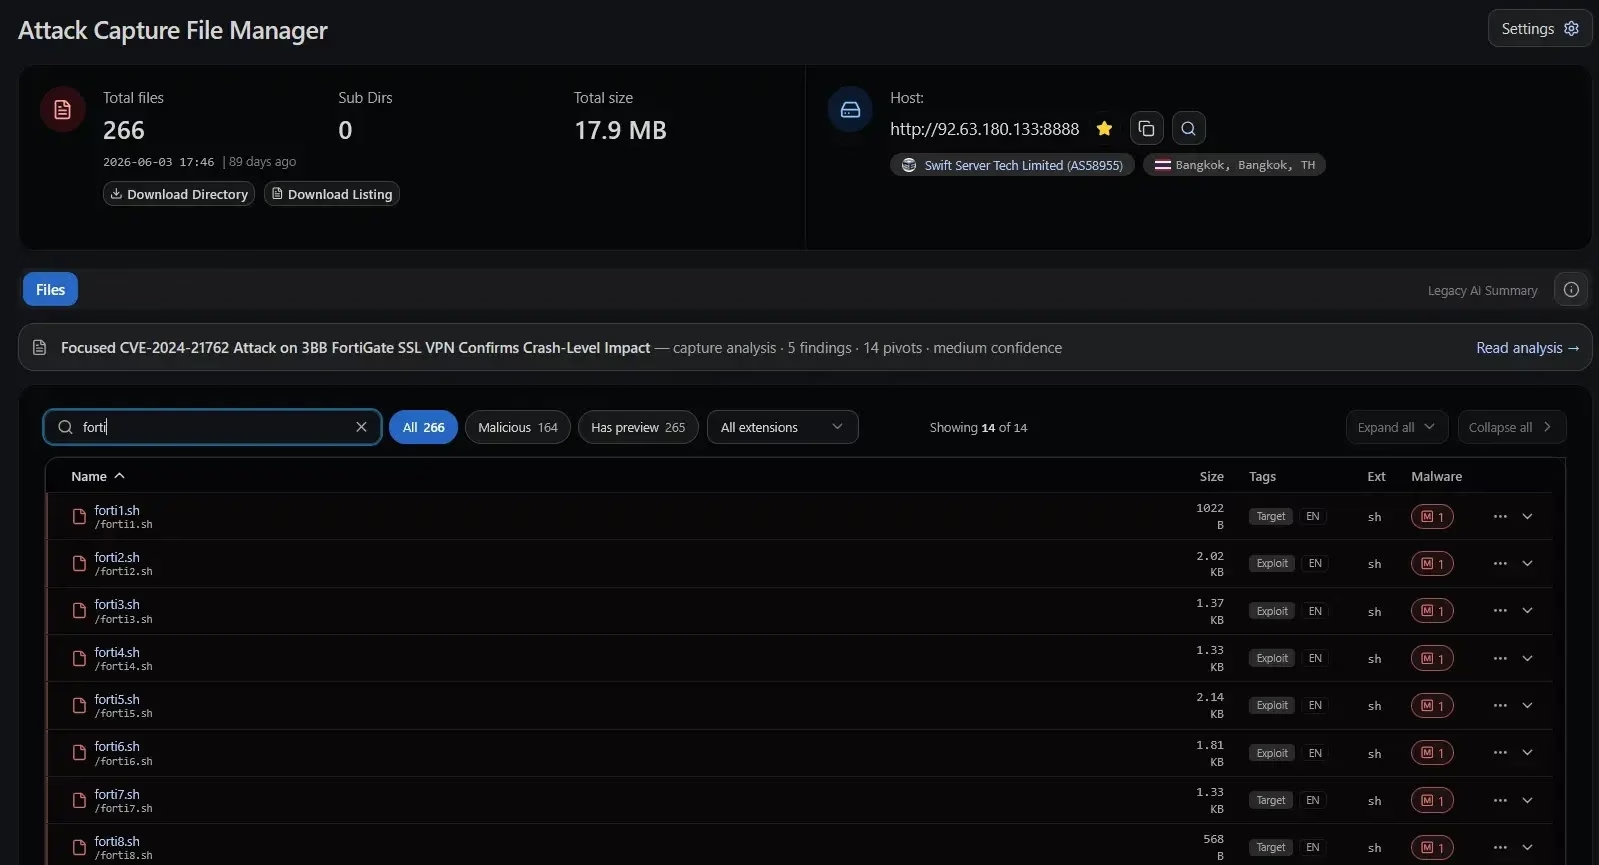
forti1.shからforti8.shまでの一連のスクリプトは、デバイスのフィンガープリンティングを行い、SSL-VPNインターフェースに複数の既知のFortiGate脆弱性が存在しないか確認し、さらに組織固有の認証情報をVPNログインエンドポイントに対して試行していました。
最終的に攻撃者が選んだのはCVE-2024-21762です。これはFortiOSのSSL-VPNに存在する境界外書き込みの脆弱性で、影響を受けるデバイス上で認証なしのリモートコード実行を可能にします。
攻撃者のツールキットには、脆弱なサービスを特定し、制御されたクラッシュを引き起こし、FortiGate 60Fプラットフォーム向けにペイロードを最適化するために設計された、概念実証・検証・実行用の各スクリプトが含まれていました。
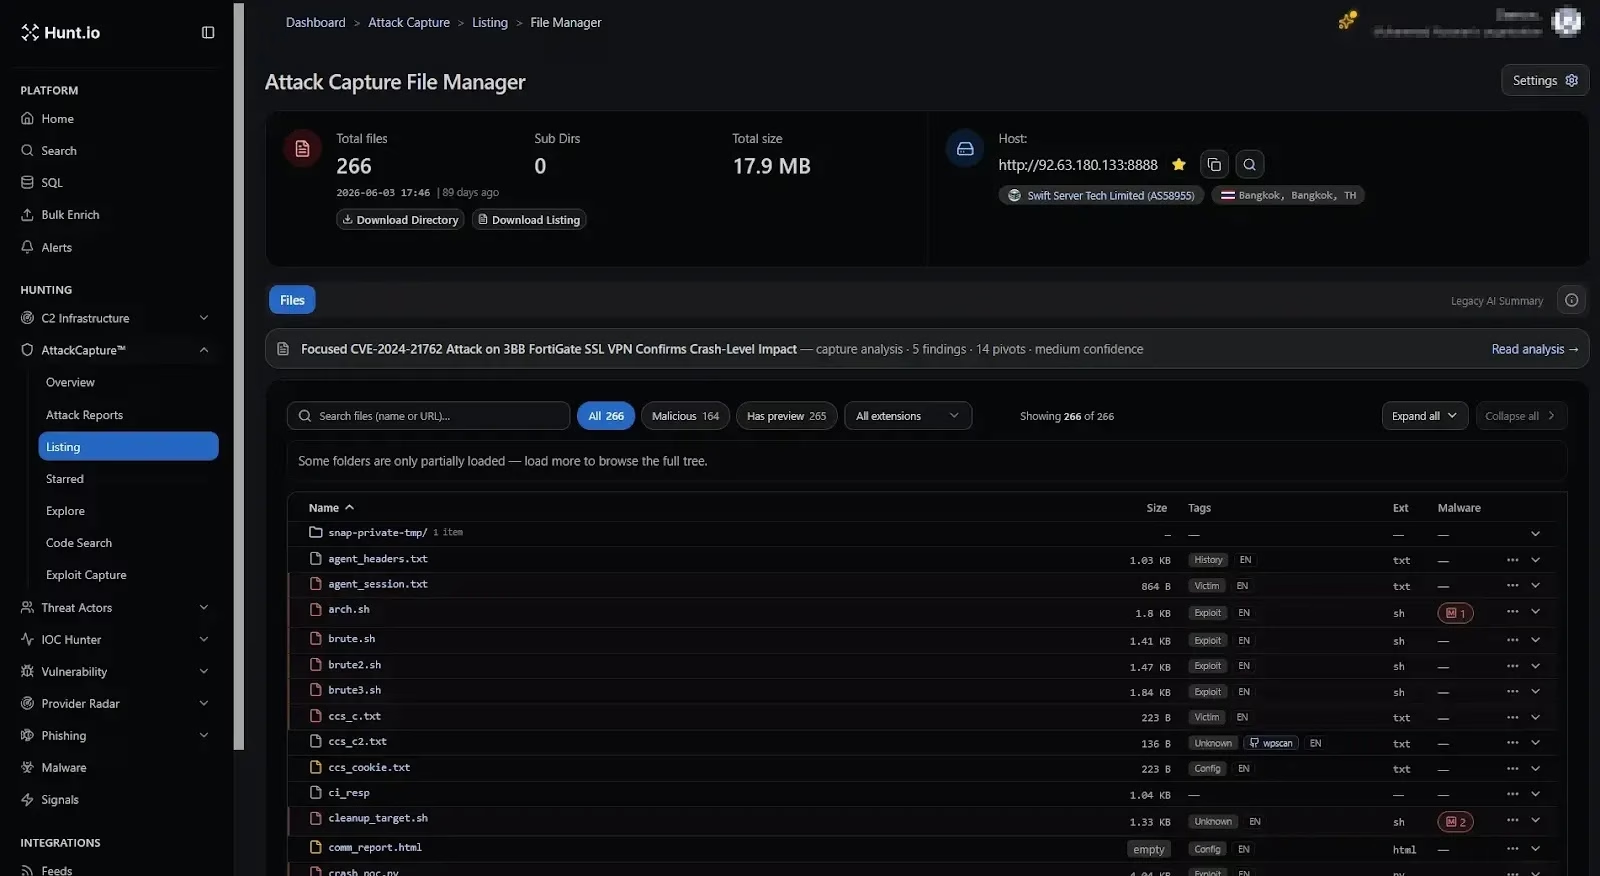
報告によれば、一連の悪用チェーンの全体は/remote/hostcheck_validateに対して細工したリクエストを送信し、メモリを準備した上でROP(Return-Oriented Programming)ペイロードを実行するというものでした。
このペイロードは、Node.jsベースのリバースシェルを起動し、ポート9443経由でステージングサーバー92.63.180[.]133へ接続を確立していました。
さらに攻撃者は、対応するFortiOSファームウェアイメージのダウンロードも試みていました。これはデバイス固有のROPガジェットを特定し、悪用の成功率を高めるためとみられます。
あるスクリプトには、ファームウェアを要求する際にデバイスになりすますため、標的アプライアンスのシリアル番号FGT60FTK2209FY0Vが含まれていました。
アクセス権を獲得した後、脅威アクターは正規のオープンソースリモート監視・管理プラットフォームであるMeshCentralをバックドアとして展開しました。
回収されたmeshagent.msh設定ファイルからは、TH-3BBという名前のデバイスグループが確認され、MeshCentralのWebSocketエンドポイント/agent.ashxを使って、エージェントをwww.ayuthayatech[.]comへ接続させるよう指示していたことが分かりました。
devices.jsonファイルには、登録済みシステムの一覧が含まれており、ホスト名、内部・公開の両方のIPアドレス、OS情報、接続状況、エージェントの権限レベルなどが記録されていました。
報告によれば、複数のエントリがアクティブな状態にあり、エージェントがroot権限で動作していたことから、攻撃者が複数のシステムに対して管理者レベルの制御を確立していたことがうかがえます。
攻撃者はmesh_fix.sh、mi2_vps.sh、ghost_mesh.shといった展開用スクリプトを使用し、MeshCentralエージェントを展開する前にインストールの自動化、外部への通信の疎通確認、そしてエンドポイントセキュリティ製品の有無のチェックを行っていました。
ソフトウェアサプライチェーンセキュリティ
公開状態にあったツールキットには、3BBの内部環境である10.11.x.xおよびtriplet.co.thドメインに関連するシステムを標的にしたスクリプトが含まれていました。回収されたネットワーク設定データからは、一部のコマンドがすでに侵害済みの内部ホストから実行されていたことが示唆されています。
侵害後に使用されたツール群には、SSHパスワードスプレー用のユーティリティ、MySQL列挙スクリプト、Webシェル展開用のルーチン、認証情報窃取スクリプトが含まれていました。cred_hunt.shスクリプトは、SSH秘密鍵、PHP設定ファイル、データベース認証情報、SNMPコミュニティ文字列、シェル履歴を探索するものでした。
懸念されるのは、db_creds.shスクリプトがradius_corp、radiusinfo、job_radiusという名前のRADIUSデータベースを標的にしていた点です。これらのシステムには加入者の認証データやネットワーク機器情報が含まれている可能性があり、アクセスの拡大や認証情報の収集を狙う攻撃者にとって価値の高い標的となります。
また攻撃者は、Ghostcatとして知られるCVE-2020-1938を用いて、10.11.152[.]4:8009で稼働する内部のPentaho/Tomcatサーバーも標的にしていました。Hunt.ioの報告では、侵害されたLinuxアプリケーションサーバー上でroot権限によるコマンド実行が行われた形跡が確認されています。
クリーンアップスクリプトcleanup_target.shは、悪用に使用したファイルの削除、Linuxログの消去、シェル履歴の消去、Webシェルの削除を目的として設計されていました。しかし、このスクリプトはMeshCentralエージェントと、/usr/local/bin/.rcに仕込まれた隠しSUIDバックドアについては意図的に温存しており、証拠を破壊しながらもアクセスを維持できるようにしていました。
各組織は、FortiGateアプライアンスを直ちにパッチ適用し、不審な認証やSSL-VPNのアクティビティがないかVPNログを調査し、不正なMeshCentralエージェントの有無を確認するとともに、侵害が疑われる場合はVPN、SSH、データベース、RADIUS、アプリケーションの各認証情報をローテーションすべきです。
侵害指標(IoC)
| 種別 | 指標 | 説明 |
|---|---|---|
| 攻撃者インフラ | 92.63.180[.]133 |
悪用ツールをホストするステージングサーバー |
| 公開ディレクトリ | 92.63.180[.]133:8888 |
一般公開されていた攻撃者のディレクトリ |
| リバースシェル | 92.63.180[.]133:9443 |
FortiGateの悪用で使われたコールバック用リスナー |
| MeshCentral C2 | www.ayuthayatech[.]com |
永続化に使われたリモート管理サーバー |
| MeshCentralパス | /agent.ashx |
WebSocketによるエージェント通信用エンドポイント |
| Meshグループ | TH-3BB |
攻撃者が定義したMeshCentralデバイスグループ |
| FortiGateの標的 | mail.3bb.co[.]th:10443 |
標的となったFortiGate SSL-VPNエンドポイント |
| Webポータルの標的 | agent.3bb.co[.]th |
標的となった3BB内部のエージェントポータル |
| F5 BIG-IPの標的 | 110.164.192[.]228 |
脆弱性の有無を調査された管理インターフェース |
| VPNエンドポイント | 110.164.129[.]67:443 |
回収された設定ファイル内のJasmine OpenVPNエンドポイント |
| 内部の標的 | 10.11.152[.]4:8009 |
Ghostcat経由で標的にされたPentaho/Tomcatホスト |
| 永続化 | /usr/local/bin/.rc |
隠しSUIDバックドアのパス |
| MeshCentral関連ファイル | meshagent.msh |
エージェント設定ファイル |
| デバイス一覧 | devices.json |
MeshCentralに登録済みのシステム一覧 |
| Webシェル | /var/www/html/info.php |
MySQLの悪用を通じて作成されたPHP製Webシェル |
注: 本記事内のIPアドレスおよびドメインは、意図しない名前解決やハイパーリンク化を防ぐため、意図的にディフェイング処理(例: [.])を施しています。再度有効な形式(re-fang)に戻す作業は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中でのみ行ってください。
活動中のマルウェアやフィッシングの発生から24時間以内に、SOCを最新の状態に保ちましょう。 早期検知でインシデントを未然に防ぐANYRUNを試す。
ダウンロードアンチウイルスソフトウェア
翻訳元: https://gbhackers.com/hackers-exploit-fortigate-ssl-vpn-flaw/