
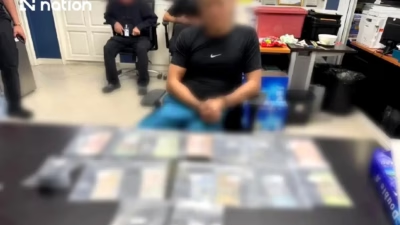
タイ「反詐欺マトリックス」作戦、5億バーツ規模の詐欺組織を摘発
タイの捜査当局は先日、国際的なオンライン詐欺シンジケートに所属する容疑者39人を拘束しました。さらに、5億バーツ超に相当する不正資産も押収しています。「タイ反詐欺マトリックス(Thailand Anti-Scam Matrix)」と名付けられたこの大規模作戦は、11の県にまたがって実施されました。
タイの捜査当局は先日、国際的なオンライン詐欺シンジケートに所属する容疑者39人を拘束しました。さらに、5億バーツ超に相当する不正資産も押収しています。「タイ反詐欺マトリックス(Thailand Anti-Scam Matrix)」と名付けられたこの大規模作戦は、11の県にまたがって実施されました。
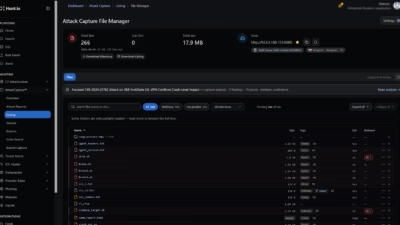
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
脅威アクターがFortinet製品とF5製品の複数の脆弱性を悪用し、タイのブロードバンド事業者3BBのシステムに侵入していたことが、Hunt.ioの調査で判明しました。 今回の攻撃が発覚したのは、ハッカーがタイ国内のインフラでホストされているオープンディレクトリに、自らの侵入ツール一式を残していたことがきっかけでした
脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。 攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベー
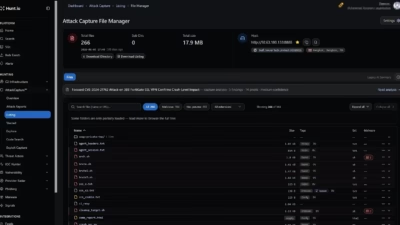
脅威アクターが、FortiGateのSSL-VPNに存在する重大な脆弱性 CVE-2024-21762 を悪用し、タイのブロードバンド事業者Triple T Broadband(3BB)を標的にしました。攻撃者は同社の内部環境へのアクセス権を獲得し、永続的な制御を維持するためにMeshCentralのリモート管理エー
中国と関連が疑われる脅威アクターが、Anthropic社のClaude CodeとDeepSeek-v4-proを、政府機関、台湾の産業界、金融サービス組織を標的とする現在進行中の侵入キャンペーンに組み込んでいたことが分かりました。NetworkSecurity TencShellは2026年5月にCato CTRL
大きな発見として、Kaspersky Securelistのサイバーセキュリティ...

当初は夢の仕事のように思えた――「海外でオンラインの仕事をして月6万ルピー稼げる...

タイは木曜日、主に東南アジアに拠点を置く犯罪組織が世界中の被害者から年間数十億ド...