タイを標的としたマルウェアキャンペーンが、インド太平洋地域の経済・安全保障評価を装ったルアーでLOTUSLITE V2を拡散しています。正規ソフトウェアのPDFgearを悪用し、Windowsシステム上で悪意のあるコードを実行させる手口です。
Protect Devices
提供された技術分析は、この.NET製インプラントがLOTUSLITEの後継であると高い確度で評価しています。ただしMustang Panda(別名Earth Preta)との関連は分析上の評価にとどまり、独立して確認された帰属(アトリビューション)ではありません。
ネイティブのC++からマネージドのC#へ設計を移行したことで、バージョン管理されたプロトコルとアプリケーション層の暗号化が導入されました。一方で、従来のLOTUSLITE活動に見られた運用上のパターンは引き継がれています。
侵入の起点は、公開されたZoho WorkDriveのリンクです。このリンクからIntegrated_Assessment_Indo-Pacific_Economic_and_Security.zipがダウンロードされます。
アーカイブには、評価レポートを装った実行ファイルとCommonLib.dllが含まれています。アーカイブをダウンロードした時点ではファイルが届くだけで、ランチャーを実行すると、文書化された侵害の連鎖が始まります。
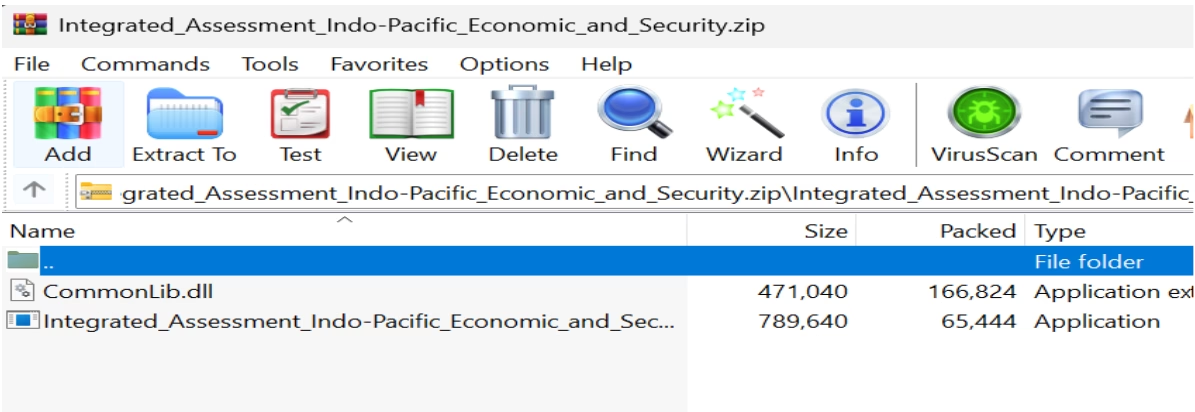
この実行ファイルにはバージョン2.1.18.0のRegExtアセンブリが含まれており、エントリポイントはRegExt.Program.Main()です。実行するとC:\ProgramData\Microsoft\DeviceSyncを作成し、悪意のあるライブラリと並べてRegExt.exeを配置します。
続いて、RegExt.exeとして動作する署名付きのPDFgear実行ファイルが、このディレクトリからCommonLib.dllを読み込みます。
このDLLサイドローディングにより、攻撃者の制御するコードが信頼されたアプリケーションの実行フローに入り込みます。分析では、PDFgearの脆弱性や、同社の配布インフラが侵害された形跡は確認されていません。
Vulnerability assessment service
マルウェアは実行コンテキストに応じて永続化の方法を選択します。TrySetPersistKeyルーチンは、SYSTEM権限で動作している場合は実行ファイルをシステム全体のRunキーに書き込みます。それ以外の場合は、現在のユーザーのWindows\Load値を設定します。
さらに別の改変では、PdfGear.App.1のファイル関連付けのオープンコマンドをハイジャックします。関連付けられた文書の操作は、DeviceSync内のPDFLauncher.exeにリダイレクトされます。
AntaresがGBhackersに共有したレポートによると、このキャンペーンはクラウドでのホスティングによる配信、DLLサイドローディング、レジストリによる永続化、暗号化されたコマンド&コントロール通信を組み合わせています。
引数の%1は、選択された文書のパスをこのランチャーに渡します。
LOTUSLITE V2マルウェア
メモリ分析では、PDFgear_DeviceSync_Mutexという名前付きミューテックスも特定されました。この同期オブジェクト、配置ディレクトリ、想定外のPDFgearのレジストリ変更は、調査の手がかりとなるアーティファクトです。
これらが併せて確認されることは、ファイル名ひとつよりも多くの情報をもたらします。
インプラントは2つのコマンド&コントロールアドレス、31[.]59[.]184[.]185と103[.]175[.]50[.]32をバイト配列に格納しています。これらは1バイトのXORキー0x55でデコードされます。
設定には、UDPポート53のほか、ポート443、80、22、21、8080、1080にわたるセキュアなWebSocket接続が含まれます。
接続に失敗すると、1秒、3秒、5秒、10秒、30秒と、徐々に間隔を延ばして再試行します。提供された分析はアウトバウンドのTCP接続を報告していますが、設定だけでは、すべてのトランスポートが実際に使われたことの証明にはなりません。
プロトコルには、PRO1と名付けられた0x50524F31が導入されました。これは従来文書化されていたLOTUSLITEのマーカーに置き換わるものです。そのため、古い定数にのみ一致するシグネチャは見直しが必要です。
アプリケーション層のAES-256-GCMは、トランスポート層の暗号化とは独立してメッセージの内容を保護します。
インプラントはBeCtrl.Compat.BcryptAesGcmを通じて、.NETの高レベルなラッパーに頼らず、ネイティブのbcrypt.dllを直接呼び出します。これにより、古い環境との互換性を確保しています。
Acronisの過去の調査では、LOTUSLITEは地政学的なルアーとDLLサイドローディングで配信されるC++製のバックドアとして文書化されていました。ProgramDataへの配置、レジストリによる永続化、HTTPS通信を特徴としています。
Acronisは、このキャンペーンをMustang Pandaの犯行と中程度の確度で結び付けました。これは、今回提供された後継版の評価との重要な違いです。
新しい検体は、実行手法、体裁の作り方、タイを標的とする点が従来と重なっており、活動の連続性を裏付けています。ただし、手法が共通していても、作成者が同一であることの独立した証明にはなりません。
Malpediaも同様に、確立されたLOTUSLITEファミリーをMustang Pandaと関連付け、スパイ活動を目的としたリモートアクセス機能を持つと説明しています。
Protect Devices
防御側がまず取り組むべきは、従来のネットワークシグネチャだけに頼らず、次の事象を相関させることです。DeviceSyncの実行、PDFgearの不審な子プロセスの動作、永続化に関する改変、特定されたインフラへの接続です。
侵害指標(IOC)
| 種類 | 指標 | 根拠 |
|---|---|---|
| ネットワーク | 31.59.184[.]185 | プロセスに紐づくTCP/443およびUDP/53の通信。 |
| ネットワーク | 103.175.50[.]32 | NIDSのキャプチャで確認された、複数ポートでの繰り返しの通信。 |
| ファイル | C:\ProgramData\Microsoft\DeviceSync\RegExt.exe | 配置された実行ファイル。 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング)しています(例:[.])。無害化を元に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止。ANYRUNのSandboxをSOCに統合しましょう。
翻訳元: https://gbhackers.com/lotuslite-v2-malware/