
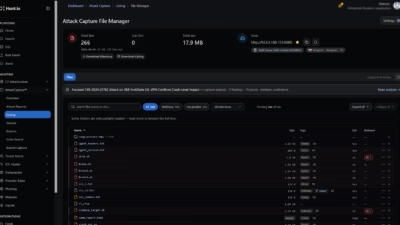
設定ミスのサーバーからタイ大手ISPへの大規模侵入が露呈
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
攻撃者自身の攻撃用インフラにおける重大な設定ミスにより、タイの大手インターネットサービスプロバイダーを標的にした侵入の手口がほぼ全て偶然にも明らかになりました。Hunt.ioのアナリストは、この攻撃者が運用する、保護されておらず外部から自由にアクセスできるサーバーを発見しました。このサーバーには3
脅威アクターがFortinet製品とF5製品の複数の脆弱性を悪用し、タイのブロードバンド事業者3BBのシステムに侵入していたことが、Hunt.ioの調査で判明しました。 今回の攻撃が発覚したのは、ハッカーがタイ国内のインフラでホストされているオープンディレクトリに、自らの侵入ツール一式を残していたことがきっかけでした
脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。 攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベー
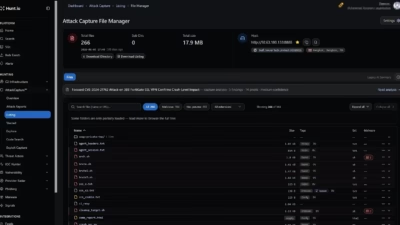
脅威アクターが、FortiGateのSSL-VPNに存在する重大な脆弱性 CVE-2024-21762 を悪用し、タイのブロードバンド事業者Triple T Broadband(3BB)を標的にしました。攻撃者は同社の内部環境へのアクセス権を獲得し、永続的な制御を維持するためにMeshCentralのリモート管理エー
SonicWallは、同社のSMA1000シリーズ・セキュアリモートアクセスゲートウェイおよびSSL-VPNアプライアンスのユーザーに対し、実際の攻撃で悪用されている新たなゼロデイ脆弱性2件へのパッチ適用を急ぐよう呼びかけています。 SonicWallが火曜日に公開したアドバイザリによると、これらの脆弱性

Arista Networksは月曜日、集中管理プラットフォームであるVeloCloud Orchestrator(VCO)に存在する深刻度クリティカルのOSインジェクション脆弱性に対するパッチを公開し、この脆弱性がすでにゼロデイとして実際の攻撃に悪用されていると警告しました。 この脆弱性はCVE-2026-1681

Fortinetは、FortiOS、FortiProxy、FortiPAM、FortiSASE、FortiSandboxに影響する7件の脆弱性に対するセキュリティアップデートを公開しました。この中には、全ネットワークインターフェースにわたってVirtual Network Computing(VNC)アクセスが露出す

Fortinetは火曜日、FortiAuthenticator、FortiCli...

執筆者 エッジセキュリティプロバイダーのSonicWallは、同社製品に影響する...