攻撃者は、侵害されたConnectWise Cloud Backupの認証情報を悪用し、Microsoft 365の顧客環境にアクセスしました。これを受けてConnectWiseは、このアプリケーションへのアクセスを遮断し、バックアップサービスを中断しました。
Jonathan Semon氏によると、10月16日19:00 UTC時点で、162のテナントにまたがる不正なサインインが確認されています。特権を持つベンダー製アプリケーションに伴うリスクが浮き彫りになりました。
ConnectWiseは、本記事のために提供された10月17日付の更新情報で、Cloud Backup環境内のアプリケーションIDに対する不正アクセスを調査担当者が確認したと説明しました。
ConnectWise SkyKickの認証情報を悪用するハッカー
同社は、保存されているパートナーのバックアップデータが侵害された兆候はなく、既存のアーカイブもサービス中断の影響を受けていないと報告しています。
影響を受けたサービスは旧SkyKickで、マネージドサービスプロバイダー(MSP)向けにクラウドバックアップと復旧を提供しています。このアプリケーションは、Microsoft 365のメールボックス、OneDrive、SharePoint、Teams、ディレクトリ情報を保護するため、広範な権限を必要とします。
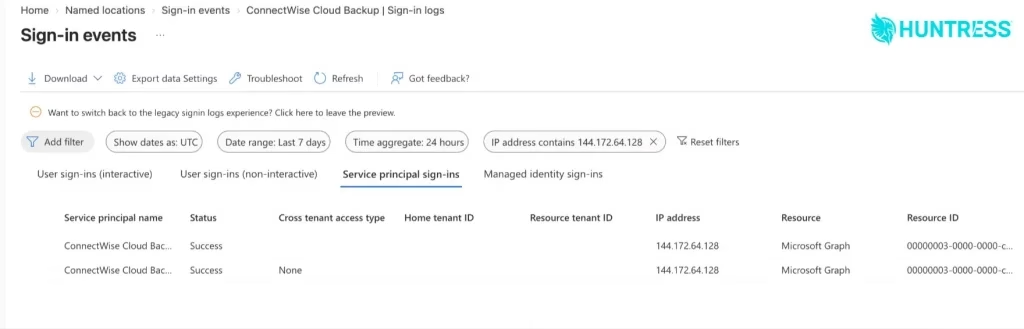
Huntressの研究者Jonathan Semon氏によると、攻撃者は侵害したアプリケーションの認証情報を使い、10月15日の06:13から08:34(UTC)にかけて、ホスティングプロバイダーのアドレス144.172.64[.]128からMicrosoft Graphトークンを取得しました。
リクエストは、識別子の並び順にテナントを順次たどる形で、数秒間隔で行われていました。自動化された標的選定がうかがえます。盗まれた認証情報により、攻撃者は信頼されたアプリケーションとして認証でき、各テナントですでに承認済みの権限をそのまま引き継ぎました。
そのため、リスクは確認済みの被害組織にとどまらず、このアプリケーションに同意しているほかの組織にも及びます。Huntressは、あるパートナーのテナントで、別のアプリケーション「ConnectWise Cloud Management – MS Teams」が自らにグローバル管理者権限を付与し、その後ほかの2つのアプリケーションにクライアントシークレットを追加したことを確認しました。
標的には、MSP管理アプリケーションと、パートナー固有のHuntress Security Platformアプリケーションが含まれていました。追加されたシークレットの有効期限は2028年に設定されており、最初に侵害された認証情報とは無関係に、永続化を可能にする恐れがありました。
CyberSecurity Tools
これらの変更は、パブリックIPからの認証が確認される約2時間半前に行われました。Huntressは、2つの一連の活動が同一の攻撃者によるものだとは断定していません。また、記録されたプライベートIPv6アドレスは正規の通信も同じ基盤を共有しているため、攻撃者の特定にはつながりません。
データ窃取は確認されていません。ただしHuntressは、メールボックスやファイルに目立った動きがなくても、安全だとは言い切れないと注意を促しています。特にディレクトリの読み取りは、監査ログで可視化されない場合があります。
Huntressは、ConnectWise Cloud Backupアプリケーション(506e08f9-6e9a-4da4-942b-a099a03644ae)とCloud Management – MS Teamsアプリケーション(24205314-2b89-4e07-a2a4-579e898a5640)を、削除せずに無効化するよう勧めています。ConnectWiseのほかのアプリケーションも見直すべきです。
管理者は、Microsoft Entraのサービスプリンシパルのサインインログを調べ、144.172.64[.]128などからの不審な認証がないか確認してください。想定外のディレクトリロールの割り当てやアプリケーションの変更についても調査が必要です。
特に重要なのは、ベンダーのアプリケーションを無効化しても、ほかの場所に仕込まれたシークレットは消えないという点です。各組織は、アプリの登録とエンタープライズアプリケーション全体でクライアントシークレットと証明書を確認し、10月13日以降に追加された不正な認証情報を削除したうえで、想定外の権限を取り消す必要があります。
影響を受けたアプリケーションは、ConnectWiseが認証情報のリセットを確認するまで無効にしておくべきです。バックアップの中断には運用面での対応計画が必要ですが、保存済みのバックアップが削除されることはありません。
IOC
| IOCの種類 | インジケーター | 説明 |
|---|---|---|
| アプリケーション名 | ConnectWise Cloud Backup |
Microsoft 365の顧客テナントへのアクセスに悪用された、信頼されたバックアップアプリケーション |
| アプリケーションID | 506e08f9-6e9a-4da4-942b-a099a03644ae |
正規のConnectWise Cloud Backup OAuthアプリケーション(旧SkyKick Backup) |
| パブリッシャー | SkyKick |
影響を受けたアプリケーションに関連付けられているパブリッシャー名 |
| 送信元IPアドレス | 144.172.64[.]128 |
不審なサービスプリンシパル認証および関連する活動に結び付いたIPアドレス |
| ユーザーエージェント | Python-urllib/3.12 |
不審な活動中に確認されたPythonのユーザーエージェント |
| ユーザーエージェント | python-requests/2.31 |
認証活動に関連するPython Requestsのユーザーエージェント |
| ユーザーエージェント | python-requests/2.34.2 |
Microsoftが報告した、別のPython Requestsのユーザーエージェント |
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例: [.])しています。元の形式に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームが、ANY.RUNで脅威調査を効率化し、手作業を削減しています。 自社チームでの利用を検討する
翻訳元: https://gbhackers.com/hackers-use-connectwise-skykick-credentials/