
ハッカーがFortiGateのSSL-VPN脆弱性を悪用、タイのISPに侵入しMeshCentralバックドアを展開
脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。 攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベー
脅威アクターが、深刻なFortiGate SSL-VPN脆弱性CVE-2024-21762を悪用し、タイのブロードバンド事業者3BBに関連するインフラへアクセスしていたことが判明しました。 攻撃者はその後、永続的なアクセスを確保するためにMeshCentralのリモート管理エージェントを展開し、RADIUSデータベー
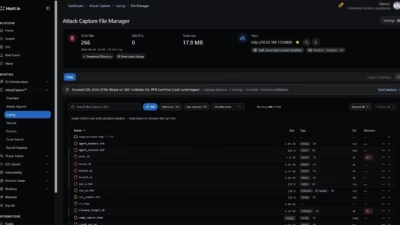
脅威アクターが、FortiGateのSSL-VPNに存在する重大な脆弱性 CVE-2024-21762 を悪用し、タイのブロードバンド事業者Triple T Broadband(3BB)を標的にしました。攻撃者は同社の内部環境へのアクセス権を獲得し、永続的な制御を維持するためにMeshCentralのリモート管理エー