
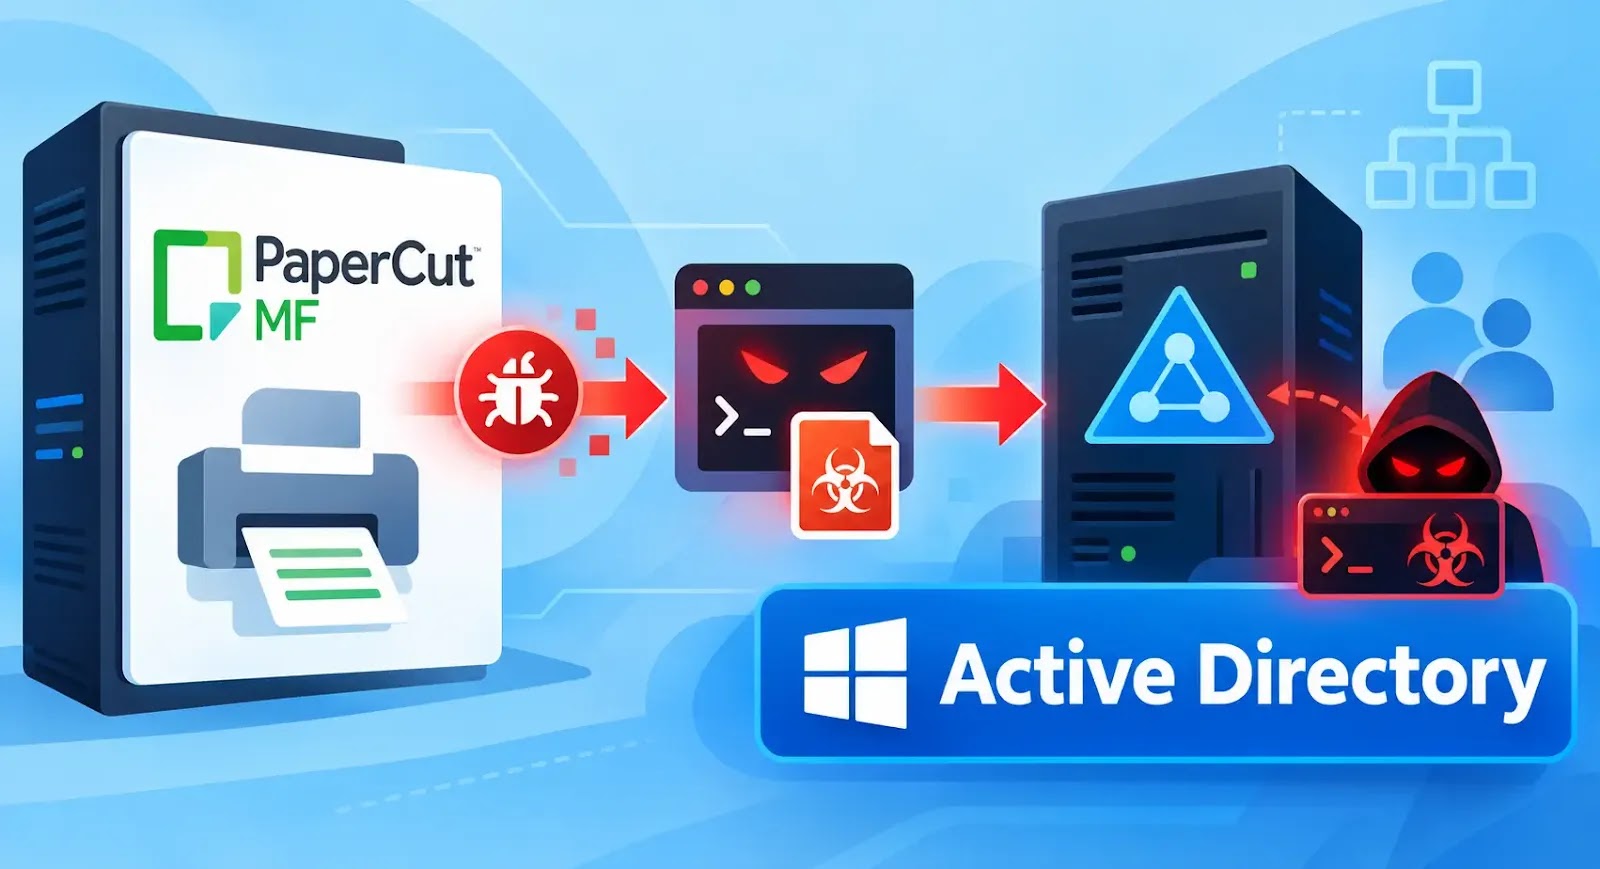
PaperCutのゼロデイ脆弱性が悪用され、AdaptixC2が展開されてActive Directoryが侵害される
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
攻撃者がPaperCutの2件のゼロデイ脆弱性を悪用し、AdaptixC2マルウェアを展開して、教育機関のActive Directory 環境を侵害しました。 Threat Response Unitは2026年8月31日、この侵入を検知しました。攻撃者は、PaperCut MFのバージョン24.0.2(ビルド69
今回、エージェント型ハッキングという理論上の脅威が、明確に研究室の枠を飛び出しました。GreyNoiseはPaperCut NG/MFを標的とした、恐るべき実際の攻撃キャンペーンの詳細を詳らかにしています。このキャンペーンでは、たった一人の人間のオペレーターが数百体のAIエージェントを指揮していま
脅威アクターがPaperCut NG/MFに存在する2件の重大な脆弱性、CVE-2026-81578とCVE-2026-82078を積極的に悪用しています。 これらのエクスプロイトを使えば、攻撃者は印刷管理サーバーを乗っ取り、認証情報を窃取した上で、企業ネットワーク内にMeterpreterのペイロードを展開できます
脅威アクターが、PaperCut NG/MFサーバーで最近公開された2件の脆弱性を積極的に悪用し、コマンド実行、認証情報の収集、偵察活動、そしてMetasploit Meterpreterペイロードの展開にこのアクセス権を利用していることが分かりました。 研究者のJens Pose氏とRoss Phillips氏は、
Rapid7のMetasploit Frameworkは、PaperCut MFおよびPaperCut NGに影響を及ぼす脆弱性チェーンの実際の悪用を対象としたエクスプロイトモジュールを追加する予定です。この追加により、印刷管理サーバーを巡るセキュリティ緊急事態に対して、公開の攻撃用ツールが提供されることになります。