セキュリティ研究者らが、家庭や中小規模オフィスで広く使われているTP-Link製セキュリティカメラに存在する2件のゼロデイ脆弱性の詳細を公開しました。そのうち1件は、攻撃者がユーザーを盗撮・盗聴できる可能性があるというものです。
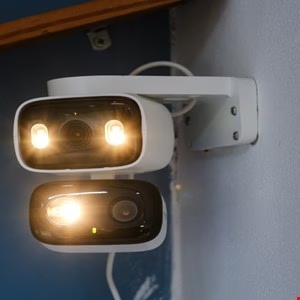
OPSWATによると、これらの脆弱性はベビーモニターやペットモニター、家庭のセキュリティ、SOHO向けビジネスセキュリティ用途でよく使われるTP-Link Tapo C200カメラに影響します。
CVE-2026-15315とCVE-2026-15316は、8月18日に中国メーカーが公開したファームウェアバージョンV5_1.4.6で修正されています。
CVE-2026-15315はリプレイ攻撃による認証バイパスの脆弱性で、カメラへのネットワークアクセス権を持つ攻撃者が、ユーザーのパスワードを知ることも解読することもなく、有効な管理者セッションを取得できてしまう可能性があります。
カメラハッキングに関する関連記事: #BHUSA: セキュリティ研究者、Axis製CCTVソフトウェアに重大な脆弱性を発見
「この管理者アクセスにより、攻撃者は特権を持つ管理機能を呼び出したり、デバイスの設定を変更したり、本来は正規の管理者権限が必要な操作を実行したりできるようになります」とOPSWATは説明しています。
「このアクセスによって、ライブ映像ストリームや録画済みの保存データといったプライバシーに関わるカメラ機能が露出する可能性もあり、対象デバイスが撮影した映像への不正な監視・視聴を許してしまう恐れがあります」
Suzu Labsの最高執行責任者(COO)を務めるDahvid Schloss氏は、この深刻度の高い脆弱性は見た目ほど危険ではないと指摘しています。悪用にはカメラと同一のネットワーク上に攻撃者がいる必要があるためです。
「攻撃者がそこまでネットワークに侵入できているなら、狙いはベビーモニターではないでしょう」と同氏は付け加えています。「もしカメラがインターネットにポートフォワーディングされていたなら、それはより大きな設計上の問題であり、懸念すべき点ではありますが、一般家庭のユーザーにとってはあまり一般的な構成ではありません」
CVE-2026-15316は、カメラのオンボーディング設定フローに影響するサービス拒否(DoS)の脆弱性です。暗号化された認証情報データは、暗号処理や設定処理のルーチンに渡される前に検証される必要があります。
「カメラへのネットワークアクセス権を持つ未認証の攻撃者は、サイズが過大な暗号化認証情報の値を送信できます」とOPSWATは記しています。「この不正な形式のデータが脆弱な処理経路に到達すると、カメラのHTTPSサービスがクラッシュし、サービス拒否状態を引き起こす可能性があります」
さらに深刻な可能性を秘めた第3の脆弱性
公開された2件の脆弱性はいずれも深刻度が高いものですが、OPSWATは現在、同社が発見した追加のゼロデイ脆弱性についてカメラメーカー側と協議を進めています。この脆弱性は「クリティカル」と評価されています。
「この脆弱性により、攻撃者はカメラを完全に乗っ取り、侵害したデバイスをネットワーク内への足がかりとして利用できる可能性があります」とOPSWATは主張しています。
「推測にはなりますが、悪用手法としてはコマンドインジェクション、あるいは同じ管理サービス内のメモリ安全性に関する不具合を、先ほどの認証バイパスと連鎖させることでroot権限でのコード実行を実現し、その後ほとんどツール類を積んでいないファームウェアのデバイス上に静的バイナリを設置してシェルを取得する、という流れになるのではないでしょうか」とSuzu LabsのSchloss氏は述べています。
「こうした攻撃連鎖は、セキュリティがあまり重視されてこなかった安価で旧式のコンシューマー向けIoTデバイスでは珍しくありません。ただ、もし今回もそのパターンが当てはまるのだとすれば、最新のTP-Link製デバイスでそれが通用してしまうのは、ある意味で懐かしさすら覚える話です」
修正版が提供され次第、詳細が公開される予定です。
画像提供: tinhkhuong / Shutterstock.com
翻訳元: https://www.infosecurity-magazine.com/news/zeroday-tplink-cameras/