
SASEはネットワークとセキュリティを単一のクラウドソリューションに統合する
企業によるハイブリッドクラウドシステムやエッジコンピューティングの導入は、リアルタイムアプリケーションの低遅延要件から、グローバル経済におけるデータプライバシーの規制要件まで、数多くの現代的な課題を解決してきました。しかし、オンプレミス、クラウド、エッジコンピューティングが交わる領域では、同一環境下で多様なシステムを保
企業によるハイブリッドクラウドシステムやエッジコンピューティングの導入は、リアルタイムアプリケーションの低遅延要件から、グローバル経済におけるデータプライバシーの規制要件まで、数多くの現代的な課題を解決してきました。しかし、オンプレミス、クラウド、エッジコンピューティングが交わる領域では、同一環境下で多様なシステムを保
Airtiesは、ISPが接続された家庭や中小企業に対する脅威を検知・修復できるようにする、新しい統合サイバーセキュリティ機能をリリースしました。Airtiesの「Connectivity Experience Management Platform」の一環として、この新機能はルーターをネットワーク上
8月初旬までに、攻撃者は米国内少なくとも7つの州の水道システムを攻撃していました。FBIとEPA(米環境保護庁)によると、侵入者はポンプやバルブを制御する小型産業用コンピューターであるインターネット接続型のプログラマブルロジックコントローラー(PLC)に遠隔からアクセスしていました。これによりオペレー
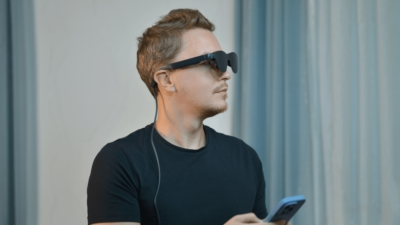
スマートグラスをめぐるプライバシー上の懸念に加え、研究者たちは一部の安価なブランド製品にセキュリティ対策がほとんど施されていないことを発見しました。 ABCオーストラリアの報道によると、NSB CyberとAbstract Shieldの研究者らがA$60とA$110(約US$42とUS$78)という安価な2機種
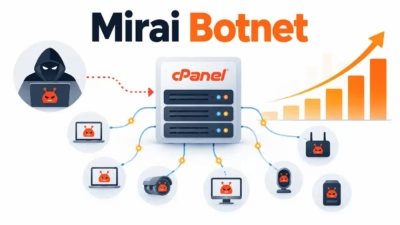
2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。 日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意
TP-Link製スマートカメラ「Tapo C200」で新たに発覚した2件の脆弱性により、近接ネットワーク上の攻撃者が認証を回避し、デバイスのパスワードを知らなくても管理者レベルのアクセス権を取得できる可能性があることが判明しました。 この脆弱性はCVE-2026-15315およびCVE-2026-15316として追跡
Nozomi Networksは、産業用資産、脆弱性、エクスポージャーの管理を組織が行えるよう支援するOT資産・サービス管理プラットフォーム「Nozomi Compass」を発表しました。このプラットフォームは資産データ、修復ワークフロー、運用プロセスを一元化し、OT要件を考慮していない可能性のあるス
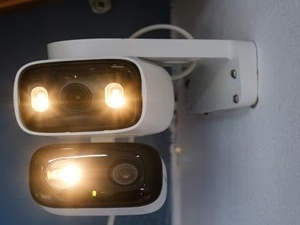
セキュリティ研究者らが、家庭や中小規模オフィスで広く使われているTP-Link製セキュリティカメラに存在する2件のゼロデイ脆弱性の詳細を公開しました。そのうち1件は、攻撃者がユーザーを盗撮・盗聴できる可能性があるというものです。 OPSWATによると、これらの脆弱性はベビーモニターやペットモニター、家庭のセキュ
IoTサイバーセキュリティ企業のExeinは本日、大幅な応募超過となった資金調達ラウンドで2億7,000万ドル(2億7,000万ドル)を調達したと発表しました。これにより累計調達額は6億ドル(6億ドル)を超え、評価額は17億ドル(17億ドル)に達しました。 今回の資金調達ラウンドはHeadlineが主導し、Sofin
研究者らが警告:旧ファームウェアを搭載したSkullcandy Dime 3イヤホンは、ユーザーの操作を一切必要とせず、見知らぬデバイスからのBluetoothペアリングを受け入れてしまうこの脆弱性を悪用されると、所有者の接続を妨害されたり、再生をハイジャックされたり、さらにはマイク音声をリアルタイムで傍受された
すべての記事を読み込みました