
中国系ハッカー集団、PeckBirdyマルウェアのC2をカジノ・アダルトサイトに潜伏させる
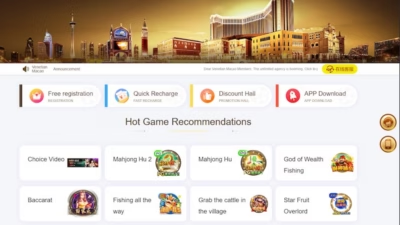
中国と関係の深い脅威アクターが、C2(指令制御)フレームワーク「PeckBirdy」を、低品質な中国語カジノサイトやアダルトサイトの中に隠していることが分かりました。 普段は見過ごされがちなインターネットインフラの広大な領域を悪用し、マルウェア通信をギャンブルサイトの通常アクセスに見せかける手口です。マルウェア分析ツ
中国と関係の深い脅威アクターが、C2(指令制御)フレームワーク「PeckBirdy」を、低品質な中国語カジノサイトやアダルトサイトの中に隠していることが分かりました。 普段は見過ごされがちなインターネットインフラの広大な領域を悪用し、マルウェア通信をギャンブルサイトの通常アクセスに見せかける手口です。マルウェア分析ツ
ANGRYREBELやNood RATとしても追跡されているNoodle RATは、中国語圏の脅威アクターがWindowsおよびLinuxシステムへの密かなアクセスを維持するために使用する、モジュール型のリモートアクセス型トロイの木馬です。 少なくとも2016年半ばから活動しているこのマルウェアは、かつてはGh0st
中国語話者の脅威アクター集団「Red Heron」が、Giteaのリモートコード実行(RCE)脆弱性を悪用してソースコードを窃取し、永続化を確立した上で、これまで報告例のなかったLinux用ルートキットを展開していたことが分かりました。 今回のキャンペーンでは、Giteaのdiffpatch機能に存在するCVSSスコ
Fire AntによるTACACSサーバーの侵害とルーターのテレメトリ操作は、コアネットワークシステムの掌握が防御側に不完全な証拠しか残さない一方で、機密性の高い接続先ネットワークへの侵入経路を開きかねないことを示しています。
悪意あるツールは通常のネットワークトラフィックへの紛れ込みを図るものですが、新たに発見されたMiraakフレームワークはさらに一歩進み、クラウド上のPostgreSQLデータベースを感染端末制御のための本格的なチャネルへと変貌させました。Blackpoint Cyberの専門家たちは、攻撃者自身が
イランと関連の深い脅威アクター「Tortoiseshell」が、リバースSSHトンネリングツールとTWOSTROKE類似のバックドアをスパイ活動用ツールセットに追加していることが判明しました。これにより、侵害した内部ネットワークへ秘密裏かつ持続的にアクセスできる体制を整えているとみられます。 今回の調査は、Mirag
高度標的型攻撃(APT)グループ「Head Mare」が、未パッチのTrueConf Serverインスタンスを悪用し、ビデオ会議の参加者にバックドア「PhantomCore」を配布していることが分かりました。 この攻撃キャンペーンは、侵害された企業向けコラボレーションサーバーをマルウェア配布インフラへと変貌させるも
Head Mare APTグループが、パッチ未適用のTrueConf Serverインスタンスを狙ったサプライチェーン侵害に関与していたことが判明しました。この攻撃により、ビデオ会議の参加者にPhantomCoreマルウェアが配布されていました。Antivirus& Malware Kasperskyの研究者
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで、当社に収益が発生する場合があります。 詳細はこちら T-Mobileのサイバーセキュリティチームは、中国政府と関係の深いハッキンググループ「Salt Typh
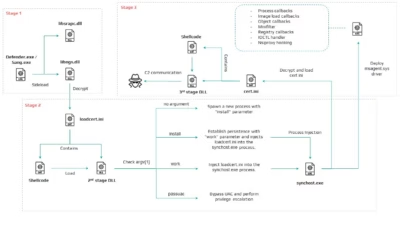
脅威グループHoneyMyte(別名Mustang Panda)は、自組織のバックドア「CoolClient」の更新版を、署名付きWindowsカーネルレベルドライバとともに展開し始めています。Kaspersky傘下のSecurelistチームがこのキャンペーンの詳細を文書化しており、このドライバ
すべての記事を読み込みました