ラテンアメリカ全域の利用者を標的とするCasbaneiro銀行トロイの木馬キャンペーンが確認されました。フィッシングの誘導文、地域制限を設けた配信インフラ、そして悪意ある活動を隠蔽するための分散型コマンド&コントロール(C2)サーバーを組み合わせています。
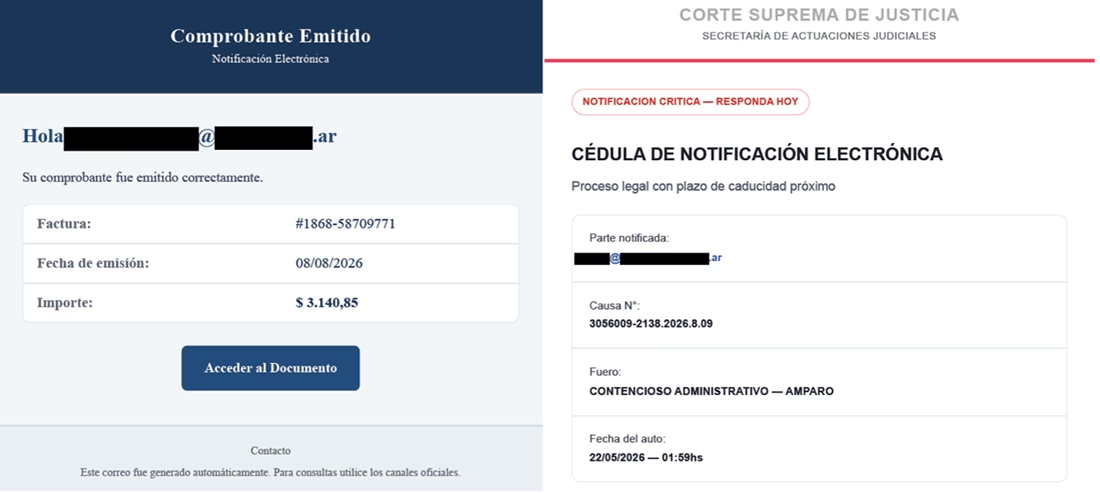
2026年8月に観測されたこの攻撃では、偽の請求書や法的通知を装ったメールに悪意あるPDFファイルへのリンクを仕込み、主にアルゼンチン、ペルー、コロンビア、メキシコの被害者を狙っています。
このキャンペーンは、ラテンアメリカの銀行系マルウェアの運用者たちが従来型の認証情報窃取から進化を遂げていることを示しています。
Anti-malwaresoftware
Casbaneiroは、現地の事情に合わせたソーシャルエンジニアリングの誘導文、環境認識型のマルウェア展開、プロセスインジェクション、偽の銀行ウィンドウ、そして条件付きC2起動を組み合わせることで、エンドポイントおよびネットワーク防御からの可視性を低減させています。
添付されるPDFには悪意あるリンクが含まれており、複数の事例では受信者のメールアドレスが埋め込まれ、内容が受信者向けに個別調整されたかのように見せかけて信頼性を高めています。
リンクをクリックした被害者は、まず地域制限を設けたランディングページによって振り分けられます。標的国以外のIPアドレスからのリクエストは、GoogleやYouTubeなど無害な行き先へリダイレクトされます。
標的地域内の利用者は、代わりにZIPアーカイブを受け取ります。このアーカイブはBase64エンコードされた中身をJavaScriptに埋め込んだものです。
このスクリプトはブラウザ経由でダウンロードを実行させたのち、被害者を空白ページへリダイレクトすることで、一般的なドキュメントのダウンロードに見せかけます。
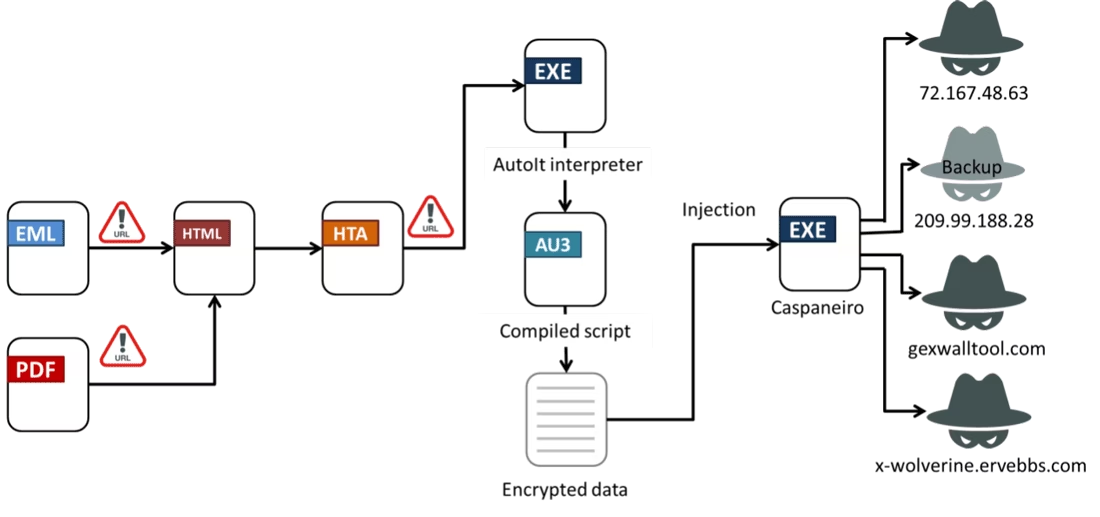
アーカイブにはHTAダウンローダーが含まれており、外部のJavaScriptとXMLベースのスクリプトパッケージを取得します。
この段階ではWindows Management Instrumentationを使って被害者の環境を調査し、サンドボックス関連の兆候やオペレーティングシステムの言語設定などを確認します。
FortiGuard Labsの研究者らによると、この攻撃は未払いの請求書、訴訟手続き、公式通知といった緊急性を煽るテーマのフィッシングメールから始まるとのことです。
Casbaneiro銀行トロイの木馬
実行はホストの言語設定がキャンペーンの標的条件と一致した場合にのみ継続されます。
環境チェックを通過すると、ダウンローダーはC:\配下のランダムな名前のディレクトリに3つの個別コンポーネントを取得します。正規のAutoItインタプリタ、コンパイル済みのAutoItスクリプト、そして.crT拡張子の圧縮されたペイロードファイルです。
マルウェアはまた、コンピュータ名とユーザー名を組み合わせた形式で%PUBLIC%内にホスト固有のディレクトリを作成し、感染済みマシンであることを示すマーカーとして使用することで、繰り返しの実行を防ぎます。
起動時、AutoItコンポーネントは偽のWindowsサービスウィンドウを表示し、最終的なCasbaneiroペイロードを展開してRegSvcs.exeにインジェクションします。このプロセスが利用できない場合は、mobsync.exeにフォールバックします。
Casbaneiroは、暗号資産アドレス、グローバル識別子、データ持ち出し用URLなどの設定値を実行時に復号します。
FortiGuardによると、この文字列復号手法はOusabanマルウェアファミリーで使われている手法に類似しており、地域の金融関連脅威の運用者間でコードや手口が重複している可能性を示唆しているとのことです。
このトロイの木馬は、被害者のアドレス帳からメールアドレスを収集し、Microsoft Outlookのメッセージから送信者・受信者の情報を抽出します。
そして、そのデータを暗号化しないまま指定された持ち出し用エンドポイントへ送信します。別のサーバーはBase64エンコードされた被害者情報を受信しますが、意図的にHTTP 403 Forbiddenで応答します。Casbaneiroはそれ以外の応答を受け取った場合にリクエストを再試行します。
Datatheft protection
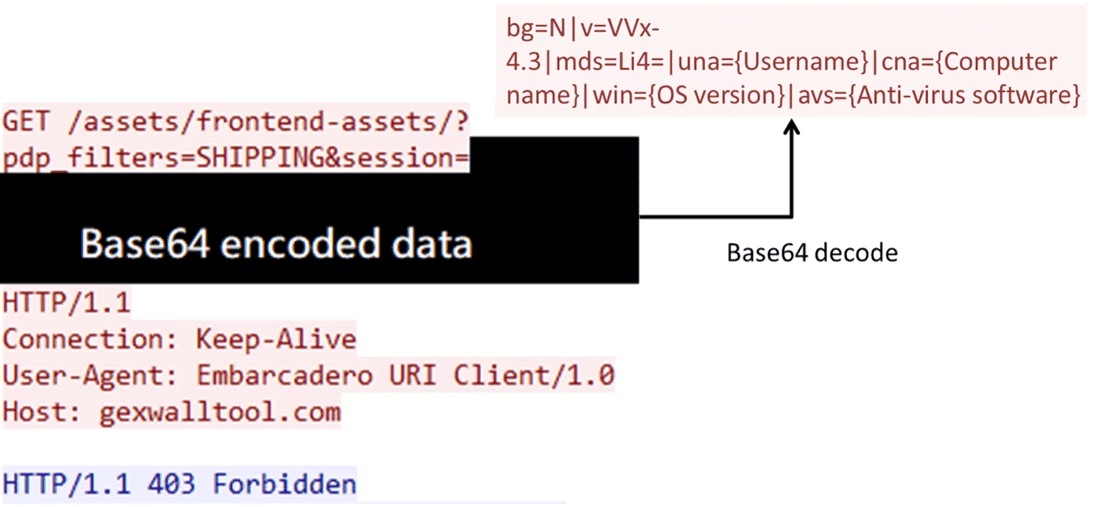
この挙動は防御側にとって特に重要な意味を持ちます。通常、403応答はアクセス失敗やインフラの稼働停止と解釈されがちですが、このキャンペーンではマルウェアの動作フローにおける想定済みの合図として機能しているのです。
Casbaneiroはこの応答を受け取った後にのみ、ローカルのファイルシステムおよびレジストリのマーカーを作成し、重複した通信を減らして観測可能な痕跡を最小限に抑えています。
実際のC2チャネルは感染直後には有効化されません。代わりにCasbaneiroは、被害者がブラウザを通じて標的の銀行サイトにアクセスするまで待機します。
その時点で初めて、最初のC2パケットを送信し、銀行を狙った不正行為に関連する指示を受け取ります。
対応するコマンドには、キーボード操作、クリップボード操作、ファイル実行、コマンド実行、そして銀行のインターフェースになりすます偽ウィンドウに関連する操作などが含まれます。
これらの機能は、Casbaneiroが従来から用いているオーバーレイ型の詐欺やクリップボード置き換えの手法と一致しています。攻撃者はコピーされた振込先情報を書き換えたり、被害者を騙して攻撃者が制御するウィンドウに認証情報を入力させたりすることができます。
盗んだデータを複数のサーバーに分散させ、感染の各段階で異なるタイミングで通信を開始することで、運用者たちはプロキシ、DNS、ファイアウォール、エンドポイントのテレメトリを分析するアナリストにとって相関分析を難しくしています。
研究者らはまた、Hostヘッダーを欠き、異常に大きなContent-Length値を持つ不正な形式のHTTPリクエストも捕捉しました。さらにペイロードは多数の小さなパケットに分割されており、これもネットワーク検査を妨げる可能性のある手口の一つです。
FortiGuardはこのキャンペーンの構成要素をPDF/Phishing.5BB0!tr、JS/Phishing.IBP!tr、W32/Casbaneiro.EN!tr.spyとして検知します。
ラテンアメリカに利用者や顧客を抱える組織は、フィッシングフィルタリングを優先し、HTAおよびAutoItの実行を監視し、予期しないスタートアップフォルダ内のLNKファイルを調査し、金融機関サイトへの訪問後に発生する不審なインフラへのブラウザ起因の接続に警戒すべきです。
IOC(侵害指標)
| 指標の種類 | 値 |
|---|---|
| PDF SHA-256 | 6bb4372d0d02ec87b76409f69d445a93910964f8db457bafafb97a011da59e73 |
| PDF SHA-256 | 40d253480f752805e58c21266e40afe99afc96feea0d355732af5bea459db1dd |
| Email SHA-256 | debe871710268e7bb770b72c6772f2e0b8bd40a22b2eabf4b6556eaba2d71057 |
| Email SHA-256 | eaec8c6950f394ad5dcd271aa86f08cb2b8374203ecc67015af7ca6057244390 |
| ドメイン | 128[.]200[.]178[.]68[.]host[.]secureserver[.]net |
| ドメイン | 13[.]189[.]202[.]64[.]host[.]secureserver[.]net |
| IPアドレス | 72[.]167[.]48[.]63 |
| IPアドレス | 209[.]99[.]188[.]28 |
注: IPアドレスとドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化表記(defang、例: [.])としています。実際の値に戻す作業は、MISP、VirusTotal、SIEMなど管理された脅威インテリジェンス基盤内でのみ行ってください。
★ 7段階のメトリックゲート型AI SOC導入フェーズを学ぶ – 無料AI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/casbaneiro-banking-trojan/