ソーシャルエンジニアリングによるバッチファイル、隠蔽されたPowerShell実行、AutoIt悪用、プロセスインジェクションを連鎖させ、Microsoftの正規プロセスであるcharmap.exeの内部に.NETリモートアクセス型トロイの木馬を潜伏させる5段階のAsyncRATキャンペーンが確認されました。
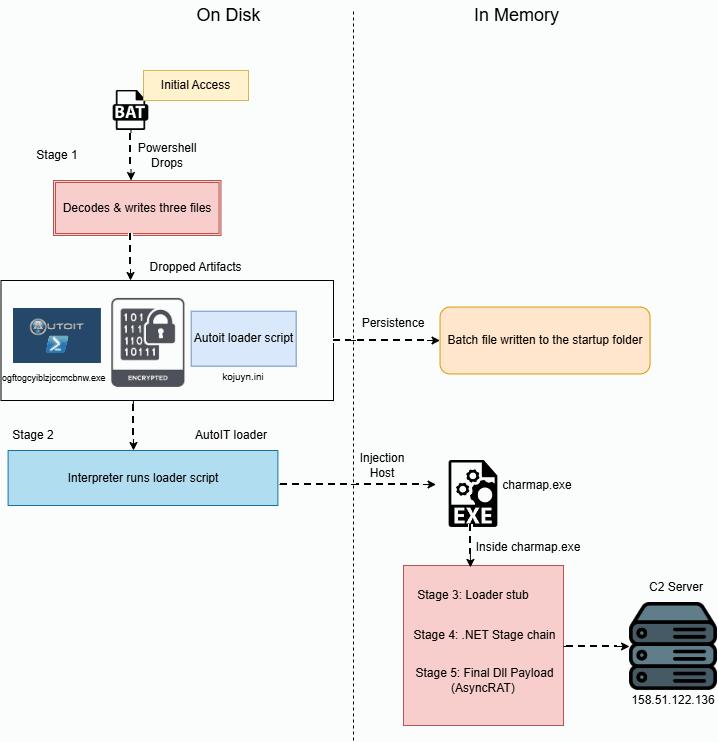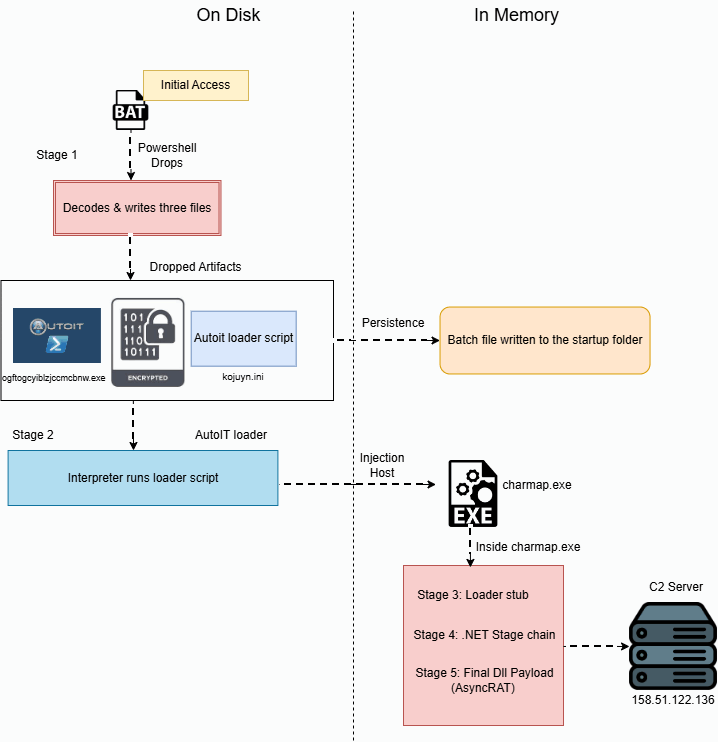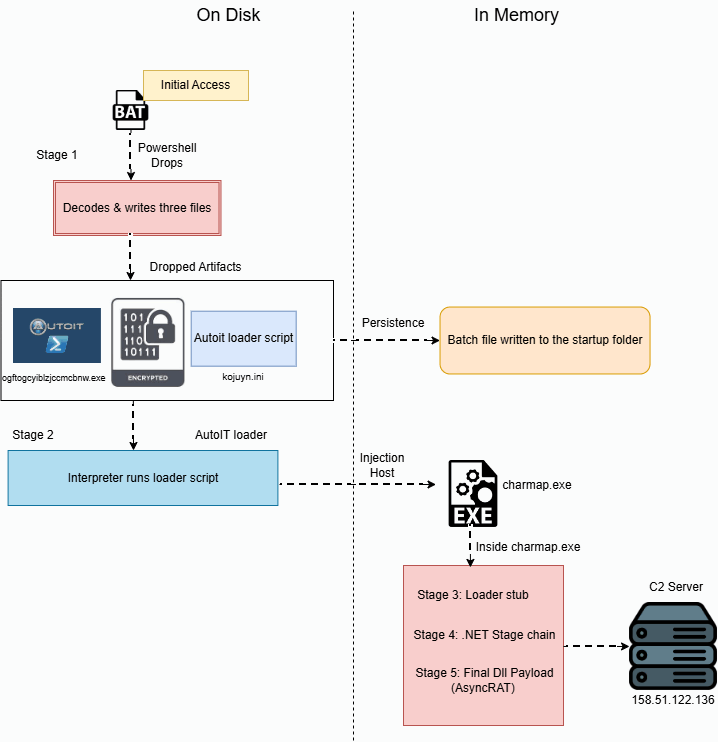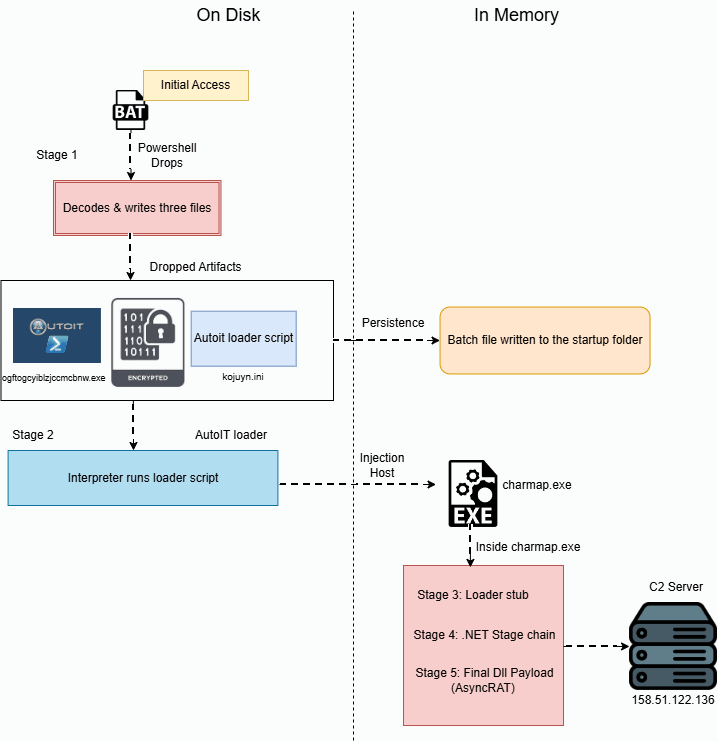
感染は「Right-click to open Invoice Details.bat」という名前の疑似餌ファイルから始まり、ユーザーの操作によって実行がトリガーされます。
正確な配布経路は特定されていませんが、この種のファイルはフィッシングメールの添付ファイル、悪意のあるダウンロードリンク、トロイの木馬化されたソフトウェア、メッセージングプラットフォーム上の疑似餌などを通じて配布されるのが一般的です。
開かれると、このバッチファイルはウィンドウを非表示にし、ユーザープロファイルの読み込みを無効化した状態でPowerShellを起動します。
10個のBase64断片からエンコードされたペイロードを再構築し、意図的に挿入されたジャンク文字を除去したうえで、繰り返し鍵によるXOR処理を適用して次段階のデータを復元します。
Datarecovery services
この手法は静的シグネチャによる検知を回避します。完全なBase64コンテンツ、意味のあるファイル名、最終的なペイロードが、単一のスキャン可能な文字列として露出することは一度もないためです。
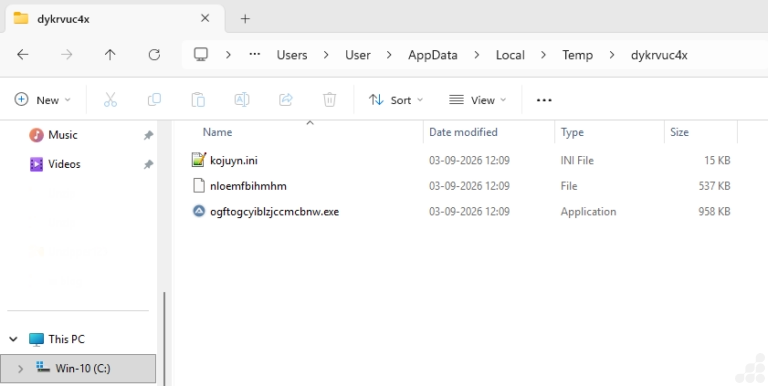
PowerShellの段階では、%LOCALAPPDATA%\Temp配下に難読化されたフォルダを作成し、3つの成果物を書き込みます。名前を変更した正規署名済みのAutoItインタープリタ、kojuyn.iniというAutoItローダースクリプト、そしてnloemfbihmhmと識別される拡張子なしの暗号化ブロブです。
さらに、現在のユーザーのStartupフォルダにh73la8.batというバッチファイルを作成します。ログオンのたびに、このスクリプトがkojuyn.iniを引数として名前変更済みのAutoIt実行ファイルを再起動し、Runキーやスケジュールタスク、管理者権限を使わずに永続化を確立します。
この挙動は、MITRE ATT&CKの「Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder」手法(T1547.001)に該当します。
この永続化メカニズムが注目に値するのは、独自の悪意ある実行ファイルではなく、正規の署名済みインタープリタを利用している点です。
Point Wild Threat Intelligenceの研究者らによると、このキャンペーンは、コモディティ化したRATの運用者が軽量なスクリプトとメモリ内実行を組み合わせることで、ファイルベースの検知を突破しようとしている実態を示しているといいます。
AsyncRATがWindowsプロセス内に潜伏
AutoItバイナリは信頼できるように見える実行コンテナを提供し、付随するスクリプトが悪意のあるロジックを担っています。
一覧に表示される青い円形のアイコンは、汎用アプリケーションのアイコンではなくAutoITのアイコンです。AutoIT.exeのサイズはバージョンによって異なりますが、おおむね900KB〜1MB程度です。
このマルウェアのファイル名やXORキーはビルドごとに変化する可能性がありますが、隠蔽されたPowerShell、ユーザー書き込み可能なTempパスへの書き込み、Startupフォルダによる永続化、AutoIt実行という一連の挙動パターンは、防御側にとってより確実な検知の手がかりとなります。
Antivirus& Malware
kojuyn.iniローダーは、OpenProcess、VirtualAllocEx、WriteProcessMemory、CreateRemoteThreadといったWindows APIの名称を、XORエンコードされた整数配列から動的に再構築します。
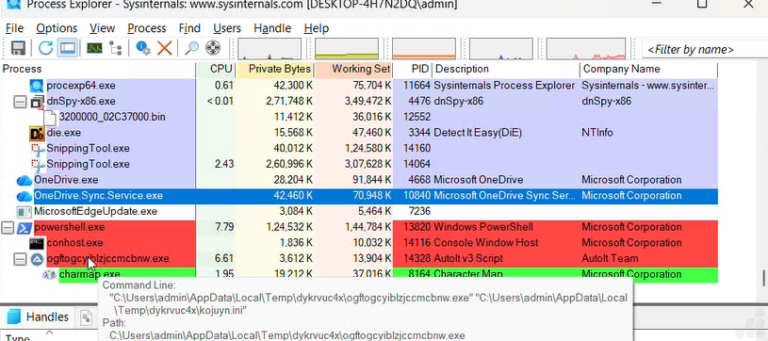
その後、拡張子のないペイロードを読み込み、1バイトのXORキー0x36を使ってメモリ上で復号し、ウィンドウを非表示にした状態で%WINDIR%\SysWOW64\charmap.exeを起動します。
ローダーは、古典的なリモートスレッドによるプロセスインジェクションの手順を通じて、復号済みのコンテンツを注入します。
OpenProcess → VirtualAllocEx → WriteProcessMemory → CreateRemoteThread
PE-Sieveによる解析では、charmap.exe内にディスク上に対応するファイルが存在しない、埋め込まれたPEイメージが検出され、ペイロードがメモリ上でのみ動作していたことが裏付けられました。
このスキャンでは、CLRおよびAMSI関連モジュールの改変も見つかっており、.NETランタイムが読み込まれ、AMSIスキャンがプロセス内でパッチされていた可能性を示しています。
文字コード表(Character Map)を利用することで、マルウェアはその活動にMicrosoft署名済みのホストプロセスを得ることになります。
そのため、ネットワーク通信、システム探索、情報収集といった活動が、Tempディレクトリから起動された不審な実行ファイルではなく、charmap.exe由来であるかのように見えてしまいます。
その後の復号段階では、難読化されたAsyncRATペイロードであるVeukuzmw.dllが生成され、これは画面キャプチャおよび情報窃取機能を備えています。
このRATは.NETのグラフィックスAPIを通じてプライマリディスプレイをキャプチャし、スクリーンショットをメモリ上でエンコードしたうえで、収集したデータをコマンド&コントロール(C2)チャネル経由で送信できます。
研究者らは、Webトラフィックではなく生のTCPを使用するC2の痕跡として158[.]51[.]122[.]136:4944を確認しています。
AsyncRATはオープンソースのリモートアクセスツールで、これまでも繰り返し悪意あるキャンペーンに転用されてきました。既知の機能には、リモートでのコマンド実行、モニタリング、データ窃取などが含まれます。
セキュリティチームは、バッチファイルから生成される隠蔽PowerShellを監視すべきです。特に、親プロセスまたは子プロセスが%TEMP%や%LOCALAPPDATA%から動作している場合は注意が必要です。
Securitytraining courses
優先度の高いアラートとしては、ユーザー書き込み可能な場所から起動されるAutoItインタープリタ、Tempパスを参照するStartupフォルダ内のバッチファイル、不審なAutoItまたはPowerShellの親プロセスから生成されるcharmap.exeインスタンスなどが挙げられます。
EDRのテレメトリでは、charmap.exeを標的としたリモートメモリ割り当て、プロセス間書き込み、CreateRemoteThreadの活動に加え、AMSIメモリの改変にもフラグを立てるべきです。
こうした挙動を関連付けて検知するほうが、変化し続けるファイル名やXORキー、ハッシュ値に依存するよりもはるかに強靭な対策となります。
侵害指標(IOC)
| Filename | SHA-256 |
| Right-click to open Invoice Details.bat | ae4144ff75a9b6371fd4d0ce0cce0e1d7be82f3c28eeea62ed5b9b0bea3450a6 |
| kojuyn.ini | 4affb923504ddf5fdd5f4a1185bf5259110bcf96cc3f0c740e7cf217bfb89a0c |
| 3200000.exe | 22678bf501fee4baeef297bd2f122ea3cbcb99c8a525b0b30ab985bc8e375c7a |
| 3200000_02C37000.exe | 15700817e517fefcabc0291e350daf3e10d52f6b24de07b4e2396843a671adda |
注: IPアドレスおよびドメインは、誤った名前解決やハイパーリンク化を防ぐため、意図的に無害化表記(例: [.])にしています。再有効化は、MISP、VirusTotal、SIEMなど管理されている脅威インテリジェンス基盤内でのみ行ってください。
★ 7段階のメトリックゲート型AI SOC導入フェーズを学ぶ – 無料のAI SOC導入プレイブック2026をダウンロード。
翻訳元: https://gbhackers.com/asyncrat-in-hides-windows-process/