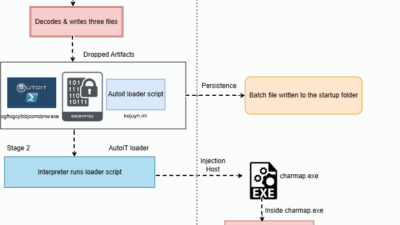
gbhackers.com 7時間前 AsyncRATマルウェア、AutoItとPowerShellを悪用し正規のWindowsプロセス内に潜伏 ソーシャルエンジニアリングによるバッチファイル、隠蔽されたPowerShell実行、AutoIt悪用、プロセスインジェクションを連鎖させ、Microsoftの正規プロセスであるcharmap.exeの内部に.NETリモートアクセス型トロイの木馬を潜伏させる5段階のAsyncRATキャンペーンが確認されました。 感染は