
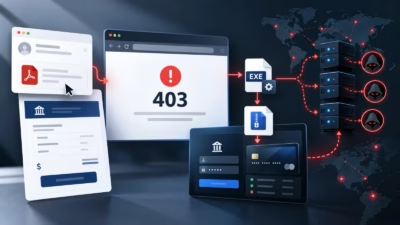
Casbaneiroバンキング型トロイの木馬、偽の403応答と分散サーバーで検知を回避
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
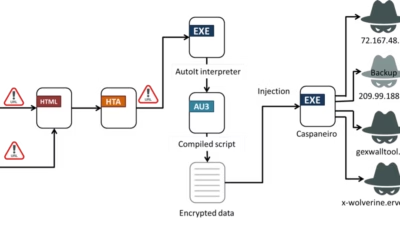
ラテンアメリカ全域の利用者を標的とするCasbaneiro銀行トロイの木馬キャンペーンが確認されました。フィッシングの誘導文、地域制限を設けた配信インフラ、そして悪意ある活動を隠蔽するための分散型コマンド&コントロール(C2)サーバーを組み合わせています。 2026年8月に観測されたこの攻撃では、偽の請求書や法的通知